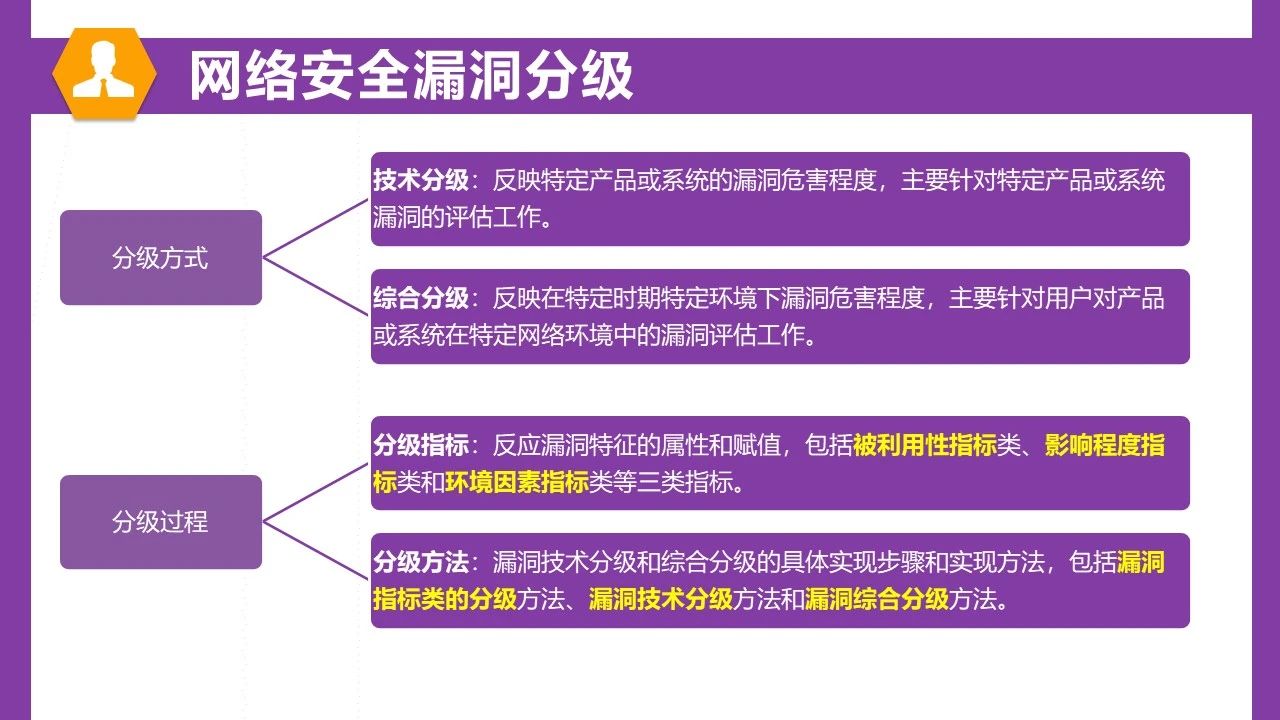
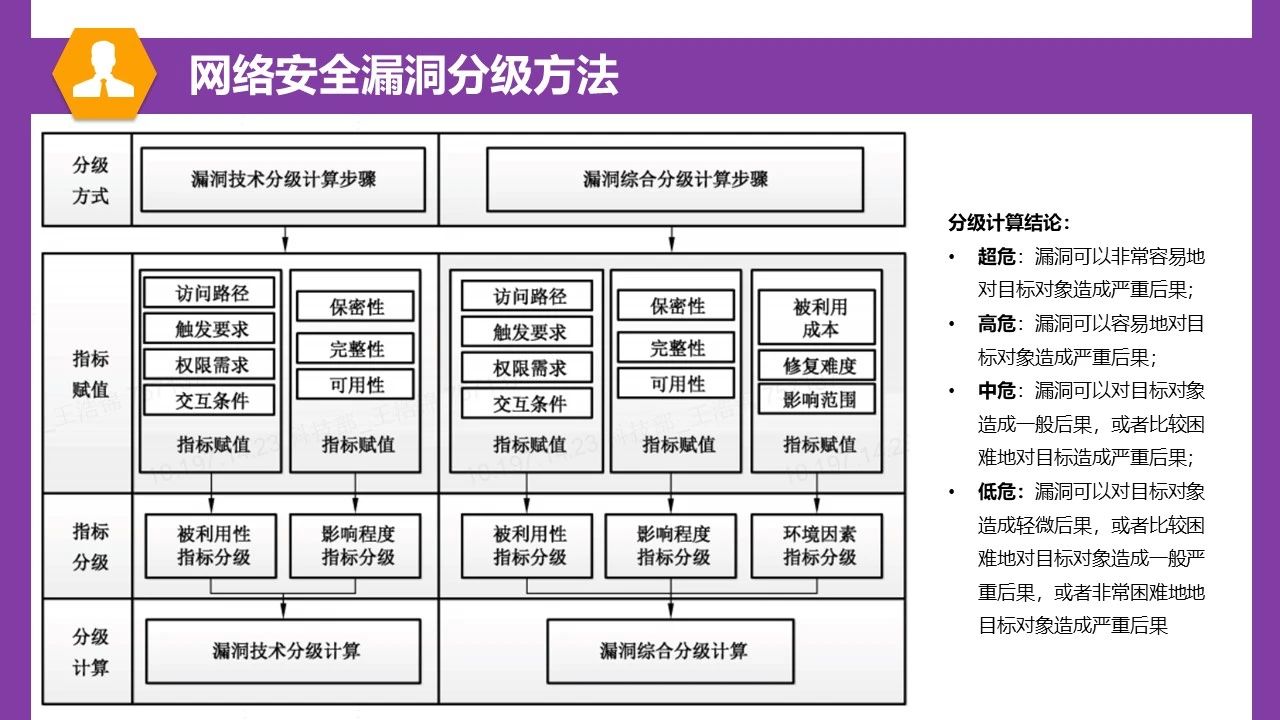
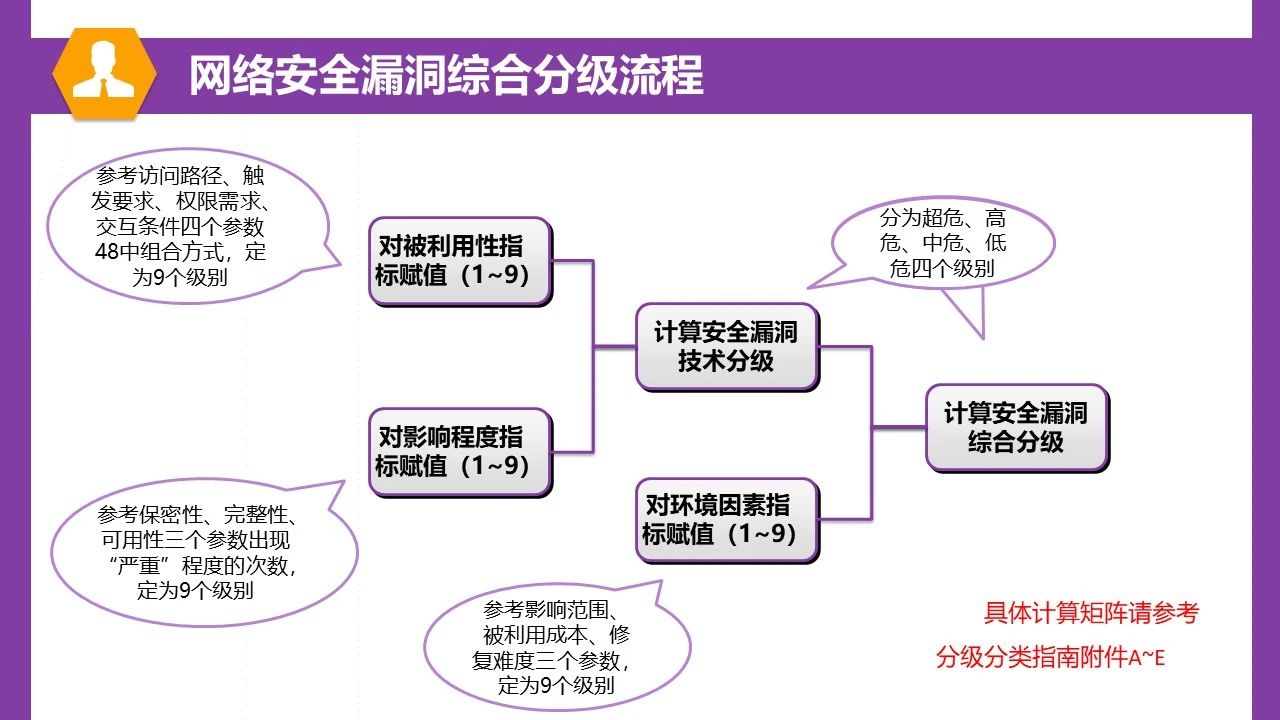
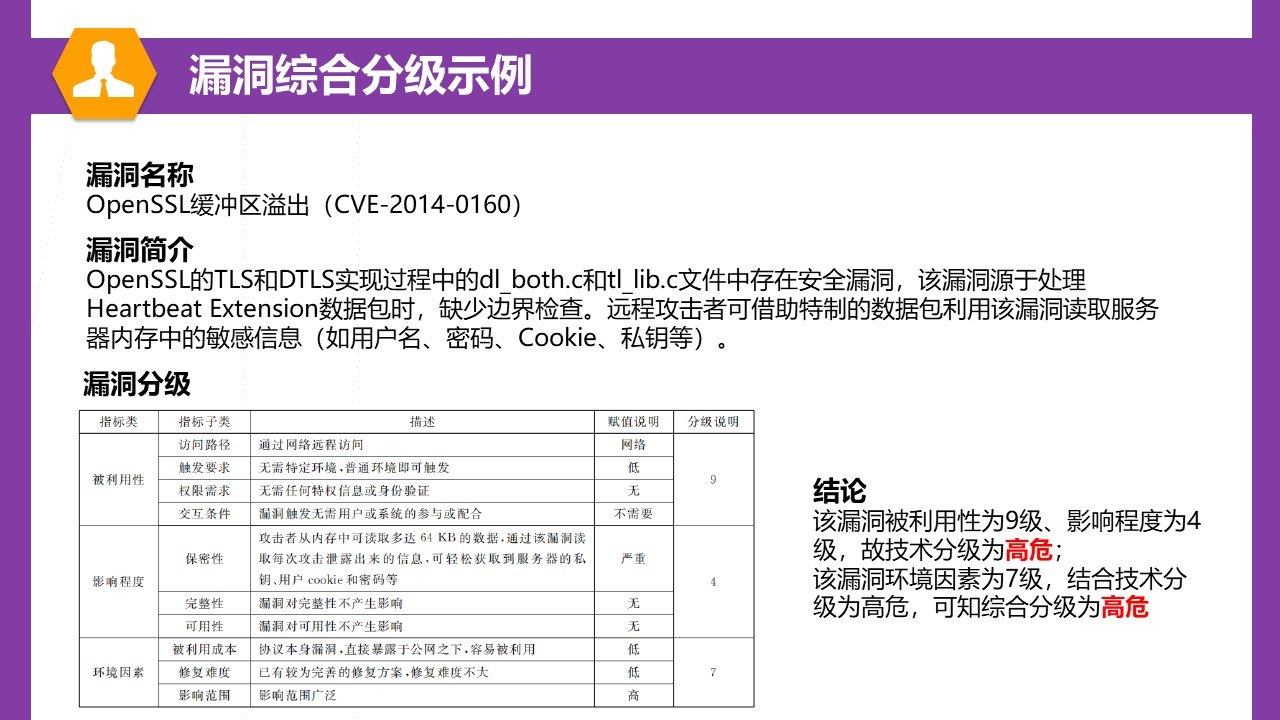
一图读懂 《 网络安全漏洞分类分级指南》 漏洞 CEB Sec 2021-03-17 《GB/T 30279-2020 网络安全漏洞分类分级指南》提供了网络安全漏洞的分类方式、分级指标,给出了分级方法的建议。适用于网络产品和服务的提供者、网络运营者、漏洞收录组织、漏洞应急组织在漏洞管理、产品生产、技术研发、网络运营等相关活动中进行的漏洞分类和危害等级评估等。 作者:中国光大银行 信息科技部安全管理处 牟健君 王浩锦 声明:本文来自安全内参,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。 漏洞 相关资讯 Microsoft SharePoint远程代码执行漏洞(CVE-2026-65660)安全风险通告 漏洞 奇安信 CERT 2026-09-22 攻击者可通过注入双引号/单引号实现类型检查绕过。 神漏洞:突破ChatGPT智能体沙箱,远程执行任意命令 漏洞 安全内参 2026-09-21 研究员发现两个高危漏洞,可以以不同方法突破Codex(ChatGPT)的沙箱保护,进而破坏用户电脑环境,目前Codex新版本已修复漏洞;一个是冒充可信组件逃出沙箱的Heapjack攻击... WordPress Click2Shell核心预认证远程代码执行漏洞安全风险通告 漏洞 奇安信 CERT 2026-09-20 最终通过主题中未受保护的 AJAX 接口下载并激活恶意插件,实现服务端任意代码执行。