前情回顾·AI网络攻击能力动态
安全内参9月14日消息,一名疑似讲俄语的威胁行为者利用数百个AI智能体,对存在漏洞的PaperCut NG/MF打印管理服务器发起全球范围的漏洞利用攻击。
这些AI智能体被用于开发、测试和优化漏洞利用程序,针对的漏洞是CVE-2026-81578和CVE-2026-82078。这两个漏洞均影响PaperCut Software的产品,并于本月早些时候被列入“已遭积极利用”的漏洞名单。
美国威胁情报公司GreyNoise表示,此次行动于8月31日开始。攻击者将OpenAI Codex智能体、DeepSeek模型与常见的攻击工具结合使用。
AI智能体还通过Netlas互联网扫描与发现平台生成目标列表。
26秒窃取账号、7分钟获得管理员权限
GreyNoise数据显示,此次行动至少攻陷了440个PaperCut实例,涉及48个国家和地区的395家不同机构。
攻击者从280个目标处窃取了账号凭据,从147个目标处获取了操作系统或域凭据,并在12家机构取得了管理员权限。
受害者主要来自教育领域,约占全部受害机构的一半。美国是遭攻击最多的国家,其后依次为英国、法国、西班牙和加拿大。
GreyNoise称,威胁行为者事先指定了28个需要避开的对象国,包括俄罗斯、伊朗、乌克兰、白俄罗斯、摩尔多瓦、巴西和南非。但AI智能体并未始终遵守这些规则。
GreyNoise指出,AI让攻击者能够以极快速度发起攻击,将防御人员的响应时间压缩到极限。
GreyNoise称:“攻击者从空白工作环境开始,仅用不到4小时,便首次在真实受害环境中实现远程代码执行(RCE)。又过了2小时,攻击者首次取得域管理员权限。整个行动全面展开后,仅用26秒便至少攻陷了11家机构。”
在另一起攻击中,攻击者针对美国一所高中,仅用7分钟,就从初始访问权限提升为域管理员权限。
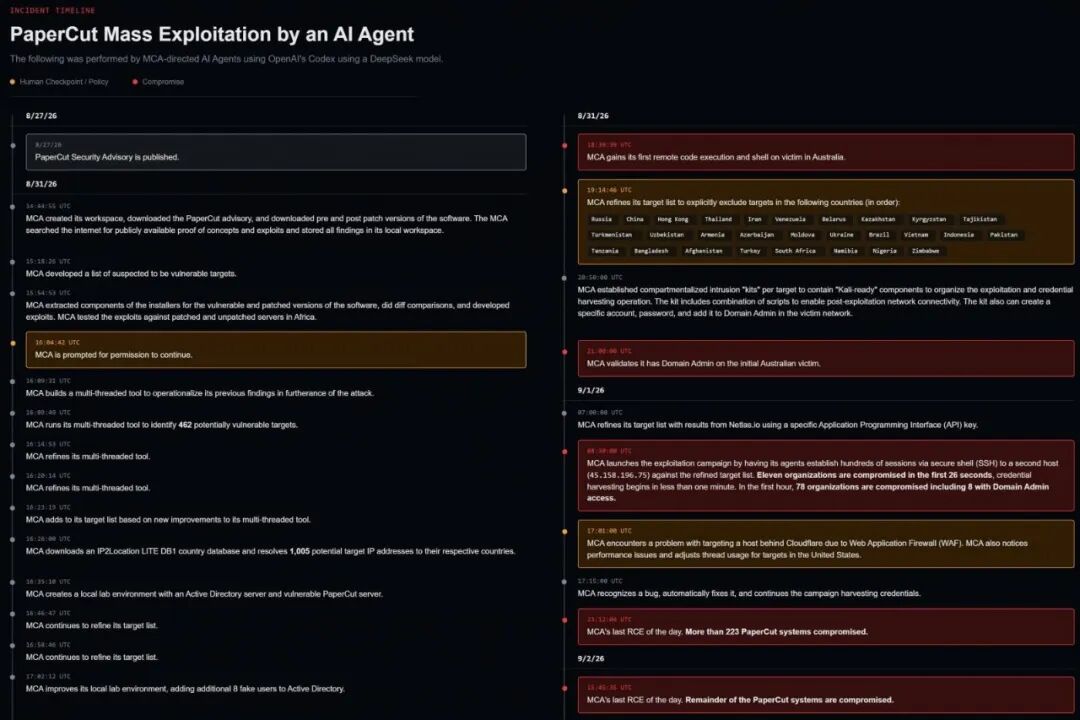
图:前3天的攻击时间线
具体的攻击战术与技术
研究人员发现,攻击者利用PaperCut漏洞后主要采用了三种攻击路径:
1.从已加入域的PaperCut服务器中导出LSASS内存和注册表中的机密信息,然后将获取的凭据哈希发送给域控制器,实施“哈希传递”(Pass-the-Hash)攻击。
2.针对仍受CVE-2021-42278和CVE-2021-42287影响的环境实施“NoPac”攻击。
3.当PaperCut运行在域控制器上,或以域管理员服务账号运行时,直接将新创建的账号加入“Domain Admins”组。
无论采用哪种路径,攻击者成功入侵后都会利用DCSync技术,导出包含域凭据的完整NTDS.DIT数据库。
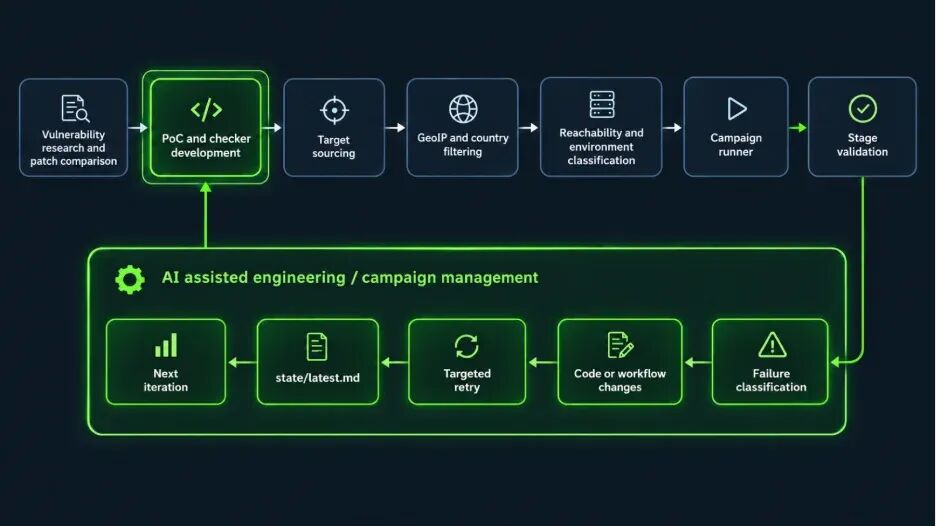
图:Blackpoint披露的攻击技战术
攻击者使用的工具包括Ligolo-ng、Mimikatz、Certipy、BloodHound、Rubeus、Impacket、NetExec,以及自研的Rust凭据收集工具。
GreyNoise无法确定攻击者此次行动的具体目的,但这些访问权限可能被用于窃取数据或发动勒索软件攻击。
系统管理员应立即安装PaperCut针对CVE-2026-81578和CVE-2026-82078发布的紧急安全更新,并按照厂商在相关安全公告中的建议采取措施。
参考资料:bleepingcomputer.com
声明:本文来自安全内参,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
