9月15日,中国人民银行福建省分行发布的行政处罚信息显示,福建连江农商银行因“违反账户管理规定;违反收单管理规定;违反数据安全管理规定;违反反假货币业务管理规定;未按规定履行客户身份识别义务;未按规定报送可疑交易报告;与身份不明的客户进行交易”等7项违法行为,被警告,并被罚款574万元。
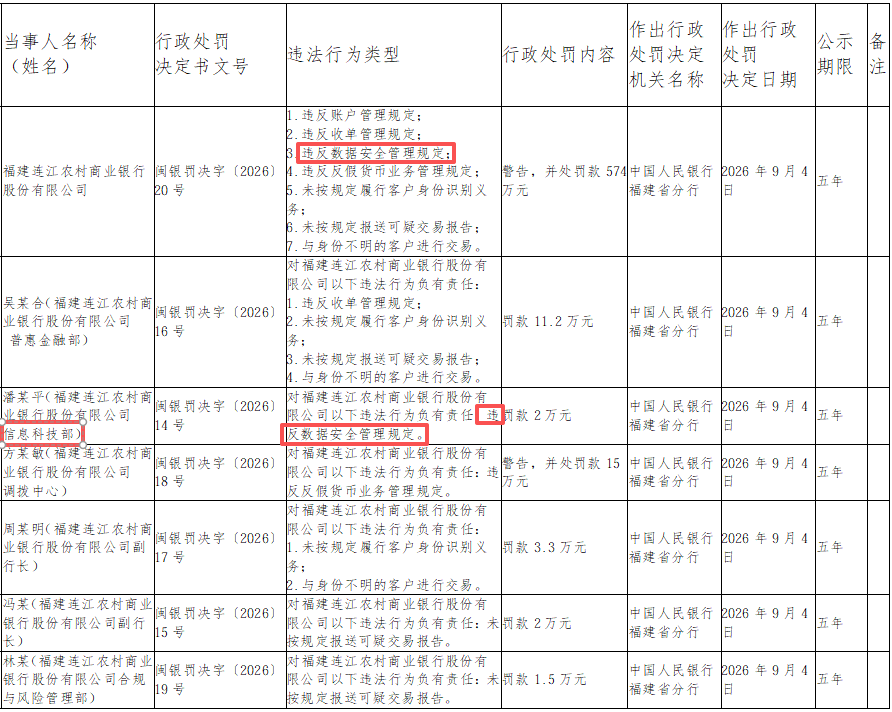
同时,行内6人被罚。其中,信息科技部潘某平对“违反数据安全管理规定”负有责任,被罚款2万元。
可见,在该罚单中,福建连江农商银行存在多项问题分别被“双罚”的情况,其中包括数据安全相关问题。
据《银行科技研究社》了解,银行因数据安全问题被罚越发常见,2026年就有数十家银行收到相关罚单。不过,“双罚”罚单相对较少。而被罚人员中,多数来自科技部门,少数来自其他部门。
例如,在几日前的9月8日,浙江余杭德商村镇银行因“违反数据安全管理规定;违反网络安全管理规定”等8项违法行为,被警告、通报批评,并被罚款109.5万元。同时,该行嵇某萍、该行信息科技部高某娣均对“违反数据安全管理规定”负有责任,分别被罚款1.5万元。
更早前的5月21日,华夏银行丽水分行因“违反数据安全管理规定;违反网络安全管理规定”等3项违法行为,被警告,并被罚款38.35万元。同时,该分行综合管理部林某对“违反数据安全管理规定”负有责任,被罚款1.5万元。
5月9日,中国银行福建省分行因“违反数据安全管理规定”等7项违法行为,被警告,并被罚款315万元。同时,时任该分行金融科技部陈某对“违反数据安全管理规定”负有责任,被罚款2万元。
声明:本文来自银行科技研究社,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。