随着量子保密通信由点到点应用向网络化、规模化应用演进,围绕量子密钥分发(QKD)网络架构、设备、密钥管理及接口的标准体系正逐步完善。在网络建设能力不断提升的同时,如何将QKD网络产生的量子密钥稳定、高效地提供给上层密码应用,正成为量子保密通信由“建网”向“用网”发展的重要环节。近年来,国际电信联盟电信标准化部门(ITU-T)、欧洲电信标准化协会(ETSI)和中国通信标准化协会(CCSA)相继围绕密钥供应机制开展标准化工作,并逐步形成单次获取和密钥流两类技术模式。从现有标准演进及业务需求看,量子密钥供应机制正由“按次交付”向“持续服务”演进,逐步向为持续业务提供密钥供应和服务保障发展。
量子密钥供应是QKD网络开放密钥能力的重要环节
量子保密通信网络由QKD网络和用户网络共同构成,其中,QKD网络负责量子密钥的生成、存储、中继和管理,用户网络利用QKD网络提供的共享密钥开展数据加密等密码应用。从实际应用看,QKD网络产生量子密钥只是实现量子保密通信的基础,如何将这些密钥安全、高效地提供给密码设备和业务应用,同样直接影响量子保密通信的应用效果。
在现有QKD网络架构中,这一能力主要通过Ak接口实现。Ak接口是QKD网络向上层密码应用提供量子密钥的标准化接口,对下衔接QKD网络的密钥管理和供应能力,对上服务于密码设备和安全应用,是QKD网络能力向业务应用开放的重要接口。通过对密钥调用方式和交互流程进行标准化,可以实现QKD网络与上层应用之间的解耦,为不同类型应用统一接入和调用量子密钥服务提供支撑。
随着QKD网络逐步由试验验证走向业务承载,量子密钥供应所面临的问题也在发生变化。早期重点是解决“能否获取密钥”这一问题,随着持续加密、高频换钥和多业务并发需求增加,进一步需要解决密钥能否稳定供应、持续供应以及网络侧如何统筹密钥资源等问题。
国内外标准形成两种密钥供应机制
目前,ITU-T、ETSI和CCSA均已围绕QKD网络应用接口开展标准化工作。总体来看,现有标准已基本形成较为清晰的应用接口技术框架,其密钥供应机制可进一步归纳为单次获取模式和密钥流模式两类。
(一)单次获取模式
该模式以单次密钥需求为基本单位,用户在产生密钥需求后向QKD网络发起请求,由QKD设备(密钥管理系统KM)完成通信双方密钥的准备和交付。其典型特征是“请求—响应”,每次密钥获取相对独立,接口实现较为简单,便于与现有密码设备和安全应用调用,更适用于密钥需求相对离散、调用频率有限的业务场景。
(二)密钥流模式
与单次取钥不同,该模式首先在应用与QKD网络之间建立持续的密钥供应关系,将后续多次密钥获取统一纳入同一业务会话进行管理。在业务持续期间,通信双方可以围绕既定密钥流连续获取对应密钥,业务结束后,再释放相应服务关系。其核心在于将一次次相互独立的密钥获取,转变为面向业务生命周期的持续密钥供应。
从两类模式的定位看,单次获取模式主要解决“单次密钥如何获取”的问题,密钥流模式则进一步解决“业务如何持续获取稳定密钥供应”的问题。
两类模式的主要区别如下:
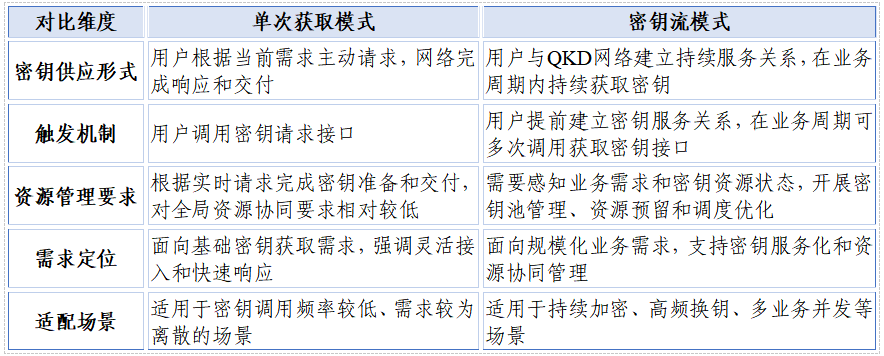
由此可见,单次获取模式更加适用于调用频率较低的业务场景,QKD网络主要关注单次密钥请求的处理和交付能力;密钥流模式则面向持续性业务需求,通过建立稳定的密钥供应关系,为应用提供连续性的密钥服务,对密钥资源状态感知、资源预留以及持续服务保障能力提出更高要求。
随着量子保密通信向持续加密、高频换钥和规模化业务接入发展,密钥供应的重点也将由“获取密钥”向“获取稳定的密钥服务”转变,密钥流模式也将成为Ak接口面向规模化应用发展的重要方向。
密钥流模式更契合业务规模化、网络服务化发展趋势
现阶段,单次获取模式仍能够满足大量基础应用需求,但随着量子保密通信向持续加密、高频换钥和多业务并发发展,应用的密钥需求正逐步由离散调用转向连续使用,密钥流模式的优势将更加突出。
(一)适配持续用钥需求
密钥流更适合持续性业务。专线加密、集中式量子密管设备等业务持续消耗密钥。如果每次取钥均重新执行完整申请和交付流程,随着获取密钥频率提高,接口交互和系统处理开销也会同步增加。在建立持续的密钥供应关系后,密钥可以在既有会话内连续提供,更符合持续加密业务的运行特征。
(二)提升密钥服务保障
密钥流有利于由“密钥可获取”向“服务可保障”转变。单次获取关注当前能否提供所需密钥,而持续业务更关注一段时间内能否稳定获取足够的密钥,考验QKD网络密钥服务能力的可靠性、稳定性。通过将业务生命周期与密钥供应关系绑定,网络能够提前感知不同业务的持续用钥需求,并据此开展资源准备和服务保障。
(三)支撑资源统一管理
密钥流为网络侧统一资源管理提供了更清晰的业务映射关系。当不同业务分别建立独立密钥流后,网络可以掌握不同业务的密钥需求及持续时间,为后续密钥资源预留、调度和服务管理提供基础。密钥流模式的价值不仅在于提升接口交互效率,更在于QKD网络能够围绕业务需求分配密钥资源,为量子密钥服务化提供基础。
展望
随着量子保密通信由试点建设向规模应用发展,量子密钥供应能力也将由基础互通接口向服务化接口演进。单次获取模式实现简单、适用范围广,仍将作为基础密钥供应方式长期存在;密钥流模式则更加契合持续加密、高频换钥和规模化业务接入需求,并在资源管理和服务保障方面具备进一步演进空间。面向未来,可在现有密钥流机制基础上进一步探索总量预约和流量预约等服务方式,逐步形成可预约、可保障、可计量的量子密钥服务能力,加快QKD网络服务化进程。
作者:
高子琦、田野
就职于中国移动研究院安全技术所,主要从事量子通信等领域研究工作。
审核:
杨凯 | 安全技术研究所(中国移动人工智能安全治理研究中心)
声明:本文来自中移智库,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。