2026年7月24日,香港联合交易所正式发布上市规则修订咨询总结,修订后的《上市规则》自当日起正式施行。本次规则修订最具市场影响力的调整,在于保密递表机制的适用范围大幅扩容,原仅适用于生物科技公司、特专科技公司及合资格第二上市申请人的非公开递表安排,自此全面覆盖所有新上市申请人,各行业、各规模的拟上市主体均可自主选择以非公开方式提交上市申请文件。
非公开申报模式使得企业可规避申报初期的公众舆论聚焦,在相对封闭的环境下推进审核沟通与方案调整。但市场容易忽略其中的核心矛盾,申请文件披露的时序延后,并不伴随合规审查标准的放宽。相反,由于公众监督环节的阶段性缺位,港交所对于数据合规的穿透式审查力度反而呈现趋严态势。
新规实施已满2个月,规则运行趋于成熟。本文围绕数据合规审查两大核心问题展开分析:一是保密递表全面落地后,港交所数据合规审查呈现出哪些实质性演进趋势。二是境内拟赴港上市企业应如何优化合规策略,适配新的监管环境。
一、港交所数据合规审查的变化
(一)数据合规审查时点前移
保密递表的核心价值在于支持企业在非公开状态下完成与交易所的沟通及方案调整,规避商业计划、财务数据等敏感信息过早暴露。然而部分企业对于保密递表的全面放开存在认知误区,认为非公开模式下审查节奏将相应放缓,可采取“先递表、后补料”的边审边补策略。但在实际的保密递表模式下,港交所数据合规问询不仅未延后,反而呈现递表即启动的特征,并与境内证监会境外上市备案核查形成双线并行态势,企业合规筹备窗口被实质性压缩。
与此同时,由于数据合规高度依赖企业内部活动的历史留痕、难以突击补全,容易成为合规压力传导的重要领域。加之等级保护测评、数据出境安全评估、算法备案等事项均存在法定办理周期,临时生成的材料难以应对穿透式审查,进一步放大了保密递表全面放开后审查时点前移的冲击。
此外,保荐人尽职调查压力同步前置。根据香港证监会《操守准则》,保荐人须对申请材料准确性履行尽职调查义务并向联交所作出承诺。保密递表机制下申请退回的声誉成本显著提升,保荐人可能将提高尽调深度要求并传导至递表前阶段。
审查时点的前移意味着“递表后补合规”的路径依赖已被打破,递表即标志着审查正式启动,数据合规体系完备性、证据链完整性、跨境传输路径合规性等核心问题,在申请提交首日即可能面临监管核查。
(二)数据合规审查穿透力度加大
港交所2025年更新的《新上市申请人指南》对数据合规的披露要求呈现出明显的逐级细化特征,基本覆盖了数据全生命周期的每一个环节。如其第3.7节明确要求,申请人需详细披露业务运作过程中获得的个人资料以及数据保护政策,覆盖收集、储存、处理、使用、转移、披露、保留及销毁全流程措施,以及所有相关司法管辖区的合规情况。
这种穿透式审查体现在全生命周期穿透、执行效力穿透、第三方链路穿透三个层面:
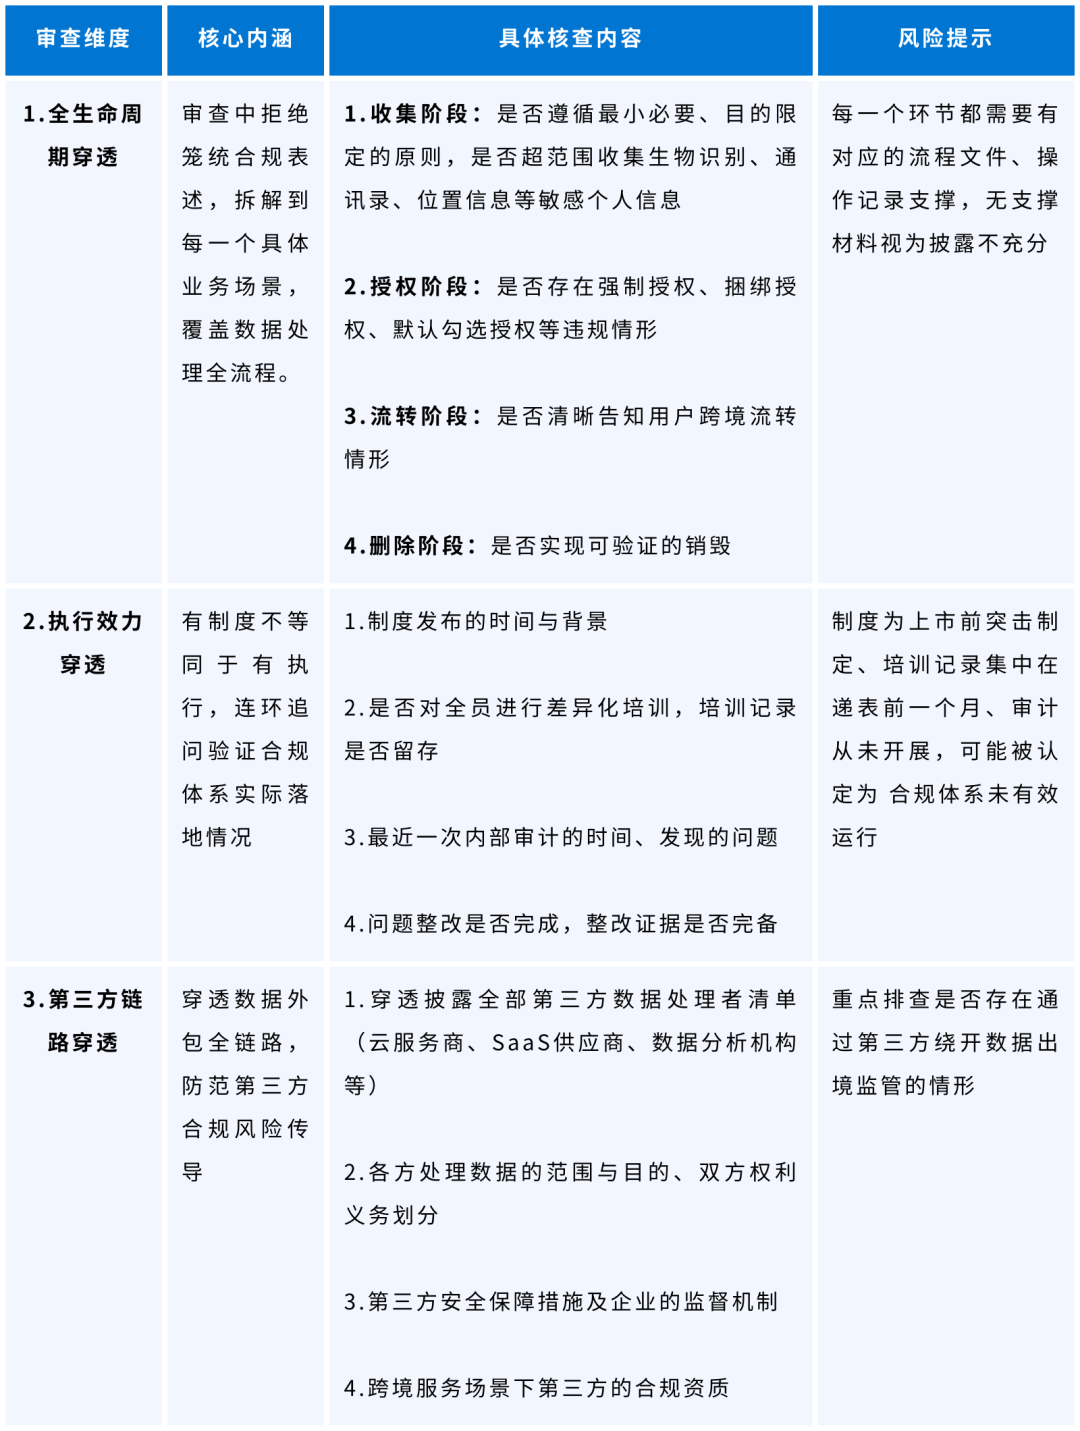
穿透式审查对企业的合规证据链管理也提出了更高的实质性要求,证据的可验证性相比起文本的完备性正逐渐提高至更高的位置,成为港交所IPO下数据合规审查的新门槛。
(三)数据合规审查范围延伸
第三个变化在于数据合规的审查边界正在快速扩张。传统意义上的数据合规主要围绕个人信息保护展开,但近年来,港交所与境内证监会的审查范围已经全面延伸至网络安全、重要数据、算法治理、人工智能合规等更广阔的领域,且境内外监管交叉验证已成常态,至少涵盖下述四个板块:
1. 网络安全等级保护成为常规核查项。依据《网络安全法》的等级保护制度,承载海量用户数据的核心业务系统需完成定级、备案与测评,等保落实情况直接与数据安全风险管控挂钩,是监管问询的基础必查事项。
2. 重要数据与关键信息基础设施合规要求升级。《数据安全法》实施后,重要数据成为与个人信息并列的核心监管对象。港交所要求企业识别重要数据范围、完成分类分级备案、落实专人管控与权限隔离;若属关键信息基础设施运营者,还需履行认定备案、设置专职安全管理机构、数据出境通过安全评估等更高标准。
3. 算法与大模型合规升级为独立审查模块。人工智能类企业被问询占比持续提升,监管重点覆盖大模型应用场景、训练数据来源合法性、生成式人工智能服务备案、算法公平性、开源模型知识产权合规、跨境部署合规等事项,从个人信息保护的附属议题转为专项核查内容。
4. 境内外监管交叉验证常态化。内地数据三法体系与香港《个人资料(私隐)条例》共同约束上市披露,内地对敏感个人信息出境设置刚性审批路径,而香港端对跨境转移的规制相对原则性,主要体现为一般披露义务、监管指引及标准合约条款。上市过程中向境外中介提供尽调资料本身构成数据出境,披露充分性与出境合规性的规则,既是审查重点,也是企业最易出现合规瑕疵的环节。
二、数据合规作为上市“硬门槛”的本质逻辑未发生变化
保密递表虽然改变了企业的披露节奏,但并未改变对于数据合规所要求的披露质量。信息公开的时间可以延后,监管的形式可以优化,但数据合规作为上市硬门槛的本质逻辑与审查重点始终未变。
(一)监管逻辑未改变
从监管底层逻辑来看,两地监管的核心导向高度一致,均以合规落地与风险披露为底层监管逻辑。内地端将数据安全与个人信息保护确立为不可逾越的底线,数据处理活动必须拥有合法性基础,重要数据须完成识别与风险评估,数据出境须通过法定路径,安全事件须依法处置与报告。在香港端,《上市规则》中要求申请材料完备、风险因素披露充分且不得流于模板化。《证券及期货条例》也为信息披露设定了责任底线,若招股书内载有虚假或具误导性的陈述,发行人、董事及中介机构均可能承担民事赔偿乃至刑事责任,对披露质量提出了严格的要求。
两地监管逻辑的交汇点均在于拟上市企业的数据合规风险是否被真实、完整、可理解地呈现。因此,数据合规并非上市的加分项,而是必不可少的准入项。保密递表全面放开之后,监管将应对原本由公开市场分担的检视压力收拢为问询环节更集中的穿透式核验。
(二)审查重点未改变
保密递表机制仅调整了上市申请文件的公开范围与披露时序,并未压缩数据合规审查的覆盖领域,也未降低核心事项的核查深度。两地监管方长期关注的数据合规重点审查维度依旧保持稳定,要求始终围绕合规实质落地、风险充分披露两大核心展开。
1. 内地监管重点
在内地的数据合规监管审查重心上,审查重心始终锚定在前置性法定程序与底层的合规实效两大方向。在前置程序层面,网络安全审查的触发判定、数据出境安全评估的法定情形与申报要求始终是核查的首要事项,重点仍需关注境外中介调阅数据构成隐性出境的认定标准、关键信息基础设施运营者的特殊合规义务等核心判定规则。
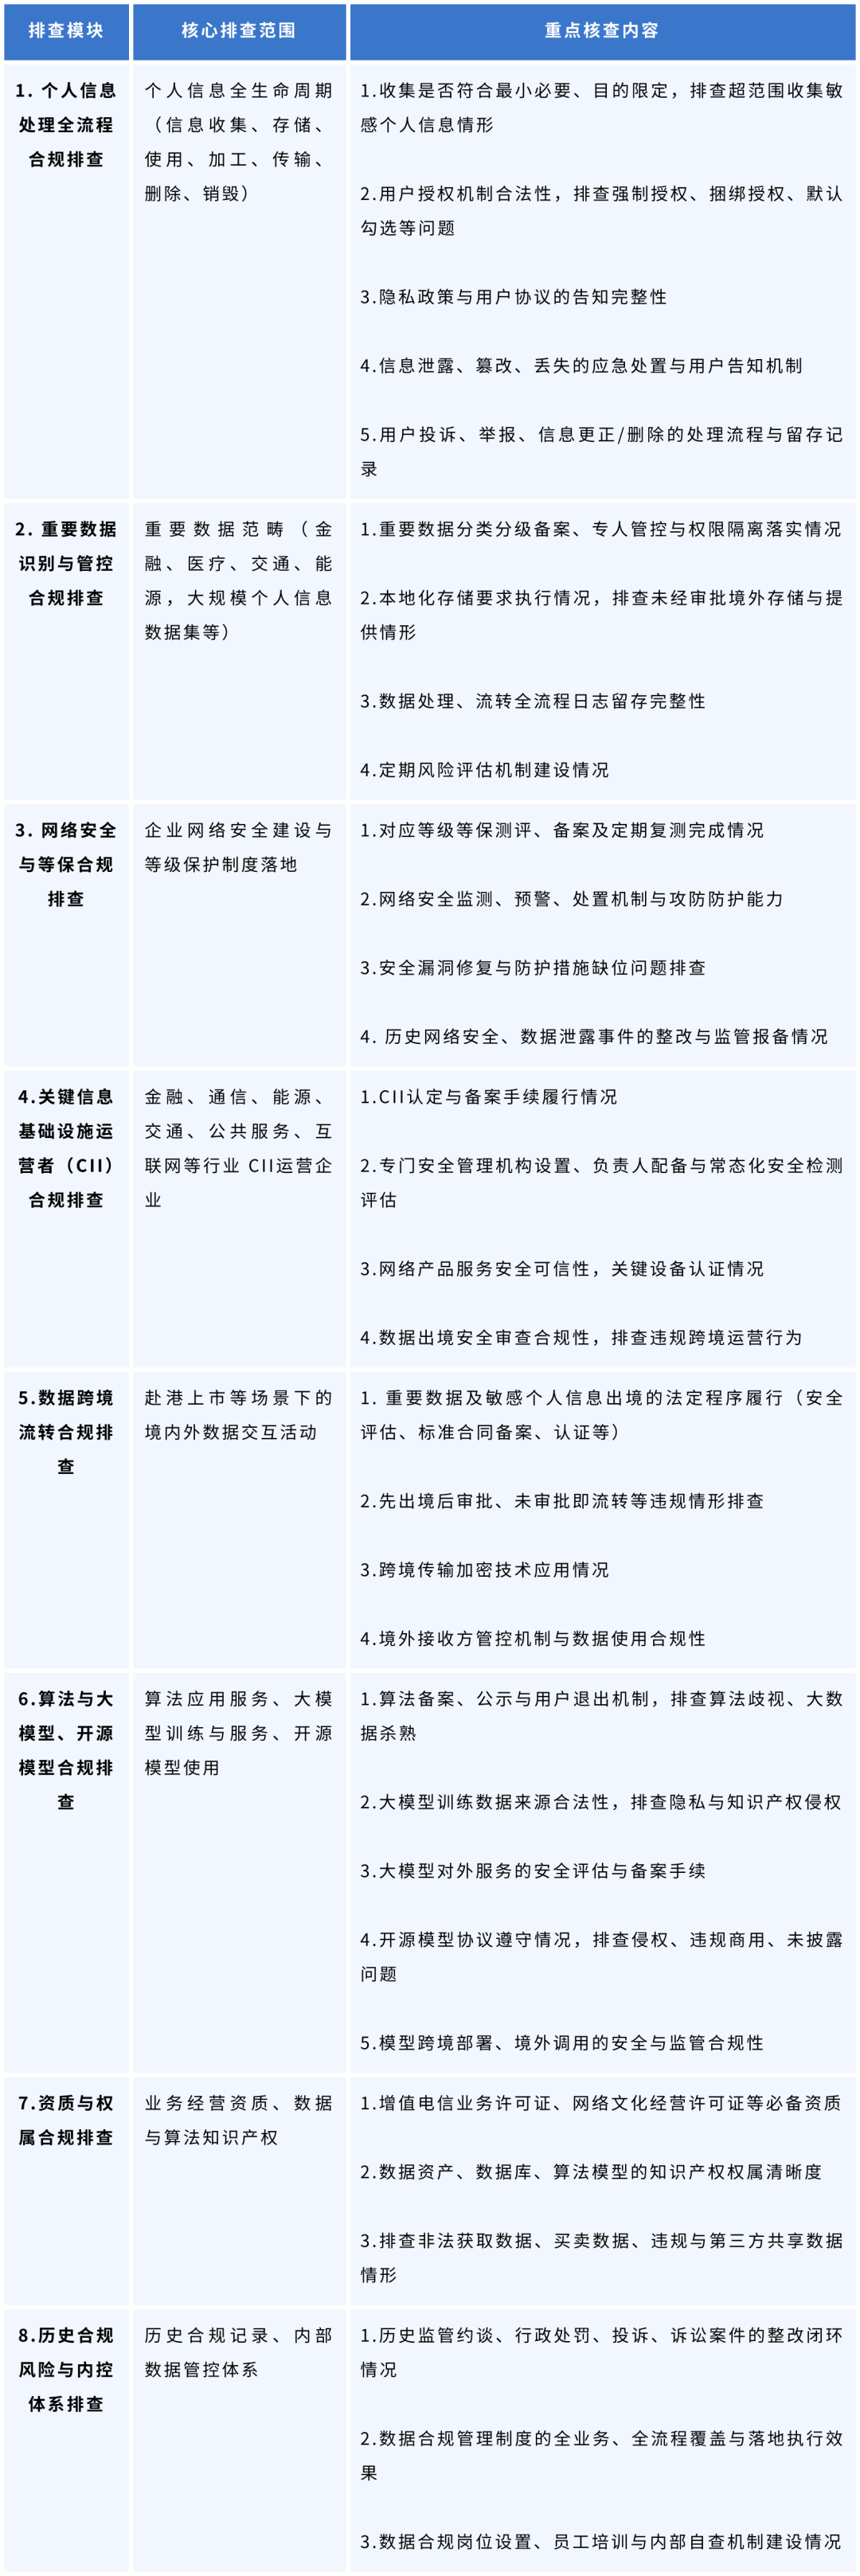
在底层合规层面,备案审查的核心抓手集中在以下八大领域:
2. 香港侧监管重点
在香港监管层面,港交所的审查重点同样保持稳定,以信息披露与企业治理为核心,在《新上市申请人指南》中仍要求申请人完整披露互联网信息服务监管架构、个人数据全生命周期保护措施、多司法辖区合规情况及重大数据泄露事件等内容,对数据处理活动的披露颗粒度要求未发生任何松动。在风险因素的把控上,港交所依然要求数据安全相关风险必须单独、充分披露,明确说明风险成因、影响程度及应对措施,不得采用笼统化、模糊化表述。换言之,保密递表下公众暂时看不到招股书,但交易所对招股书信息披露质量的要求与公开递表完全一致,数据合规事项的披露深度、详实度标准均未下调。
从近期市场实践来看,保密递表项目的首轮数据合规问询覆盖范围、问题数量与追问深度均与公开递表项目差异不大,数据分类分级准确性、跨境传输合规性、第三方服务商管控等核心高风险事项,依然是监管问询的集中发力点,并未因申请不公开而出现审查宽松的情形。
三、给拟上市企业的建议
面对保密递表放开后的数据合规监管新格局,拟赴港上市的内地企业需要调整策略,从被动应对转向主动布局,在递表前筑牢合规基础,在过程中做好两地联动。
(一)提交保密递表前开展全真模拟审计
针对保密递表机制下数据合规审查节点前置的状态,实践优化路径为于递表前3-6个月对照内地与香港两地监管要求的完整合规清单,开展全仿真合规审计,由具备专业资质的数据合规律师或第三方合规服务机构,严格遵循港交所上市问询逻辑、中国证监会境外上市备案要求及境内数据合规监管标准,对企业的数据合规现状开展全面符合性评估与整改。
仿真审计建议全面覆盖上述内地端监管的八大核心合规维度:个人信息处理全生命周期合规、重要数据识别与分级管控、网络安全等级保护合规、关键信息基础设施运营者专项合规、数据跨境流动合规、算法与生成式人工智能合规、数据相关业务资质与知识产权合规、历史合规风险排查与内控体系有效性评估。
同时,还需针对证监会国际合作司公开披露的补充材料要求,围绕数据跨境流动专项问询、人工智能企业专项合规问询等监管高频问题开展应答演练,确保每一事项均具备明确的合规结论与完整的佐证材料。
(二)构建数据合规持续运营机制
港交所对于企业数据合规的穿透式审查,核心在于验证企业数据合规体系的实际运行效能与落地成熟度。基于此,建议拟上市企业于上市筹备启动前6-12个月着手构建数据合规持续运营机制,推动合规要求深度嵌入各业务环节,重点完善四大支撑体系:
1. 制度执行体系。构建分层级的制度落地架构,在制定内部数据安全管理办法等基础性制度外,配套出台各业务条线的操作细则、岗位合规职责与全流程操作SOP,实现数据采集、存储、使用、传输、销毁全生命周期的制度覆盖。
2. 培训留痕体系。建立常态化数据安全培训机制,针对管理层、技术研发岗、业务运营岗、客户服务岗等不同岗位,设计差异化的合规培训内容,并完整留存培训签到、考核结果、答疑记录等全过程档案,规避集中突击式培训带来的合规效力瑕疵。
3. 审计闭环体系。建议完善周期性合规审计与闭环整改机制,按半年度或年度频次开展全面合规审计,形成“审计报告—问题清单—整改方案—效果验证”的全流程管理闭环;日常运营中规范留存数据流转日志、权限变更记录、安全事件处置台账等原始凭证。
4. 事件响应体系。健全分级分类的数据安全事件响应机制,明确事件分级标准、处置流程、上报时限与责任主体;事件发生后及时开展处置、溯源与整改工作并完整留存相关记录,对历史事件确保整改闭环与风险清零,防范合规风险遗留与扩大。
(三)前置布局境内外监管协同联动机制
内地企业赴港上市的数据合规工作将受到境内与香港的双重监管约束。因此,建议企业在上市筹备的启动阶段引入数据合规律师,统筹境内合规要求与香港的信息披露要求,重点做好境内境外的三项联动:
1. 监管规则联动。在规则适配层面,精准把握赴港上市的差异化监管边界,明确数据出境安全评估的三类法定情形、关键信息基础设施运营者的专项合规要求等核心规则,避免出现合规遗漏与偏差。对外需对标港交所《新上市申请人指南》中业务章节、风险因素章节的披露要求,将香港的信息披露要点逐一映射至对应的境内合规义务,明确每项披露内容对应的合规依据、执行标准与佐证材料,统一两地合规路径。
2. 合规程序联动。同步启动数据出境安全评估申报、重要数据分类分级备案、关键信息基础设施安全管控等法定程序,前置建议安排境内律师出具专项合规核查意见,避免境内合规进度滞后于上市节奏的脱节问题。
3. 披露口径联动。将境内合规进展转化为港交所上市的披露内容,确保招股书披露的每一项合规措施均有境内合规实践作为支撑,境内监管政策的更新同步反映于披露文件,通过境内外合规状态的双向印证强化信息披露的严谨性与可信度。
四、结语
“7.24新规”是港交所优化上市发行机制、提升市场国际竞争力的重要制度举措。保密递表的全面放开,为拟上市企业提供了更具弹性的申报路径与更友好的上市筹备环境。但市场主体应当形成清晰认知,保密递表属于监管端释放的程序优化红利,而数据合规审查始终是上市准入的刚性门槛与合规底线,其审查标准与核查力度不会因披露形式的调整而有任何折减。
从本质上看,新规调整的始终是信息披露的时序与节奏,而并未动摇风险防控的内核与标尺。企业应摒弃“隐身即免责”的心态,将保密窗口期转化为合规升级期,以全生命周期、全链路、全场景的扎实合规体系回应港交所对于数据合规的穿透式审查。
作者介绍
程珂昵律师先后毕业于武汉理工大学、法国Poitiers大学,分别获法学学士、企业管理硕士学位。执业领域为数据合规、AI+产业法律服务。
程律师具有中小企业协会“企业合规师”、深圳数据交易所“数据交易合规师”、国际数据管理协会DAMA-CDMP“数据管理专家”、国际争议解决及专业谈判研究院“国际专业调解员”、德国TUV“IRCA国际认可质量管理体系主任审核员”等专业资质。
程律师现任国家网络信息办公室立法联络点专家、广东省数字政府专家、广东数据资产登记合规委员会评审专家、广州市人大常委会监察与司法委员会咨询专家、深圳数据交易所DEXC+智库执行委员会主席。为中国移动、银联商务、华润燃气、万家数科、兰州金控、唐山热力、广西兴工、广东省博物馆等涉及金融、能源、电信、建设工程、数字科技、公共文化等多个领域数据主体提供包括数据跨境、主体数据合规、个人信息保护合规审计辅导、数据交易与数据资产入表等法律服务。
AI+产业客户包括多个具身智能、无人机AI大脑、生物医药等人工智能应用领域的高科技企业。同时,在可信数据空间、AI语料库、来数加工、垂直领域AI大模型建设等多个数据应用领域具有丰富合规经验。
声明:本文来自北京市竞天公诚律师事务所,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
