随着生成式AI和智能体加速进入企业生产环境,AI正在从辅助工具逐步转变为参与业务决策和执行的关键基础设施。与此同时,Prompt注入、数据泄露、模型供应链、智能体权限滥用和工具调用等新型风险不断出现,传统网络安全体系已经难以完全覆盖AI应用带来的安全挑战。
在AI应用规模化落地的推动下,AI安全市场也进入快速发展阶段。IDC预测,到2030年中国AI安全市场规模将达到340亿元,未来五年复合增长率超过50%。在市场快速增长的同时,不同AI安全技术的成熟度和落地节奏也开始出现分化,企业面临的核心问题正在从“是否需要AI安全”进一步转向“应该优先建设哪些AI安全能力”。
23项AI安全技术进入不同发展阶段,技术路线开始分化
为了更清晰地判断不同AI安全技术的发展阶段及未来潜力,并帮助用户进行技术选型,国际数据公司(IDC)近日发布了《中国AI安全技术发展路线图,2026》(Doc#CHC54918225 ,2026年10月)报告,该报告对23项新兴及重要的AI安全技术进行了系统评估,并从技术采用阶段、市场热度、风险级别、采用速度以及市场培育时间等维度,对不同AI安全技术的发展状态进行了可视化呈现,360数字安全集团、安华金和、阿里巴巴、安恒信息、长亭科技、硅基流动、火山引擎、华为、君同未来、绿盟科技、领信数科、蚂蚁数科、奇安信、启明星辰集团、深信服科技、腾讯、网宿科技、网易智企、新华三、悬镜安全、亿格云、亚信、中国电信、竹云(按公司首字母排序)入选各技术点推荐厂商,2026年IDC中国AI安全技术发展路线图详见下方:
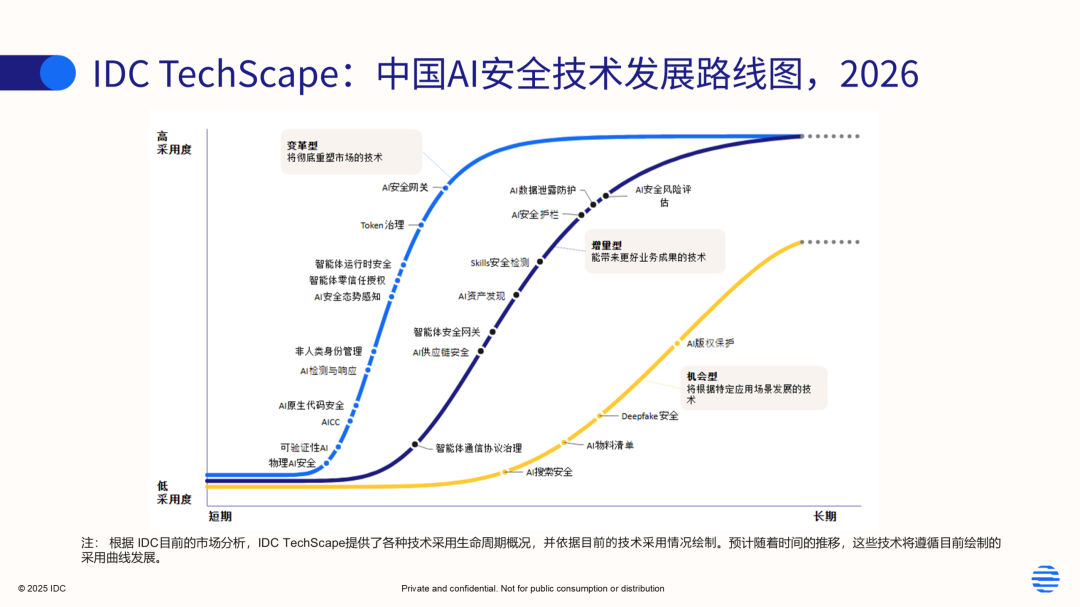
报告显示,当前AI安全技术尚未成熟,整体市场处在多条技术路线并行发展的阶段。不同技术在市场需求、技术成熟度和企业采用节奏上存在明显差异。这意味着,AI安全市场正在从“技术概念期”逐步进入“技术成熟期”。对于企业而言,未来AI安全建设的关键并不是简单追求技术覆盖,而是根据自身AI应用成熟度和业务风险,判断哪些技术需要立即部署,哪些技术需要持续观察,以及哪些技术值得提前布局。AI安全建设也不再是简单增加一套安全产品,而需要逐步形成覆盖AI资产、身份权限、数据、模型、智能体、供应链、运行时以及安全运营的完整治理体系。
AI安全正在进入一个新的阶段:从保护AI,走向治理AI;从发现风险,走向理解和验证风险;最终从被动防御走向AI驱动的主动安全。具体的技术发展趋势如下:
1
AI安全建设开始从“单点防护”走向体系化治理新阶段
随着企业AI资产快速增长,传统围绕单个模型、单个应用进行安全防护的方式已经难以覆盖企业的AI安全防护需求。企业首先需要解决“用了多少AI、有哪些模型和智能体、连接了哪些数据和工具、存在什么风险”等基础问题,并进一步实现风险持续监测和治理。因此,AI安全正在从过去的单点检测与防护,逐渐向资产发现、风险识别、持续监测和统一治理演进。AISPM有望成为连接AI资产、风险和安全运营的重要基础能力,并推动AI安全从传统的产品能力向体系化治理能力转变。
2
智能体安全进入快速发展阶段,AI安全的治理对象正在发生变化
从AI安全技术发展路线图中可以看到一个非常明显的变化:AI安全正在从“模型安全”走向“智能体安全”。报告中非人类身份管理、智能体零信任授权、智能体运行时安全、智能体安全网关、智能体通信协议治理和Skills安全检测等技术,正是这一变化的直接体现。IDC认为,随着Agent进入更多核心业务流程,智能体将逐渐成为AI安全治理的核心对象。未来企业需要建立覆盖智能体开发、部署、运行和退出全生命周期的安全治理体系,而不仅仅是在模型外围增加安全检测能力。
3
AI供应链正在成为新的安全边界
过去,企业更多关注软件、代码和基础设施供应链,而AI应用进一步引入了模型、训练数据、开源框架、Agent Skills、MCP Server、第三方工具以及外部AI服务等新的组成部分。这意味着,一旦其中某个环节存在安全问题,都可能通过模型调用、Agent执行或者工具链传递到最终业务系统。因此,AI供应链安全正在成为AI安全体系的重要组成部分。未来企业需要建立覆盖模型、数据、代码、工具和基础设施的全链条安全治理能力,并逐步完善AI物料清单、供应链风险评估和运行时监测等能力。
4
AI安全正在从“上线前评估”走向“持续风险管理”
AI系统与传统IT系统最大的不同之一,在于其运行状态具有较强的动态性。模型可能持续更新,Prompt会发生变化,Agent任务会动态调整,数据访问和工具调用关系也会不断变化。在这种情况下,一次性的模型安全评估很难覆盖AI系统整个生命周期的风险。IDC认为,AI安全正在逐渐形成一条完整的治理链路:AI资产发现→持续风险评估→运行时监测→持续检测→安全响应→审计与合规。这意味着AI安全的治理模式正在发生变化:从过去关注“上线之前有没有风险”,转向持续回答“运行过程中风险有没有发生变化”。未来,AI安全产品也将进一步从单点能力向平台化方向演进,逐渐形成围绕AI资产、风险、威胁和治理的统一安全运营体系。
5
AI安全正在从“技术中心”走向“业务中心”
过去,AI安全更多关注模型是否存在越狱、Prompt注入等安全问题。但随着AI越来越深地进入企业业务流程,仅仅判断模型“是否安全”已经不够。企业还需要知道:这个AI服务于什么业务?它访问了哪些数据?拥有哪些权限?调用了哪些工具?执行的行为是否符合业务流程?一旦发生异常,又会对业务造成多大影响?因此,AI安全正在从单纯的技术防护进一步向业务风险治理演进。未来的AI安全平台需要将AI资产、数据、身份、权限、业务流程和风险上下文关联起来,在业务场景中判断什么是正常行为、什么是异常行为。这也意味着,AI安全的最终形态可能不再是一组孤立的安全产品,而是一个能够理解AI、理解业务并持续治理AI风险的平台。
6
从“发现风险”走向“验证与自主修复”
AI能力本身的发展,也正在改变安全防护的技术范式。随着攻击者越来越多地利用AI生成攻击Payload、实施Prompt注入、寻找漏洞和自动化攻击链,传统依赖人工分析和规则匹配的安全防御方式将面临效率瓶颈。因此,“AI对抗AI”将成为AI安全未来的重要技术范式。AI不仅是需要被保护的对象,也将逐渐成为安全检测、攻击模拟、威胁分析、风险验证和自动化响应的重要执行力量。在此基础上,可验证AI、AI红队、AI检测与响应等技术的发展,将推动安全能力从单纯的风险识别向更高程度的自动化和自主化发展。
IDC 中国网络安全领域研究经理王一汀表示,当前,生成式AI正式进入规模化应用阶段,AI安全也随之从模型与应用防护,向智能体身份权限、AI供应链、运行时安全和全生命周期安全治理等方向演进。技术范式上“AI对抗AI”将成为核心发展方向。治理模式上,模型评估将走向持续风险治理,并进一步融入业务场景进行风险管控。除此之外,可验证AI、AI自我修复等前沿技术不断涌现,推动AI安全从“发现风险、阻断风险”向“理解风险、验证安全、自主修复”迈进。
总体来看,AI 安全正在进入一个新的建设周期。技术路线虽然开始分化,但企业行动路径已经逐渐清晰:先摸清 AI 资产和智能体身份,再管住权限、运行时、数据和供应链风险,最终形成覆盖全生命周期的持续治理能力。对CIO和安全负责人而言,当前的关键不是等待技术完全成熟,而是根据自身AI应用成熟度和业务风险,确定哪些能力需要立即部署、哪些需要持续观察、哪些值得提前布局。
本文作者:王一汀 IDC中国研究经理
声明:本文来自IDC咨询,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
