高校作为大模型应用的前沿组织,其开放性环境、多样化用户群体以及高度集成的信息系统,使得人工智能技术,尤其是生成式大模型的部署与应用具备天然优势。然而,正因其应用范围广泛、交互频繁,也使高校成为大模型安全风险的高发地带。当前,大模型应用在高校面临多类典型且复杂的安全威胁,具体包括提示词攻击、有害信息生成、敏感数据泄露、算力资源滥用与恶意消耗、伦理与合规风险等。
大模型在高校的应用安全问题具有多源性、隐蔽性、扩散性和跨部门性等特点,这些安全风险不仅影响人工智能在教育、科研和管理场景中的健康发展,更直接威胁到师生信息安全与校园治理秩序。因此,亟须构建一套面向高校场景、兼顾技术防控与管理规范的综合性安全防护体系,以实现人工智能技术的可信可控、安全可用。
传统安全防护存在局限
华中科技大学近年来持续推进网络安全体系建设,已基本形成以“组织架构—制度体系—岗位配置—培训机制”四位一体的管理框架,涵盖了传统网络入侵防御、数据访问控制、信息系统漏洞修复等基础安全管理工作,在保障校园信息化系统稳定运行方面发挥了重要作用。
然而,面对大模型技术的迅猛发展和深度应用,这一传统安全体系逐渐显现出难以适应的局限性,主要表现在以下几个方面:标准缺失,难以应对模型特性带来的新型风险;协同机制局限,难以实现跨部门联动治理;应急响应体系覆盖不全,难以处置AI特有安全事件;考核体系未覆盖AI风险,安全责任落实难。
基于此,传统网络安全体系在应对以大模型为代表的新一代人工智能技术时,存在从理念到机制的“脱节”问题。构建适配大模型特点的专项安全标准、跨部门治理机制与全生命周期防护体系,已成为高校AI安全治理转型的迫切课题。
国家政策法规要求明确
近年来,国家高度重视生成式人工智能的发展与监管,陆续出台了一系列政策法规,旨在引导人工智能技术安全、健康、有序发展。其中,《生成式人工智能服务管理暂行办法》作为针对生成式AI的专项规章,明确提出了技术安全、内容规范、数据合规、伦理审核等多项管理要求,为高校及科研机构在人工智能领域的规范应用提供了政策依据和治理框架。该办法明确指出,生成式人工智能服务提供者应当履行安全评估、算法备案、数据来源合法性审核、用户身份识别等义务,并应建立完善的内容审查和风险处置机制,以防范虚假信息传播、算法歧视、模型滥用等问题。
中央网信办、教育部等主管机构也陆续发布相关指引和监管要求,鼓励高校在推动人工智能技术创新的同时,建立健全风险评估机制与安全审查制度,探索可复制、可推广的治理范式。这不仅是响应国家政策号召的现实需要,更是保障高校师生权益、维护教育信息系统安全的战略举措。
制定“二位一体”安全防护体系建设方案
从顶层设计入手 构建安全管理体系
华中科技大学从顶层设计出发,紧扣战略发展与实际需求,构建面向大模型应用的安全管理体系。学校制定《大模型应用准入管理办法》《高校大模型应用安全技术规范》等制度文件,明确技术、伦理与安全标准;成立AI安全联合工作组,整合教学、科研、法规等多部门力量,优化协同责任机制,提升风险响应效率。通过制度规范、组织保障与治理协同,形成“制度先行、标准引领、机制支撑”的AI安全管理闭环,为高校构建人工智能治理体系提供实践范式。
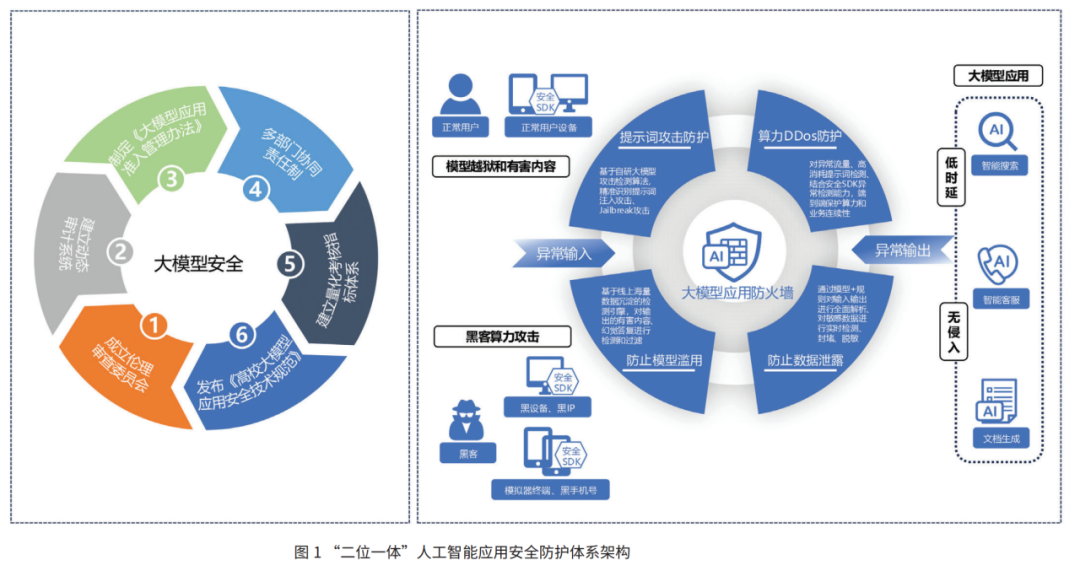
技术防护:
构建智能化安全防控机制
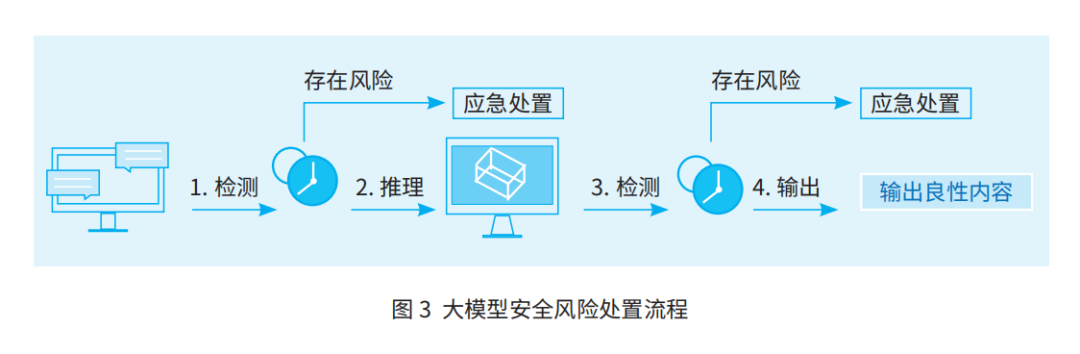
1.大模型智能检测引擎。采用“词表匹配+语义分析+模型检测”多维度检测技术,精准覆盖高频攻击场景,动态控制模型角色权限,提升系统应对新型安全威胁的能力。
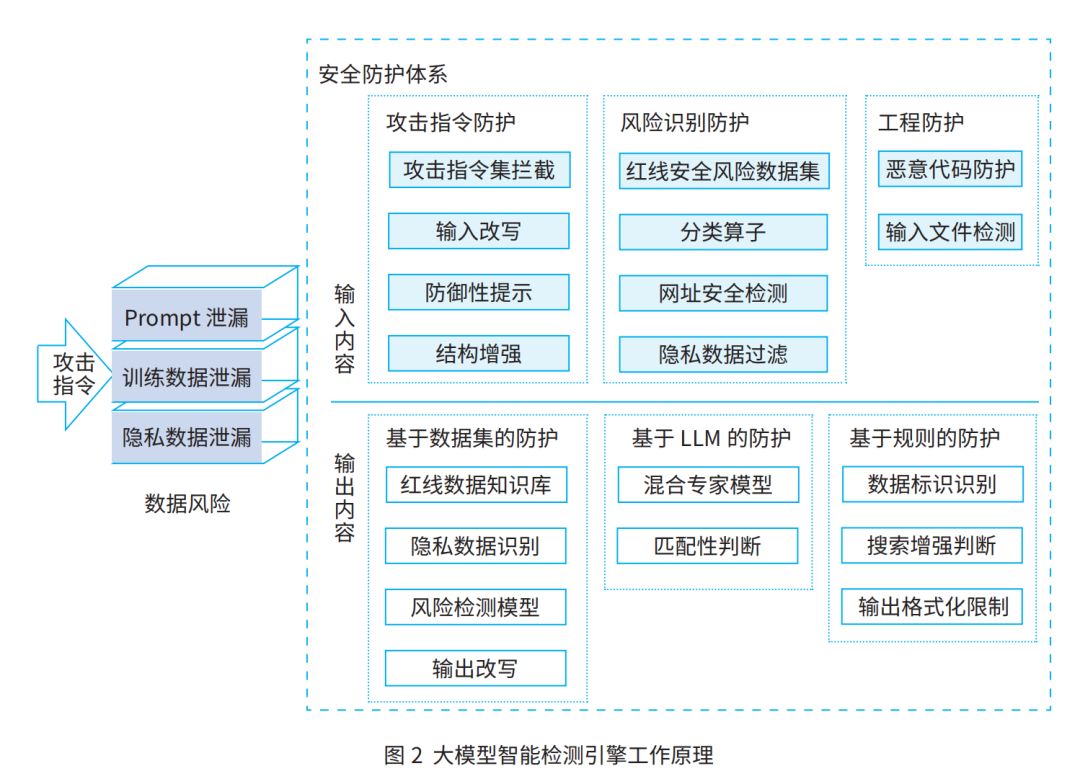
2.大模型安全平台。基于成熟的商业化网络安全产品,结合高校大模型应用的实际场景需求,项目团队对原有平台进行了功能适配与二次集成,构建了覆盖提示词攻击识别、敏感输出拦截、数据越权行为检测等能力的大模型安全防护方案。在集成部署过程中,重点围绕高校大模型应用中的典型风险进行适配调整,确保各项防护功能与校园场景高度契合。
同时,搭建了全链路数据隔离动态沙箱环境,在模型训练与推理阶段主动监控数据调用,及时发现敏感信息风险,有效提升了系统的运行安全性。
最后,建立了与学校现有算力平台的高效对接机制,实时监控运行过程中的算力消耗,通过智能分析算法快速识别异常消耗行为,保障系统的高效稳定运行。
管理保障:
完善制度规范与执行机制
1.准入管理与伦理审查机制。项目团队在现有信息化规章基础上,修订并试行了《大模型应用准入管理办法》《大模型伦理审查流程指引》等制度文件。通过召开多轮校内协调会议,明确了教学、科研、管理等相关部门的职责分工,保障制度有效落地。
2.平台联动与成效评估。项目与学校信息化管理平台深度对接,将考核指标体系嵌入信息系统,对各学院AI服务部署进行自动化合规性评估,并形成报告周期化反馈机制。截至目前,已完成多个院系的模型使用行为分析,精准识别出两起敏感词触发事件并进行及时处置。
创新成效与应用潜力
华中科技大学“二位一体”人工智能应用安全防护体系已在全校范围内部署应用,覆盖教学、科研、管理等多个场景,显著提升了大模型应用过程中的安全性、规范性和可控性。经过一段时间的试点运行与持续优化,体系在制度建设和技术防护两个维度均取得了可观成效。
制度建设成果
1.完善规章制度体系。项目团队基于高校网络安全实际需求,系统制定并发布了《大模型应用准入管理办法》《大模型伦理审查流程指引》《人工智能服务合规使用规范》等多项制度文件,涵盖准入审核、伦理审查、安全合规、运行监测和突发事件处置等关键环节,为高校生成式人工智能应用提供了制度化的运行保障。
2.建立跨部门AI安全联合工作组。为提升管理协同效率,学校设立AI安全联合工作组,由网信办牵头,联合教学、科研、法规等多部门协作联动,实现从审核到监控的闭环管理。目前,该机制已在多个学院和单位中实现有效运行,显著提升了问题响应速度与协同处置能力。
3.构建伦理治理机制。正式成立了校级人工智能伦理审查委员会,制定标准化的审查流程和评估准则,确保人工智能技术在校园环境中符合伦理道德与法律规范。截至目前,伦理审查委员会已完成对20个大模型实际应用项目的审查与评估,涵盖智慧教学、科研辅助、行政办公等多种典型场景,为AI应用的健康发展提供了价值引导。
技术防护成效
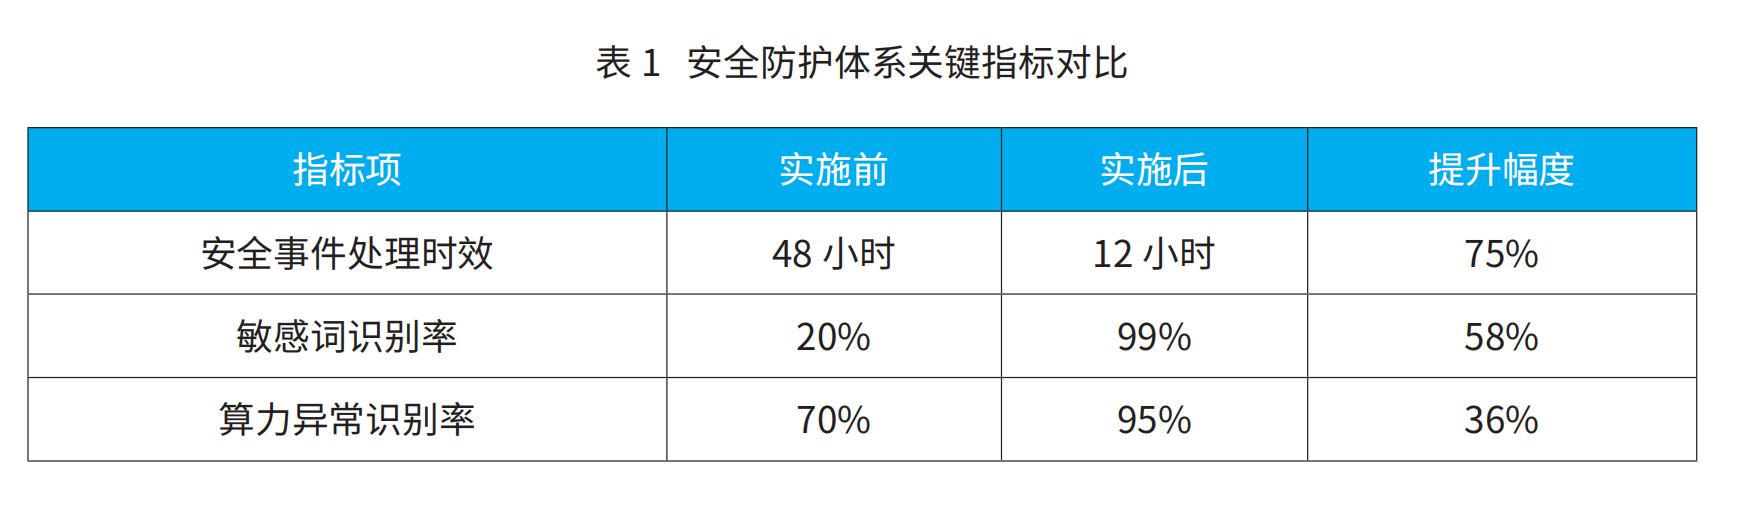
1.部署大模型安全防火墙系统。学校依托现有安全平台,部署并升级了面向大模型服务的智能安全防火墙系统,具备对提示词攻击、有害内容生成等高风险行为的实时检测与精准响应能力。系统上线后,学校选取公版DeepSeek R1与V3模型,采用公开越狱攻击用例集进行实测验证。结果显示:在接入安全防护模块后,DeepSeek R1的越狱成功率由76%降至0%,V3模型从24%降至0%,显著提升了模型对恶意提示词的免疫能力。
同时,该系统已成功识别并处置2起真实环境中的敏感词触发事件,及时阻断了潜在的信息扩散和违规输出风险,充分展现出其在复杂应用场景下的高适应性与稳定性。通过智能化防护机制的持续运行,学校构建起更加坚实的大模型应用安全防线。
2.构建全链路数据隔离动态沙箱系统。针对大模型训练与推理中可能涉及的敏感数据泄露问题,系统构建了动态沙箱环境,实现数据在处理全过程中的隔离与实时监控。该技术的部署使敏感数据泄露风险降低了90%,为数据安全与隐私保护提供了强有力保障。
3.引入算力异常消耗智能监测机制。通过对接算力资源平台,系统引入了基于行为分析与历史数据对比的异常监测机制,实现对算力滥用、资源挤兑等行为的自动识别与预警。经评估,该机制识别准确率已达95%,有效提升了资源分配效率与平台运行稳定性。
总结
随着生成式人工智能技术在高校教育、科研和管理等场景的快速应用,其带来的安全风险问题日益凸显。本文立足高校实际,围绕人工智能技术的治理需求与安全挑战,系统构建了融合“技术防护”与“管理机制”的二位一体人工智能安全防护体系,为高校构建数字化时代下的AI治理能力提供了新的思路与实践路径。
在技术路径上,项目研发团队基于高校场景特性,设计并部署了具备提示词攻击识别、敏感数据隔离与算力资源监控等功能的智能防护平台,显著提升了生成式人工智能应用的可控性与稳定性。在管理体系建设方面,通过制定《大模型应用准入管理办法》《伦理审查流程指引》等规章制度,推动形成了以“制度引导—部门协同—过程闭环”为核心的治理机制,实现了人工智能治理工作的标准化、体系化与制度化。
研究表明,该体系在实际运行中已取得初步成效,不仅显著增强了校园AI应用的安全保障能力,还有效提升了高校治理体系与治理能力现代化水平。相关经验可为国内高校人工智能安全治理提供参考,具备良好的推广应用前景。
未来,研究将继续深化技术与制度的双向融合:在技术层面,探索基于深度学习与对抗建模的威胁感知机制;在制度层面,推进伦理审查机制与学科建设的联动发展,推动构建“规范引领—技术支撑—协同治理”的教育数字安全治理体系,为高校高质量推进教育数字化转型提供可复制、可推广的治理样本。
基金项目:中国教育技术协会网络安全专业委员会2025年度专项课题CAETCS25003—“二位一体”的高校人工智能应用安全防护体系构建研究
来源:《中国教育网络》2026年8月刊
作者:杨正午 吴驰(华中科技大学网络与信息化办公室)
声明:本文来自中国教育网络,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
