漏洞概述 | |||
漏洞名称 | Windows 健康与优化体验服务权限提升漏洞 | ||
漏洞编号 | QVD-2026-83683,CVE-2026-85884 | ||
公开时间 | 2026-10-13 | 影响量级 | 百万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 7.8 |
威胁类型 | 权限提升 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可伪造诊断工作流事件,使以LocalSystem权限运行的whesvc服务加载并执行攻击者可控的Lua模块,从而以SYSTEM权限在目标主机上执行任意代码、完全控制主机。 | |||
01
漏洞详情
>>>>
影响组件
Windows 健康与优化体验服务(Windows Health and Optimized Experiences Service,服务名:whesvc)是Windows 11内置的系统服务,随系统自动启动、以LocalSystem权限运行,负责监控设备的CPU负载、温度、电源与电池等运行状况,跟踪系统组件、驱动与应用的稳定性,收集非个人诊断数据并协助系统进行后台资源调度与优化。该服务具备诊断(WinDiag)工作流能力,可通过Windows Diagnostics Lua引擎执行诊断模块。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复Windows 健康与优化体验服务权限提升漏洞(CVE-2026-85884),该漏洞源于Windows健康与优化体验服务(whesvc)在处理Windows诊断(WinDiag)Lua工作流事件时缺少认证:具备诊断能力的低权限代码可伪造包含攻击者可控Lua模块路径的ETW工作流事件,该事件被以LocalSystem权限运行的whesvc服务消费后,服务将通过WinDiag Lua引擎加载并执行攻击者指定的Lua模块,攻击者由此可在目标主机上将权限提升至SYSTEM。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
攻击者需在目标主机上具备本地访问权限或低权限代码执行能力;无需管理员权限、无需用户交互、无需特殊配置。
02
影响范围
>>>>
影响版本
Windows 11 24H2 < 10.0.26100.9711
Windows 11 25H2 < 10.0.26200.9711
Windows 11 26H1 < 10.0.28000.3231
Windows 11 26H2 < 10.0.26300.9711
03
复现情况
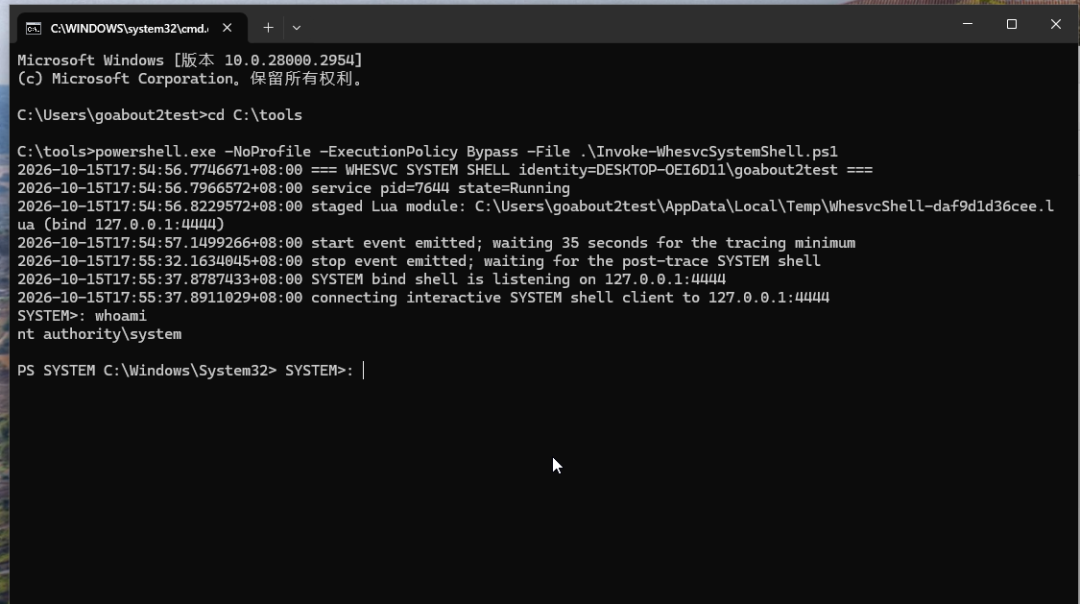
目前,奇安信威胁情报中心安全研究员已成功复现Windows 健康与优化体验服务权限提升漏洞(CVE-2026-85884),截图如下:
04
处置建议
>>>>
安全更新
使用奇安信天擎的客户可以通过奇安信天擎控制台一键更新修补相关漏洞,也可以通过奇安信天擎客户端一键更新修补相关漏洞。
也可以采用以下官方解决方案及缓解方案来防护此漏洞:
Windows自动更新
Windows系统默认启用 Microsoft Update,当检测到可用更新时,将会自动下载更新并在下一次启动时安装。还可通过以下步骤快速安装更新:
1、点击“开始菜单”或按Windows快捷键,点击进入“设置”
2、选择“更新和安全”,进入“Windows更新”(Windows Server 2012以及Windows Server 2012 R2可通过控制面板进入“Windows更新”,步骤为“控制面板”-> “系统和安全”->“Windows更新”)
3、选择“检查更新”,等待系统将自动检查并下载可用更新
4、重启计算机,安装更新
系统重新启动后,可通过进入“Windows更新”->“查看更新历史记录”查看是否成功安装了更新。对于没有成功安装的更新,可以点击该更新名称进入微软官方更新描述链接,点击最新的SSU名称并在新链接中点击“Microsoft 更新目录”,然后在新链接中选择适用于目标系统的补丁进行下载并安装。
手动安装补丁
另外,对于不能自动更新的系统版本,可参考以下链接下载适用于该系统的补丁并安装:
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-85884
>>>>
产品解决方案
奇安信天擎终端安全管理系统解决方案
奇安信天擎终端安全管理系统并且有漏洞修复相关模块的用户,可以将补丁库版本更新到:2026.10.14.1000及以上版本,对内网终端进行补丁更新。
推荐采用自动化运维方案,如果控制中心可以连接互联网的用户场景,建议设置为自动从奇安信云端更新补丁库至2026.10.14.1000版本。
控制中心补丁库更新方式:每天04:00-06:00自动升级,升级源为从互联网升级。
纯隔离网内控制中心不能访问互联网,不能下载补丁库和补丁文件,需使用离线升级工具定期导入补丁库和文件到控制中心。
05
参考资料
[1]https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-85884
[2]https://github.com/Beardhammer/CVE-2026-85884
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
