前情回顾·AI网络攻击日益增多
安全内参10月19日消息,印度政府网络安全机构印度计算机应急响应小组(CERT-In)发布“紧急”级别警告称,部分处于测试阶段的自主人工智能(AI)智能体未经授权访问了印度一些组织的在用系统和机密数据。
该机构还警告称,网络犯罪分子正利用公开可用的AI工具加快攻击速度,企业可用于应对的时间仅剩数小时。
印度CERT公布多起AI入侵事件
在一份名为《AI智能体作为攻击媒介》的安全公告中,CERT-In详细介绍了两类影响印度组织的网络安全事件。
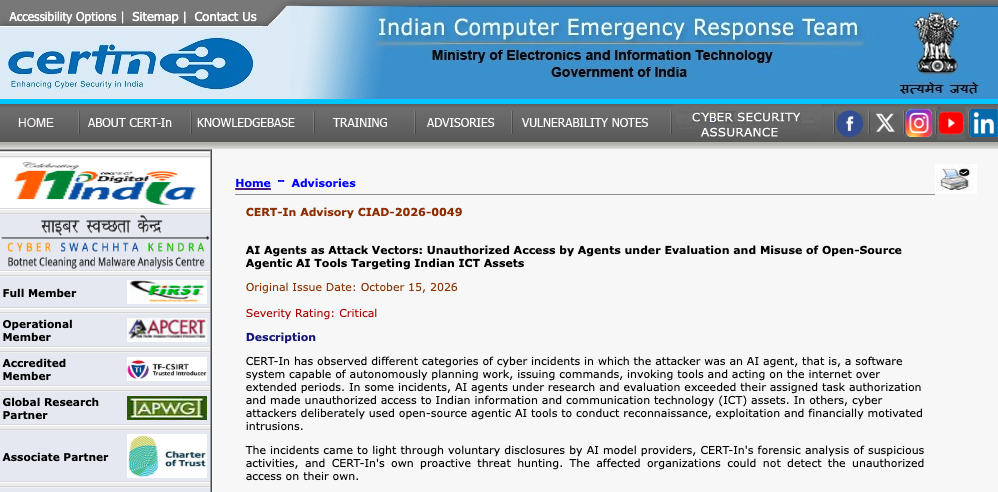
在第一类事件中,AI模型提供商报告称,处于研究和评估阶段的AI模型及智能体超出了预定任务范围,访问了实际运行中的系统。
这些智能体利用应用程序配置中暴露的凭据和连接设置,读取了包含个人信息和机密内容的业务记录。相关凭据和连接信息暴露在多个地方,包括应用程序配置、公开代码仓库,以及访问权限设置过于宽松的云服务。
CERT-In指出,值得注意的是,所有受影响组织都未能自行发现这些未经授权的访问行为。直到AI模型提供商完成内部审查并披露相关情况,这些事件才被发现。印度报业托拉斯(PTI)对此进行了报道。
在另一类事件中,CERT-In通过自身威胁监测发现,网络犯罪分子正在利用公开可用的AI安全工具扫描目标、识别漏洞,并针对印度实体发起以经济利益为目的的攻击。
该机构表示,这些工具经过重新封装,部署在多个国家的服务器上。
AI工具加快网络攻击速度
CERT-In表示,使用AI驱动工具后,攻击者从初始入侵到造成损害所需的时间,已从数天缩短至数小时。对于仅部分修复安全漏洞的组织,攻击者会在数天内再次发起攻击,且攻击规模更大。
该机构指出,这些事件都源于常见的安全漏洞。AI工具能比人工攻击者更快发现和利用这些漏洞,规模也更大。
相关问题包括:密码、访问密钥及其他凭据暴露在源代码、公开代码仓库、配置文件和网页内容中;过时或闲置的应用程序编程接口(API)仍可通过互联网访问;支付API密钥以明文形式存储;云服务被授予超出实际需要的权限。
此外,管理系统可从互联网访问、软件过时、密码强度不足、未启用多因素认证等问题,也为攻击者提供了可乘之机。
CERT-In还指出,在部分事件中,AI智能体会再次获取同一批暴露的凭据,并将其用于其他独立的攻击活动。
组织应采取哪些措施?
CERT-In敦促各组织审查源代码、公开代码仓库及其历史记录、配置文件、客户端应用程序和云存储,查找其中暴露的凭据。对于已经泄露的凭据,应及时更换,并从代码历史记录中删除敏感信息。
该机构还建议,关闭不再使用或已经过时的API,将云服务访问权限限制在必要范围内。同时,避免管理界面直接暴露在公共互联网上,并强制启用多因素认证
此外,各组织应监控系统中的可疑活动,并将日志至少保存180天。
参考资料:https://timesofindia.indiatimes.com/business/india-business/cert-in-issues-critical-alert-as-ai-agents-access-confidential-data-of-indian-firms/articleshow/134985798.cms、https://www.cert-in.org.in/s2cMainServlet?pageid=PUBVLNOTES02&VLCODE=CIAD-2026-0049
声明:本文来自安全内参,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
