漏洞概述 | |||
漏洞名称 | Windows Shell 安全功能绕过漏洞 | ||
漏洞编号 | QVD-2026-84139,CVE-2026-96951 | ||
公开时间 | 2026-10-13 | 影响量级 | 千万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 8.8 |
威胁类型 | 命令执行 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 已发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可绕过 MOTW 安全警告,在用户上下文中执行任意命令,进而下载后续载荷、窃取凭据、建立持久化或横向移动。 | |||
01
漏洞详情
>>>>
影响组件
Windows Shell 是 Windows 的图形界面与文件处理核心组件,负责文件关联、Shell 扩展、快捷方式、设置文件解析和应用程序启动等。.SettingContent-ms / .appcontent-ms 是 Windows 中用于打开“设置”页面的 XML 格式快捷方式文件,其
>>>>
漏洞描述
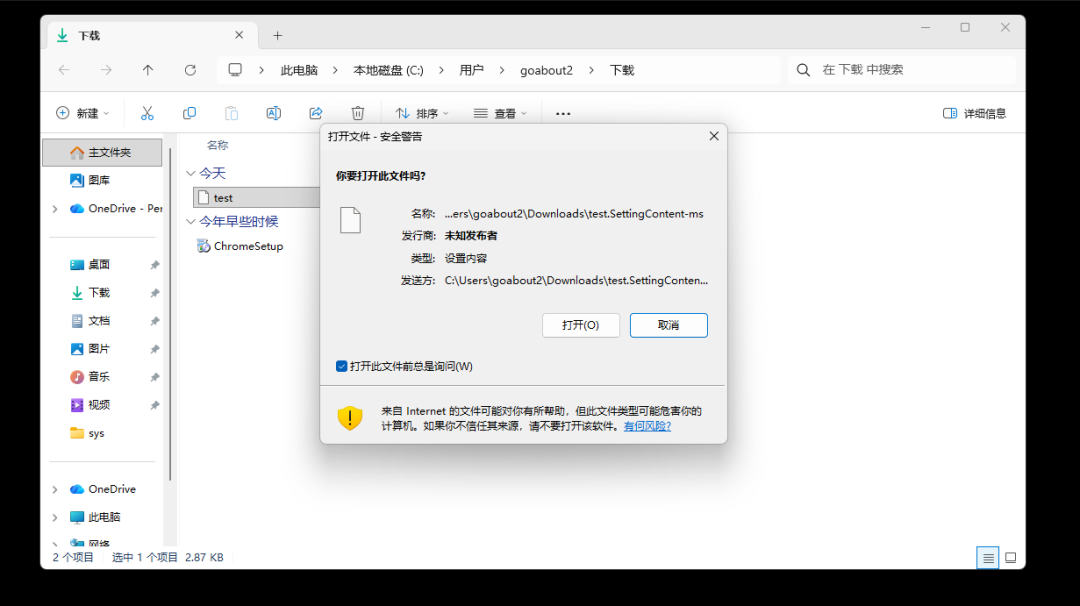
近日,奇安信CERT监测到官方修复Windows Shell 安全功能绕过漏洞(CVE-2026-96951),该漏洞源于 Windows Shell 在处理命令中的特殊元素时存在命令注入缺陷。攻击者可通过邮件、即时消息或网页投递特制的 .SettingContent-ms / .appcontent-ms 文件,诱导用户打开。由于该文件类型未被 Windows 识别为危险类型,文件即使带有 Mark of the Web(MOTW)标记,也不会弹出安全警告;成功利用可在当前用户上下文中执行任意命令,并绕过 SmartScreen、Office Protected View 等依赖 MOTW 的安全控制。目前该漏洞已发现在野利用。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
攻击者可向目标投递特制文件;受害者需打开该文件;无需攻击者拥有目标账号或权限。
02
影响范围
>>>>
影响版本
Windows 10 1607 < 10.0.14393.9612
Windows 10 1809 < 10.0.17763.9376
Windows 10 21H2 < 10.0.19044.7807
Windows 10 22H2 < 10.0.19045.7807
Windows 11 23H2 < 10.0.22631.7652
Windows 11 24H2 < 10.0.26100.9711
Windows 11 25H2 < 10.0.26200.9711
Windows 11 26H1 < 10.0.28000.3231
Windows 11 26H2 < 10.0.26300.9711
Windows Server 2012 R2 < 6.3.9600.23470
Windows Server 2016 < 10.0.14393.9612
Windows Server 2019 < 10.0.17763.9376
Windows Server 2022 < 10.0.20348.5761
Windows Server 2025 < 10.0.26100.33650
Outlook.com < 20260925.100
03
复现情况
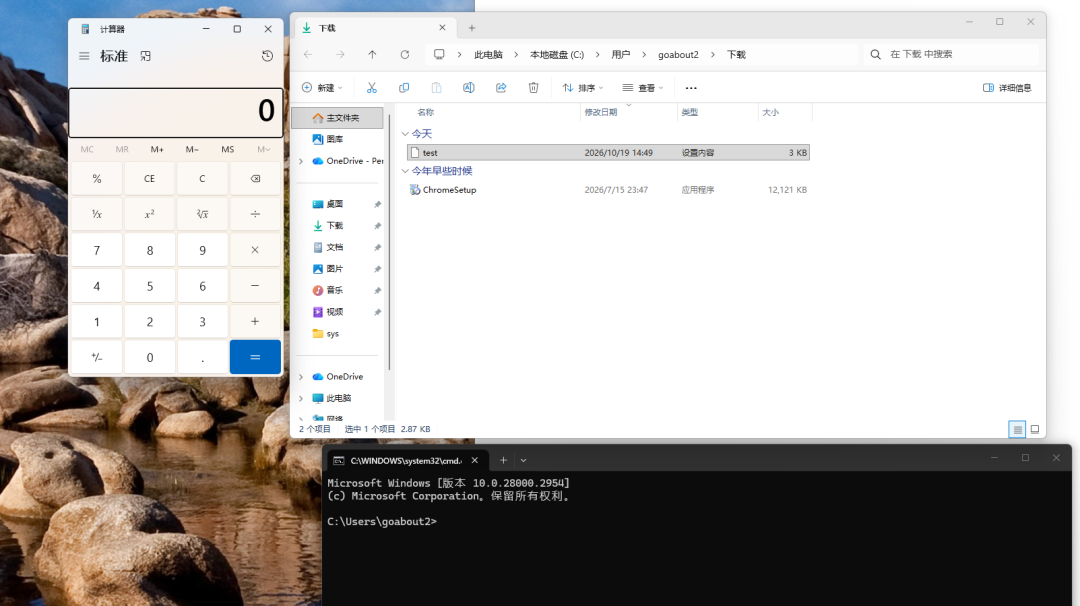
目前,奇安信威胁情报中心安全研究员已成功复现Windows Shell 安全功能绕过漏洞(CVE-2026-96951),截图如下:
04
处置建议
>>>>
安全更新
使用奇安信天擎的客户可以通过奇安信天擎控制台一键更新修补相关漏洞,也可以通过奇安信天擎客户端一键更新修补相关漏洞。
也可以采用以下官方解决方案及缓解方案来防护此漏洞:
Windows自动更新
Windows系统默认启用 Microsoft Update,当检测到可用更新时,将会自动下载更新并在下一次启动时安装。还可通过以下步骤快速安装更新:
1、点击“开始菜单”或按Windows快捷键,点击进入“设置”
2、选择“更新和安全”,进入“Windows更新”(Windows Server 2012以及Windows Server 2012 R2可通过控制面板进入“Windows更新”,步骤为“控制面板”-> “系统和安全”->“Windows更新”)
3、选择“检查更新”,等待系统将自动检查并下载可用更新
4、重启计算机,安装更新
系统重新启动后,可通过进入“Windows更新”->“查看更新历史记录”查看是否成功安装了更新。对于没有成功安装的更新,可以点击该更新名称进入微软官方更新描述链接,点击最新的SSU名称并在新链接中点击“Microsoft 更新目录”,然后在新链接中选择适用于目标系统的补丁进行下载并安装。
手动安装补丁
另外,对于不能自动更新的系统版本,可参考以下链接下载适用于该系统的补丁并安装:
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-96951
>>>>
产品解决方案
奇安信天擎终端安全管理系统解决方案
奇安信天擎终端安全管理系统并且有漏洞修复相关模块的用户,可以将补丁库版本更新到:2026.10.14.1000及以上版本,对内网终端进行补丁更新。
推荐采用自动化运维方案,如果控制中心可以连接互联网的用户场景,建议设置为自动从奇安信云端更新补丁库至2026.10.14.1000版本。
控制中心补丁库更新方式:每天04:00-06:00自动升级,升级源为从互联网升级。
纯隔离网内控制中心不能访问互联网,不能下载补丁库和补丁文件,需使用离线升级工具定期导入补丁库和文件到控制中心。
05
参考资料
[1]https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-96951
[2]https://www.malwarebytes.com/blog/bugs/2026/10/update-windows-record-patch-tuesday-fixes-flaw-already-under-attack
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
