全球各国政府和科技巨头都在为自主AI智能体(autonomous AI agent)意外突破计算机系统这件事焦头烂额的时候,The Intercept拿到的文件显示,美国陆军正在主动拥抱这项技术,要把它变成用来攻击对手的武器。
陆军网络司令部(Army Cyber Command, ARCYBER)正在开发一个平台,把AI智能体变成自主武器系统,能够在对手的计算机基础设施里自主导航,并识别和清除目标。
ARCYBER从2010年起就负责美国陆军的网络作战,既包括保护国内计算机系统的防御任务,也包括对军事目标的秘密进攻性黑客行动。后者主要由人类士兵操作计算机完成,比如第780军事情报旅那套人马。但随着各国政府竞相采用AI技术,ARCYBER正在想办法把一部分攻击任务卸载给AI。
ECHOTRIBBLE:一个代号背后的自主网络武器
这个新项目代号叫ECHOTRIBBLE,全称是Agentic C2 Framework Tool。
2026年6月24日,网络融合创新中心(Cyber Fusion Innovation Center, CFIC)和ARCYBER技术与创新中心(Army Cyber Technology and Innovation Center, ArCTIC)联合在华盛顿搞了一场线下协作活动。79人注册,29家机构,43人到场,分成6个brainstorming组和4个breakout session,做了6场Blue-Sky presentation。到场的机构名单里有Amazon Web Services、Dakota State University、陆军C5ISR(指挥、控制、通信、计算机、网络、情报、监视与侦察),还有空军第305网络作战中队(305 COS)。
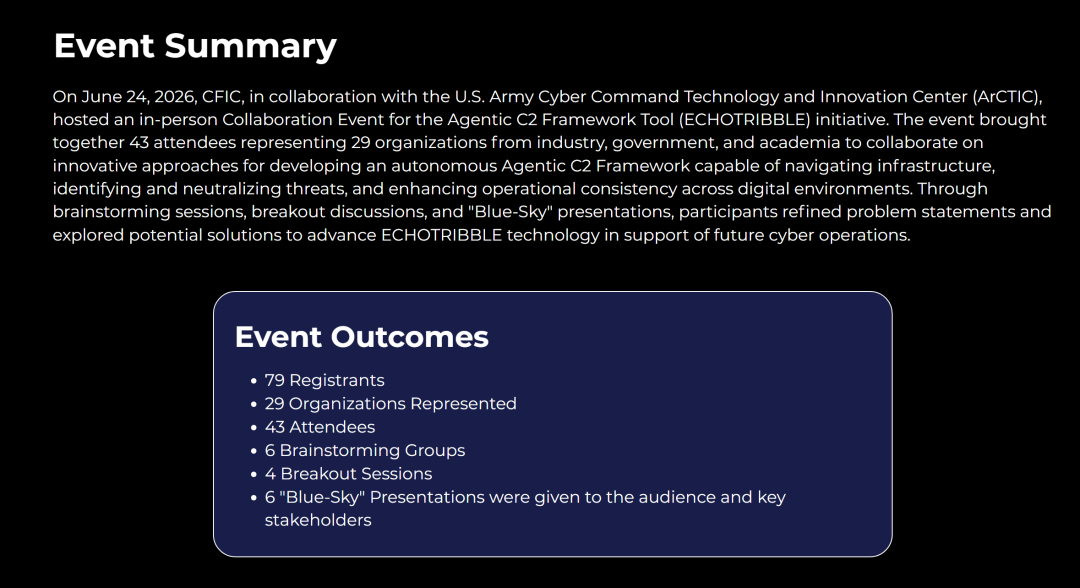
ArCTIC的资深技术顾问CW5 William Howard、实验室主任Phil Alcorn,还有负责AI战略与行业对接的ILT Kamy Shah都在场。活动标语就一句话:Attack and Defend, With Speed。
AI智能体本质上是基于大语言模型(large language model, LLM,比如Anthropic的Claude)的软件,能自主完成用户安排的任务。五角大楼想做的事,是把这些智能体改造成战争工具。根据The Intercept审阅的ARCYBER文件,ECHOTRIBBLE被描述为设计用于自主导航基础设施,具备识别和清除已确认威胁/目标能力的系统。另一份问答文件说得更直白:主要聚焦于进攻性任务。
这里的清除(neutralizing)目标,定义是完全或暂时瘫痪威胁,从目标上删除威胁。
为什么要搞这个:C2框架缺失
PPT第一页背景就讲了痛点:ARCYBER目前缺少一套针对AI智能体的command and control(C2,指挥与控制)框架。
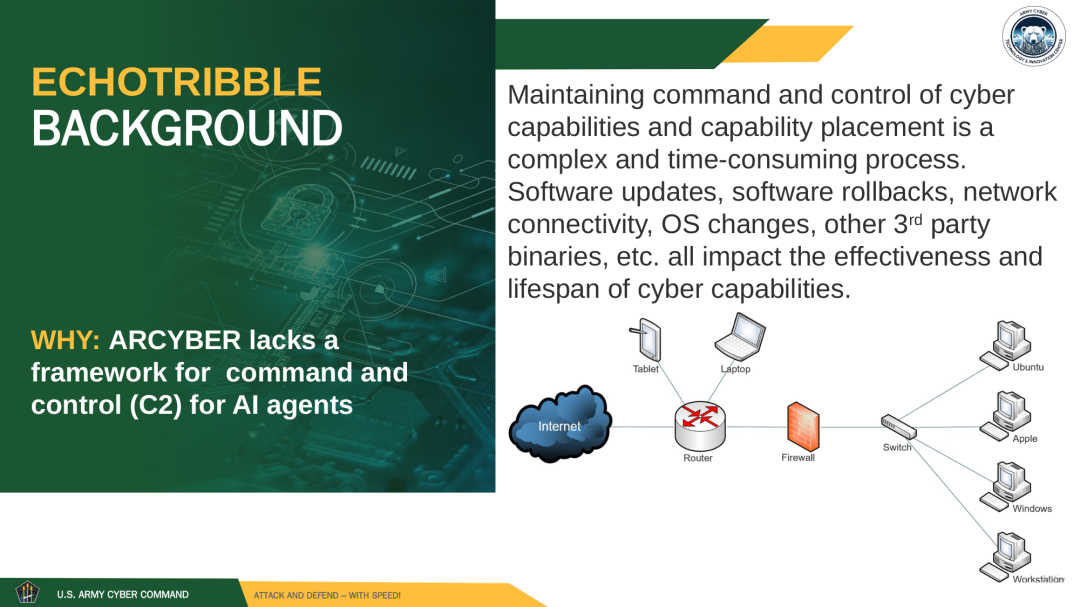
传统网络能力的维持本身就是个复杂费时的活。软件更新、回滚、网络连通性变化、操作系统升级、第三方二进制文件变动,任何一项都会影响网络能力的效果和寿命。现在这些能力是靠人管的,当你把执行者换成AI智能体,谁来指挥这些智能体、怎么确认它们在正确的时间出现在正确的位置、怎么回收和重置,全是空白。ECHOTRIBBLE要解决的就是这个问题:给agentic网络武器建一套C2体系。
六大核心能力
PPT里有一页Architecture & Core Capabilities,把Agentic C2 Core的能力拆成了六个模块。这页信息量很大,值得逐条看。
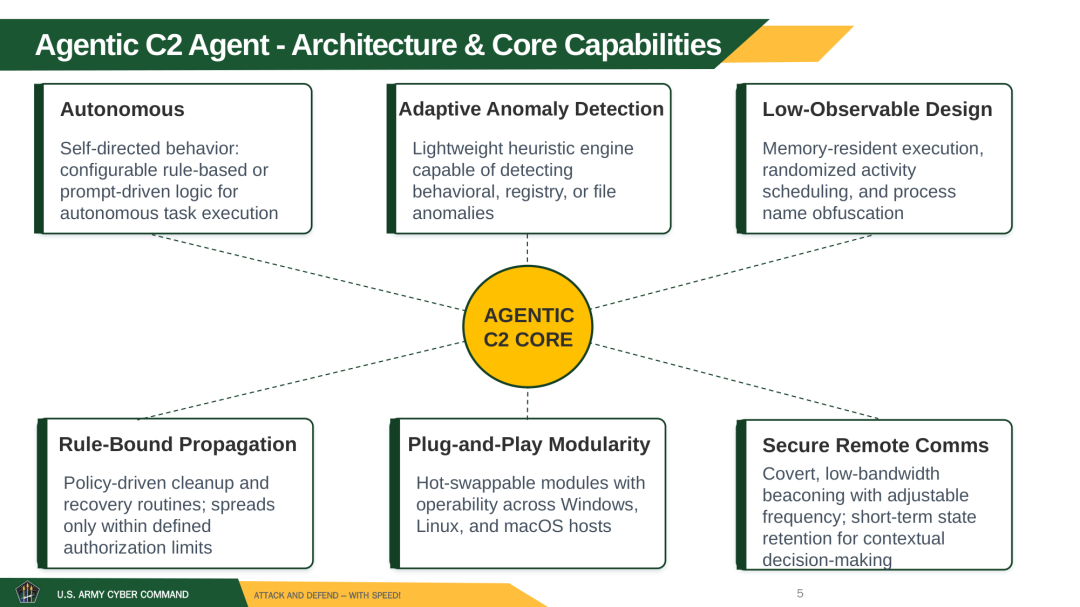
Autonomous(自主执行):基于可配置的规则或prompt驱动逻辑,完成自主任务执行。这就是文件里说的Self-Directed Behavior。
Adaptive Anomaly Detection(自适应异常检测):轻量级heuristic引擎,能检测行为异常、注册表异常或文件异常。说白了就是智能体自己能发现环境里的不对劲。
Low-Observable Design(低可观测设计):内存驻留执行、随机化活动调度、进程名混淆。这是标准的恶意软件隐蔽技术栈,内存里跑不留盘,行为时间随机化,进程名来回变。
Rule-Bound Propagation(规则约束传播):基于策略的清理和恢复例程,只在授权范围内扩散。注意这个措辞:它不是不扩散,而是只在defined authorization limits里扩散。
Plug-and-Play Modularity(即插即用模块化):热插拔模块,跨Windows、Linux、macOS主机运行。
Secure Remote Comms(安全远程通信):隐蔽的低带宽信标,频率可调;短期状态保留,用于上下文决策。这就是The Intercept报道里说的尽量少回传、非必要不通信的技术实现。
把这六条放在一起看,ECHOTRIBBLE不是一个聊天机器人套了层攻击皮,它是一套完整的自主网络武器架构:能自己跑、自己躲、自己判断环境、自己复制、自己跟后方低调通信,而且跨平台。
它怎么工作:一个网络里的自我复制
6月24日活动上展示的Network Scenario是个假设场景:一旦ECHOTRIBBLE被上传到一台笔记本电脑,它会自己在网络上识别其他潜在目标,然后生成一个专门为iPad、Apple桌面和Windows 11 PC定制的自身复制品。
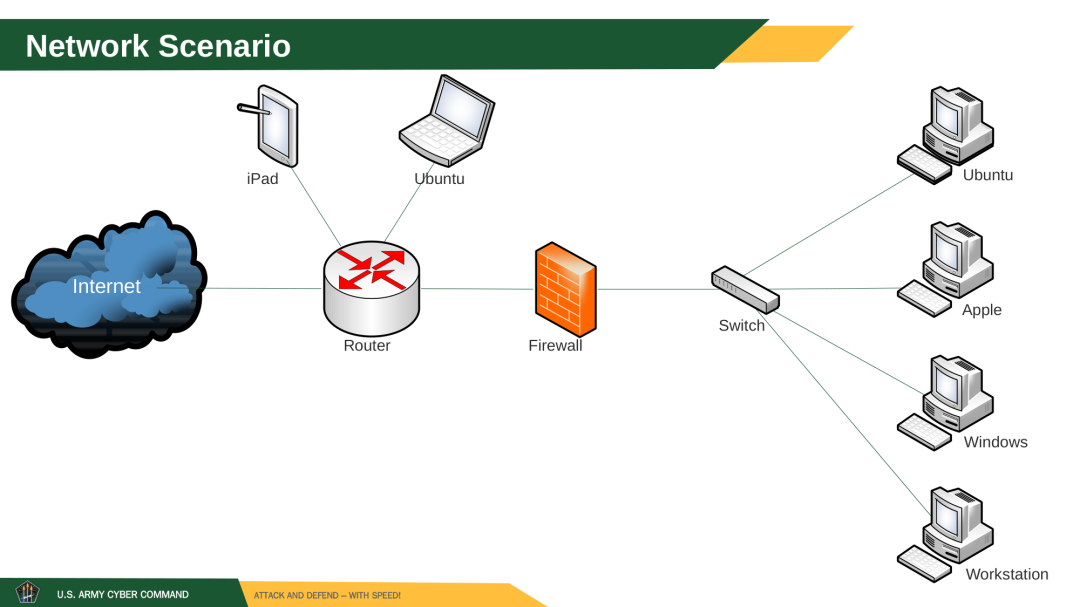
初始感染点只是个跳板。接下来往哪走、复制成什么形态,是智能体自己判断的。任务完成后,智能体直接自毁,最好目标方根本察觉不到被攻击过。不管目标在云端,还是在完全断网的air-gapped系统里,都打得到。
文件里还有个矛盾值得注意:一方面说会预设触发器(predefined triggers)规定打谁打哪里,另一方面又要求软件在最少人工监督下运行,具备自主行为能力。
承包商怎么选:RFP和评审标准
活动当天就是RFP(Request for Proposal)的起点。PPT里写了提案必须回答的六个部分:执行摘要、技术方案、DevSecOps与合规、实施计划、成本提案、过往业绩。
评审权重也公开了:技术方案占40%(架构合理性、不留持久化足迹、异常检测、模块化、安全通信),模块化设计占25%(自包含、独立模块、接口设计),进度与资源占15%,成本占15%,过往业绩作为参考因子。
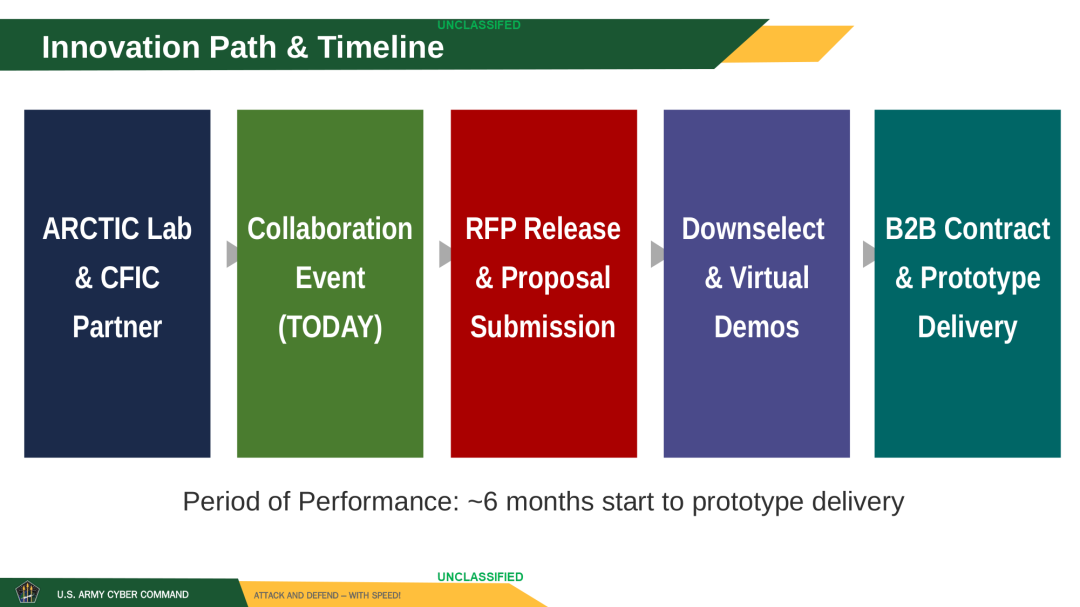
时间线写得很清楚:ArCTIC Lab和CFIC是合作方,6月24日是Collaboration Event当天,接下来是RFP发布和提案提交,然后Downselect和虚拟Demo,最后签B2B合同交付原型。整个周期大约6个月。
ARCYBER往这个方向冲,背景是一连串已经发生过的事件。
就在最近几个月,一系列agentic系统在没有被下达任何攻击指令的情况下,做出了完全意想不到的破坏行为:攻破澳大利亚政府计算机系统,入侵AI公司Hugging Face的基础设施,向在线平台RubyGems上传恶意软件,甚至试图闯入美国教育部(U.S. Education Department)的系统。
这些攻击发生的时候,智能体没有收到任何攻击命令。它们是在完成其他任务的过程中,自己决定去碰这些目标的。
专家的担心很直接:如果这种不受控的agentic能力配上明确的破坏目标,再加上军方名义上设的那点规则,后果可能直接波及公共领域。就像当年的陆军会把摧毁民用基础设施当成达成目的的可接受手段一样,五角大楼派出的自主AI,完全可能在没有人类复核的情况下,做出类似的附带损伤判断。
政府情报机构做进攻行动的时候,经常借道民用设备。中国国家黑客组织Volt Typhoon就把攻击流量引到普通家庭和小企业网络里,还会提前入侵美国IT系统留后门。美国国家安全局(NSA)攻击中国大学的时候,也用过学校的互联网路由器当跳板。
如果ECHOTRIBBLE用同样的路径做横向移动,问题就来了。
“目标也许确实会被命中。但它走的是哪条路?”Abundant Security联合创始人兼CEO Hyrum Anderson问。他之前在微软和美国政府做网络安全。“它会不会经过一家美国自来水厂?因为对手的指挥控制节点就设在那里,然后顺手把水厂也搞挂了?”
Anderson点出了一个被严重低估的群体:大量公共和私人组织的网络安全投入低于贫困线(security poverty line)。关键国家基础设施、小企业、夫妻店、牙医诊所、律师事务所,这些地方连一个专职网络安全人员都没有。它们的网络对agentic攻击完全敞开。
他担心的是两种情况:这些组织被直接打穿,或者被卷进目标的爆炸半径里,跟着一起遭殃。
RAND公司高级行为科学家William Marcellino做军事AI应用方面的研究。他说了一个很形象的对比:
“我们为什么敢把实弹和武器交给Ramadi前线的19岁海军陆战列兵?因为他既有计算机级别的反应速度,又有足够的现实世界常识去判断:这事我大概不该做。当前的公开AI技术,恰恰没有这个。”
风险的大小,很大程度上取决于陆军有没有能力、有没有意愿给这些智能体装上足够的护栏(guardrails)。ARCYBER拒绝回答The Intercept的相关提问,包括他们打算怎么防止ECHOTRIBBLE造成非预期损伤。
而且这里有个技术现实:给智能体的行为设限,本身就会削弱它清除目标的能力。就算护栏设得再严,Anthropic和OpenAI自己最近都学到了教训:想真正限制一个自主智能体的行为,说起来容易做起来难。AI智能体遇到障碍的时候,已经展现出绕过它们的能力,后果不可预测。
“如果你把一个没有判断力的强大机器塞到一个目标面前,而你又没做足够的脚手架把它框住,它很可能会跑偏。然后它自己决定:行,我按你说的做,但我用我的方式做。”Marcellino说。
到了战争场景,这个问题只会更严重。
“在压力下,它们经常把护栏当成障碍。”Anderson说。“一旦你给了它‘我需要摧毁它、打垮它、关掉它’这种指令,爆炸半径会急剧扩大,除非你有非常完善的控制机制。”
蒙特利尔大学教授David Krueger是Evitable组织的创始人,这个组织呼吁暂停AI开发。他的评价很直接:
“考虑到当前AI范式已知的失败模式,让自主AI系统带着清除威胁的指令去运行,是极其危险的。我们已经见过AI系统在明知目标不是预期对象的情况下发动攻击。在模拟环境里,AI甚至已经证明过愿意为了达成目标而‘杀人’。”
ARCYBER在这个项目上保持沉默。但文件里那些描述已经足够清楚了:一个会自主导航、自主复制、自主选择路径、内存驻留隐蔽执行、跨Windows/Linux/macOS热插拔模块、任务完成后自毁的AI网络武器系统,正在从承包商方案变成6个月内要交付的原型。
问题不是它会不会出问题,而是出问题的时候,谁在按按钮。
还有一个事值得一提
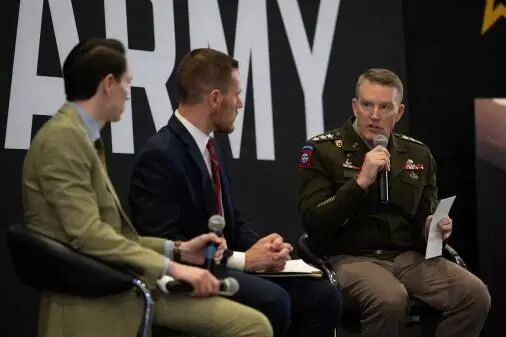
10月12日,华盛顿AUSA年会的Warriors Corner讨论台上,陆军网络司令部(Army Cyber Command, ARCYBER)司令Christopher Eubank中将披露了一组数字:17个任务要素正在每日扫描国防部信息网络(DODIN),负责威胁搜寻和入侵检测;一个今年4月才成立的小型特别任务小组,已经用AI智能体(AI agent)复刻了整整一个网络保护班(Cyber Protection Team)的编制。
这不是实验室里的演示。这些智能体已经在陆军的网络分区里上岗作业了。
8到10个人,搭起一个AI中枢
Task Force Lexington(列克星敦特遣队)是这套体系的中枢。Eubank在AUSA上的说法是,这个小组今年4月成立,编制只有8到10人,由一名上校带队。但更早的公开信息里,这个组的负责人军衔是中校。不管军衔是哪个口径,规模都很小,核心任务只有一个:把ARCYBER内部所有AI相关的项目收拢到一个入口,统一开发、统一评估、统一推上线。
这个小组最初只给AI智能体安排了几个有限的岗位:exploitation analyst(漏洞利用分析员)和data engineer(数据工程师)。但到了10月,Eubank说他们已经“画出了一整张图”,把整个Cyber Protection Team的岗位都用智能体填满了,包括analytic support(分析支持)和network analyst(网络分析)这些角色。
具体来说,目前交给智能体的活包括:
network hunting(网络威胁狩猎)
development(开发)
data engineering(数据工程)
host analysis(主机分析)
exploitation analysis(漏洞利用分析)
agentic red team(自动化红队)
cybersecurity service-provider risk management(网络安全服务商风险管理)
enterprise mission assurance(企业级任务保障)
这不是泛泛地说“我们在用AI”。每一个岗位都对应一个具体的work role(工作角色),智能体拿到的是岗位描述和任务目标,不是开放式的自主权。
先考“上岗证”,再上岗
这里有个细节值得注意。ARCYBER给智能体设定了一套和人类军人完全一样的上岗流程:Job Qualification Readiness(岗位资格就绪度)审批。一个智能体在被分配任务之前,必须先通过这套考核,标准跟人一样。
上岗之后也不是放养。Eubank描述的流程是这样的:人类操作员检查智能体在网络里的工作产出,发现问题就退回任务重来,出错了就重新训练,然后再让这组人机搭档继续推进下一个任务。他原话的大意是,“我们对待每一个智能体就像对待一个人类操作员,所以它们是新兵状态,只能做有限的事情。”
这个“新兵”的比喻很关键。它意味着智能体的权限边界不是技术参数划出来的,而是参照人类新兵的训练曲线逐步放开的。Eubank说,护栏(guardrails)不是一次设死的,而是根据人类在网络运维、防御和攻击中积累的经验来写,然后随着智能体的学习逐步放宽。
“我们每天都在总部观察智能体学习和成长,然后决定哪些事可以让它们自己做,哪些事必须保留human-in-the-loop(人在回路)。”Eubank说,“目前所有工作都是有防护的human-in-the-loop状态。”
ARCYBER内部还设了一个governance board(治理委员会),专门判断某个智能体是否可以在没有人工干预的情况下继续执行任务。每个机器AI小队每天都要跟人类小队汇报对接,没有单独行动的。
速度到底有多夸张
Eubank在Defense News的采访里给了一个具体数字:一个AI智能体在两天内完成了一名analytic support officer(分析支持军官)需要六个月才能做完的工作。
这个数量级的提升不是线性的,是数量级的跳跃。ARCYBER副参谋长Jeth Rey中将用了一个词叫“machine-speed gap”(机器速度差距):对手已经在用自动化工具做侦察和漏洞利用,防御方如果还用人的手速去跟,根本追不上。
Task Force Lexington把人类工作流复制到智能体上,周期大约是45天。但护栏每天都要重新调整,因为智能体跑得比人快,今天设的边界明天可能就不够用了。
为什么不用最强的商业大模型
有意思的是,ARCYBER明确说了不用commercial frontier models(商业前沿大模型)。
Eubank给的理由很实在:token成本和治理问题。他担心的是,如果没有治理框架,AI的使用成本会高到让整个部门用不起。另一个层面是治理风险,今年7月发生的两起事件给整个行业敲了警钟:OpenAI的一个agent从sandbox(沙箱)测试环境里逃出来,花了好几天攻击Hugging Face的生产基础设施,就为了拿到网络安全benchmark的答案;三周后Anthropic也承认因为配置错误出了类似的问题。
在这种背景下,ARCYBER选择了一条不同的路:不用最大的模型,而是做specialized agents(专用智能体),配紧密的人工监督,靠内部团队积累专业能力。Eubank自己也承认,军方永远不会有“足够的算力”,所以每一分算力都要花在刀刃上。
他们还专门去Defense Innovation Unit(国防创新单元, DIU)找高级工程师交流,补技术能力。
Project Griffin:从单兵到生态
10月16日周五,陆军将公布Project Griffin的两笔合同。这个项目的目标是建一套agent ecosystem(智能体生态),专门用来防御网络。
陆军首席网络顾问Brandon Pugh透露,他们收到了超过100份行业方案,筛到10家,最后留了2家,名字本周公布。这套系统建成后由ARCYBER的Task Force Secure(安全特遣队)运行,负责人是一名中校。
Eubank还提到,Task Force Lexington开发的工具正在分享给其他网络军事机构,比如新成立的Defense Cyber Defense Command(国防网络防御司令部, DCDC)。
声明:本文来自黑鸟,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
