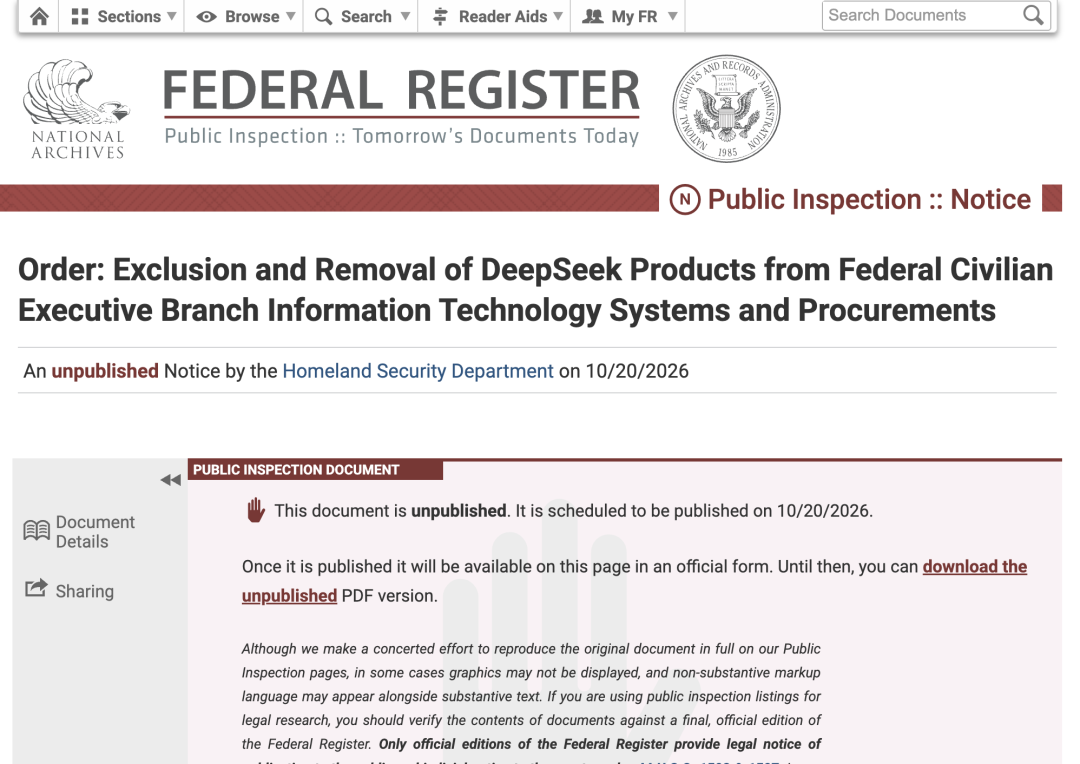
据媒体当地时间10月19日报道,美国国土安全部(DHS)近日公开一项针对DeepSeek的限制命令,要求美国联邦民事行政机构停止采购DeepSeek及其关联企业开发的信息技术产品和服务,并从现有信息系统中移除相关产品。此次禁令不仅涵盖DeepSeek直接提供的产品,还延伸至采用DeepSeek技术开发的第三方产品和服务。
根据《联邦公报》10月19日公开的文件,该命令由美国国土安全部长马克韦恩·穆林(Markwayne Mullin)于2026年7月24日签署,编号为2026-01,定于10月20日正式刊登于《联邦公报》。命令依据美国《2018年联邦采购供应链安全法》(FASCSA)及相关实施条例制定,在审查联邦采购安全委员会(FASC)的建议及相关证据后,决定对DeepSeek实施采购排除和系统移除措施。
按照命令要求,美国联邦民事行政机构必须立即将DeepSeek、其关联企业及相关产品排除出政府采购范围,包括政府批准的产品清单、服务供应商设备清单、电子采购平台,以及其他支持信息技术软硬件和服务采购的渠道。同时,相关机构须从现有信息技术系统中移除DeepSeek及其关联企业提供的产品,以及使用DeepSeek技术开发的第三方产品和服务。命令适用于美国联邦民事行政部门,但不直接涵盖国防及情报部门管辖的国家安全系统。
美国国土安全部在命令中声称,DeepSeek人工智能模型存在多重所谓“威胁途径”,可能导致美国政府雇员或承包商使用相关产品时,将敏感信息传输至中国。美方还声称,DeepSeek可能收集用户个人身份信息及使用行为数据,并将其用于分析美国个人或政府项目,同时认为相关模型可能存在恶意软件或其他安全漏洞。上述风险指控是美国政府实施限制措施的主要理由,但公开命令并未披露证明DeepSeek实际向中国政府传输美国政府敏感数据的具体案例。
在执行安排方面,命令要求有关机构自命令发布后立即落实采购排除及产品移除措施。确有特殊需要的机构,可以在命令签发后60天内向国土安全部提出书面例外申请,申请对特定机构、产品或行为豁免,或者延迟执行有关要求。申请必须说明豁免的必要性、对机构核心职能的影响,以及拟采取的替代性风险缓解措施,由美国网络安全和基础设施安全局(CISA)负责审查。对于尚未完成系统移除的机构,美方还建议采取加强网络流量监控、完善日志记录和防止敏感数据外传等临时网络安全措施。
媒体指出,在此次命令公开之前,美国商务部、海军等多个政府部门已经禁止在政府设备上使用DeepSeek,纽约州、田纳西州和弗吉尼亚州等多个州也采取了类似措施。此次由国土安全部依据联邦采购供应链安全法律发布统一命令,意味着美国针对DeepSeek的限制进一步从个别机构的使用禁令,扩大至联邦民事行政机构的采购管理及现有信息系统,并覆盖采用DeepSeek技术的第三方服务。
近年来,美国政府持续以所谓“国家安全”为由,加强对中国科技企业的限制。媒体报道称,美国联邦通信委员会(FCC)计划于10月29日就禁止中国实验室为进入美国市场的电子设备提供测试服务进行表决。此前,FCC还针对中国制造的无人机、消费级路由器及部分通信设备出台或提出了新的限制措施。此次针对DeepSeek的禁令,也是美国政府持续收紧中国科技产品进入美国政府及相关市场渠道的最新举措。
免责声明
本文所述信息均来自合法公开渠道,我们不对信息的真实性、完整性或准确性作出任何形式的明示或暗示的保证。本文内容仅供分享、交流和学习之用,任何人不应将本文的全部或部分内容作为决策依据。因依赖本文内容所造成的任何后果,由行为人自行承担全部责任。本免责声明不构成法律、财务、医疗或其他专业建议,建议在做出任何决定前咨询相关专业人士。
声明:本文来自合规小叨客,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
