漏洞概述 | |||
漏洞名称 | Linux Kernel POSIX CPU timer 释放后重用漏洞 | ||
漏洞编号 | QVD-2026-77402,CVE-2026-98260 | ||
公开时间 | 2026-10-06 | 影响量级 | 百万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 7.8 |
威胁类型 | 权限提升 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可利用该漏洞触发内核内存破坏,导致系统崩溃(拒绝服务)或实现本地权限提升至 root,甚至容器逃逸。 | |||
01
漏洞详情
>>>>
影响组件
Linux 内核是一款开源的类 Unix 操作系统内核,是绝大多数 Linux 发行版的底层核心基础组件。内核负责管理系统硬件资源,实现进程调度、内存管理、文件系统、信号与定时器、设备驱动等核心基础能力。它为上层用户态程序提供系统调用接口,支撑应用程序运行,广泛部署在服务器、云容器、嵌入式设备以及 Android 移动终端当中。POSIX 定时器是内核提供给应用层的标准定时器接口,支持按线程 CPU 时间触发定时事件,供多线程业务程序使用。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复Linux Kernel POSIX CPU timer 释放后重用漏洞(CVE-2026-98260),该漏洞源于非 leader 线程在调用 execve() 时,de_thread() 交换 TID 并释放原 leader 任务后,POSIX CPU 定时器(CLOCK_THREAD_CPUTIME_ID)的清理操作被放置在多个可能失败的后续步骤(如 unshare_files()、set_mm_exe_file()、exec_mmap() 或 exec_task_namespaces())之后。若这些步骤失败导致任务进入 do_exit() 路径,exit_itimers() 会释放 k_itimer 结构,但其 timerqueue 节点仍挂在存活任务的 posix_cputimers 队列中。后续 release_task() 或 timerqueue_del() 操作会解引用已释放节点,造成使用后释放。攻击者可利用该漏洞触发内核内存破坏,导致系统崩溃(拒绝服务)或实现本地权限提升至 root,甚至容器逃逸。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
1.运行受影响 Linux 内核,且代码路径已编译进内核;该路径属于核心 exec/POSIX timer 设施,不能通过禁用模块移除。
2.攻击者能在目标系统上执行本地代码,至少拥有普通用户 /ADB shell/ 容器内进程等低权限上下文。
02
影响范围
>>>>
影响版本
Linux 内核 5.7 及之后版本(直至修复版本之前);修复版本包括 6.6.158、6.12.112、6.18.54、7.2.8 及更高稳定分支(如 7.3-rc4)。
受影响 git 提交范围自 55e8c8eb2c7b6bf30e99423ccfe7ca032f498f59 起,至对应修复提交(如 acb03d3881818581052924a9bbbe92b8741ed448 等)之前。
具体影响版本如下:
5.7 <= Linux Kernel < 6.6.158
Linux Kernel 6.12.* < 6.12.112
Linux Kernel 6.18.* < 6.18.54
Linux Kernel 7.2.* < 7.2.8
Linux Kernel 7.3.* < 7.3-rc4
>>>>
其他受影响组件
无
03
复现情况
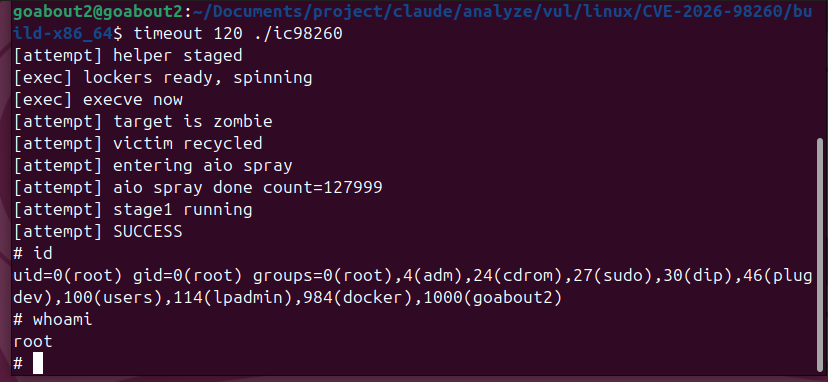
目前,奇安信CERT已成功复现Linux Kernel POSIX CPU timer 释放后重用漏洞(CVE-2026-98260),截图如下:
04
处置建议
>>>>
安全更新
目前官方已有可更新版本,建议尽快将 Linux 内核升级至以下版本:
Linux Kernel >= 6.6.158
Linux Kernel 6.12.* >= 6.12.112
Linux Kernel 6.18.* >= 6.18.54
Linux Kernel 7.2.* >= 7.2.8
Linux Kernel 7.3.* >= 7.3-rc4
修复核心:将 POSIX 定时器清理(posix_cpu_timers_exit)移至 de_thread() 之后立即执行(相关提交包括 acb03d388181 等)。
各发行版请应用官方安全更新并重启系统使新内核生效。Android 设备请关注厂商安全补丁。
补丁下载地址:
https://git.kernel.org/stable/c/acb03d3881818581052924a9bbbe92b8741ed448
05
参考资料
[1]https://git.kernel.org/stable/c/6f1977cea3e85cd8ab55fb337d3e1725fe61d1ce
[2]https://github.com/ylh440104/InfinityCore-Android-CVE-2026-98260
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
