近日,一款名为 ICMacOS(又称 Icarus macOS) 的 macOS 恶意软件引发关注。据相关威胁研究报告披露,该工具已在俄语地下网络论坛上以每周699美元的价格出售。与传统的信息窃取工具相比,其新版本不仅能够窃取浏览器凭据、加密货币钱包等敏感数据,还加入了远程命令执行能力,并通过持久化机制维持对受感染设备的控制。
研究人员指出,这类恶意软件对开发者尤其具有威胁。一旦开发者的 Mac 设备遭到入侵,攻击者可能进一步获取 SSH 密钥、云平台配置、代码仓库凭据等敏感信息,为后续攻击企业代码仓库和云环境创造条件。
一、从信息窃取工具演变为远程控制木马
根据 SOCRadar 威胁研究团队披露的信息,研究人员于2026年9月首次发现 ICMacOS,并于10月12日发布了相关分析报告。
该恶意软件最初主要用于窃取用户数据,而后续版本进一步扩展了功能:在保留原有信息窃取模块的基础上,新增远程控制能力,使攻击者能够在设备感染后继续执行操作。
其主要能力包括:
敏感数据窃取: 获取浏览器保存的密码、Cookie、钥匙串数据及加密货币钱包信息。
开发环境信息收集: 搜索 SSH 密钥、Git 凭据、AWS 和 Kubernetes 配置,以及 .env 等可能包含敏感信息的文件。
远程命令执行: 通过 WebSocket 与攻击者控制的服务器通信,接收指令并执行系统命令。
持久化驻留: 利用 LaunchAgent 等机制,使恶意程序在设备重启后仍有机会继续运行。
这意味着,ICMacOS 已不再局限于一次性窃取数据,而是具备了持续访问受感染设备的能力。
二、如何感染 Mac 用户?
据报告描述,ICMacOS 主要利用具有欺骗性的网页诱导用户执行恶意命令。
攻击通常始于伪造的网站页面。用户在页面诱导下,将一段命令复制并粘贴到 macOS 的 Terminal(终端)中执行。随后,命令会下载并运行一个用于部署恶意程序的初始脚本。
这一过程中,恶意脚本会尝试隐藏终端窗口,并弹出伪装成系统设置界面的提示,要求用户输入登录密码。
随后,程序会验证用户提供的密码,并根据设备使用的是 Apple Silicon 还是 Intel 处理器,下载对应的恶意载荷。
整个过程的关键,在于诱导用户主动执行命令,而不是单纯依靠传统的文件下载或安装操作。
这种攻击方式利用了用户对网页内容和系统提示的信任。一旦用户执行了恶意命令,后续的数据窃取和程序部署便可能在用户不知情的情况下进行。
三、WebSocket 通信让攻击者获得实时控制能力
ICMacOS 新版本最值得关注的变化,是新增了基于 WebSocket 的交互式命令与控制(C2)通道。
通过该通道,攻击者可以向受感染设备发送指令,恶意程序再通过系统 Shell 执行相应命令,并将执行结果实时返回。
这使攻击者能够根据目标设备的实际情况调整后续操作,而不必仅依赖预先编写好的数据窃取流程。
在持久化方面,恶意软件会创建名为 com.apple.systemupdater.plist 的 LaunchAgent 配置文件。该名称试图模仿正常的 Apple 系统组件,降低用户识别异常的可能性。
报告还提到,该恶意软件具有一定的运行恢复机制:在程序停止后尝试重新启动,并设置了每60分钟执行一次的备用运行机制。
此外,程序会检查系统语言及受害者的公网 IP 所属地区,并在检测到俄罗斯及其他独联体国家相关环境时停止运行。这种地域筛选机制可能用于规避特定地区的感染或降低运营风险。
四、开发者设备为何成为高价值目标?
与普通个人用户相比,开发者的工作设备往往保存着更多能够访问其他系统的凭据。
ICMacOS 不仅关注浏览器密码、Cookie、加密货币钱包和系统钥匙串,还会搜索多种开发及云服务相关信息,包括:
SSH 密钥: 可能用于登录远程服务器。
AWS 配置: 可能包含云服务访问配置和身份凭据。
Kubernetes 配置: 可能涉及集群访问权限。
Git 凭据: 可能用于访问代码仓库。
.env 文件: 可能保存数据库密码、API 密钥及其他应用配置。
浏览器扩展及即时通信应用数据: 涉及多个浏览器扩展,以及 Telegram、WhatsApp、Discord 等应用。
这些数据一旦泄露,风险就可能超出单台 Mac 设备本身。
例如,若攻击者获得有效的 SSH 密钥或云平台访问凭据,就可能尝试进一步访问远程服务器、代码仓库或云基础设施。具体能够造成多大影响,则取决于凭据是否仍然有效、对应账户拥有何种权限,以及相关系统是否实施了额外的访问控制。
因此,开发者终端设备的失陷,可能成为进一步接触企业代码和云资源的入口。
五、地下市场售价远低于其他 macOS 窃密工具
除技术能力外,ICMacOS 的销售模式也受到关注。
据相关报道,该工具由使用 GlowComa 名称的行为者推广,并以 MADHASH 加密货币窃取相关推广体系的名义进行宣传。相关活动据称始于2026年1月。
报道援引的历史价格信息显示,不同 macOS 窃密工具的售价存在明显差异:
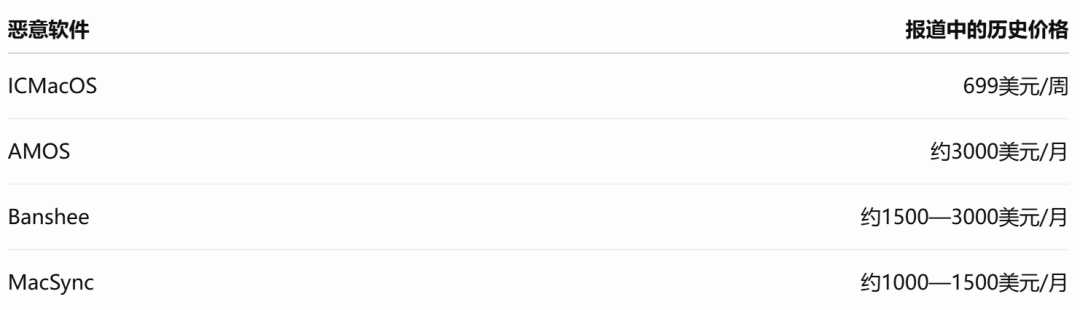
上述价格为报道引用的历史数据,并不代表当前实时售价。
Moonlock Lab 的相关分析认为,ICMacOS 在地下市场中属于价格较低的 macOS 窃密工具。不过,报道同时提到,相关卖家在地下论坛上存在服务质量和实际效果方面的争议。
需要注意的是,工具售价并不能直接反映其实际攻击能力,也不能单凭价格判断其传播规模。
六、Mac 用户应如何降低风险?
针对这类以社会工程学诱导执行命令、再实施恶意程序部署的攻击方式,用户应重点关注以下几个方面。
1. 不要直接执行网页提供的终端命令
对于网页、弹窗或所谓技术教程要求复制到 Terminal 中运行的命令,应先确认来源和具体作用。尤其是包含下载、执行脚本等操作的命令,不应在不了解其内容时直接运行。
2. 从可信渠道获取软件
尽量通过软件开发者官方网站及可信分发渠道下载应用。遇到要求额外执行终端命令、输入系统密码或绕过安全提示的情况,应提高警惕。
3. 保护开发环境中的敏感凭据
避免在开发设备上长期保存不必要的高权限凭据。对于 SSH 密钥、云服务访问凭据、Git 访问令牌等,应遵循最小权限原则,并根据实际需要设置有效期和访问范围。
4. 加强终端与云环境的异常监测
企业安全团队可关注异常的 LaunchAgent 配置、可疑脚本下载行为、非预期的 Shell 命令执行,以及终端设备发起的异常外联。同时,应结合终端检测、网络日志和云平台审计记录进行关联分析。
5. 发现异常后及时处置
如果怀疑设备已经感染,应尽快隔离设备、保存相关日志,并从可信设备上撤销或轮换可能泄露的凭据。对于开发者设备,还应检查代码仓库、云账户及远程服务器是否存在异常访问记录。
需要强调的是,单一异常文件或网络连接并不能直接证明设备已感染,应结合多个指标和实际行为进行判断。
七、相关威胁指标(IoC)
原文附带了 ICMacOS 相关威胁指标,可供安全团队开展排查和检测。以下列出部分示例,具体匹配结果应结合终端日志及其他证据进行研判。
域名与 IP 地址:
escapeai[.]live
mikibolic[.]xyz
85.137.253[.]61
45.13.186[.]247
可疑文件与持久化路径:
/tmp/update-helper.log
/tmp/cache-update.log
/tmp/update-tmp/ICMacOS.gz
/tmp/systemd-private-helper.zip
~/Library/LaunchAgents/com.apple.systemupdater.plist
可疑通信特征:
与上述相关基础设施关联的 WebSocket C2 通信。
涉及 Apple Silicon、Intel 平台的不同恶
ICMacOS 的变化表明,针对 macOS 的恶意软件也可能从传统的数据窃取进一步发展为具备持续驻留和远程命令执行能力的工具。对于开发者而言,风险不仅是个人账号和文件泄露,还可能涉及代码仓库、云服务及远程服务器的访问凭据。
面对这类威胁,除了保持系统和软件更新,更重要的是警惕诱导执行命令的攻击方式,并妥善管理开发环境中的敏感凭据。
资讯来源:cybersecuritynews
声明:本文来自看雪学苑,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
