在过去七年里,衡量全球互联网密码体系还剩多少年阳寿的标尺,一直是一道不断坍缩的物理算术题。
2019 年,Google Quantum AI 研究员克雷格·吉德尼(Craig Gidney)与马丁·埃克拉(Martin Ekerå)给出了行业公认的基准:
要用 Shor 算法在 8 小时内破解一个 2048 位 RSA 密钥,人类需要造出一台拥有 2000 万个物理量子比特的量子计算机。这个天文数字曾让全球商业银行与密码学家安然入睡。
到了 2025 年,吉德尼通过算法与表面码压缩,将这一门槛砍到了 100 万以内(约 89.8 万)。
而就在 2026 年 10 月 28 日,这个数字被断崖式压缩。
超导量子计算公司 Alice & Bob,联合法国国家信息与自动化研究所(Inria)、巴黎萨克雷大学等机构,在国际密码学研究协会预印本库(IACR ePrint)公开了一份长达 122 页的工程蓝图:
在其基于“猫量子比特(Cat Qubits)”的容错架构下,仅需 22,593 个物理量子比特,运行 3.14 天,即可彻底分解 RSA-2048 整数;
而在不超过 29,588 个物理量子比特的配置下,仅需 61.8 分钟,就能攻破支撑比特币与以太坊底层账户安全的椭圆曲线加密(secp256k1)。
相比 Google 2025 年的经典测算,这一方案直接将破解现代公钥密码所需的物理量子比特规模削减了整整 40 倍,时空综合资源开销(比特×运行时间)更是暴降 63 倍。
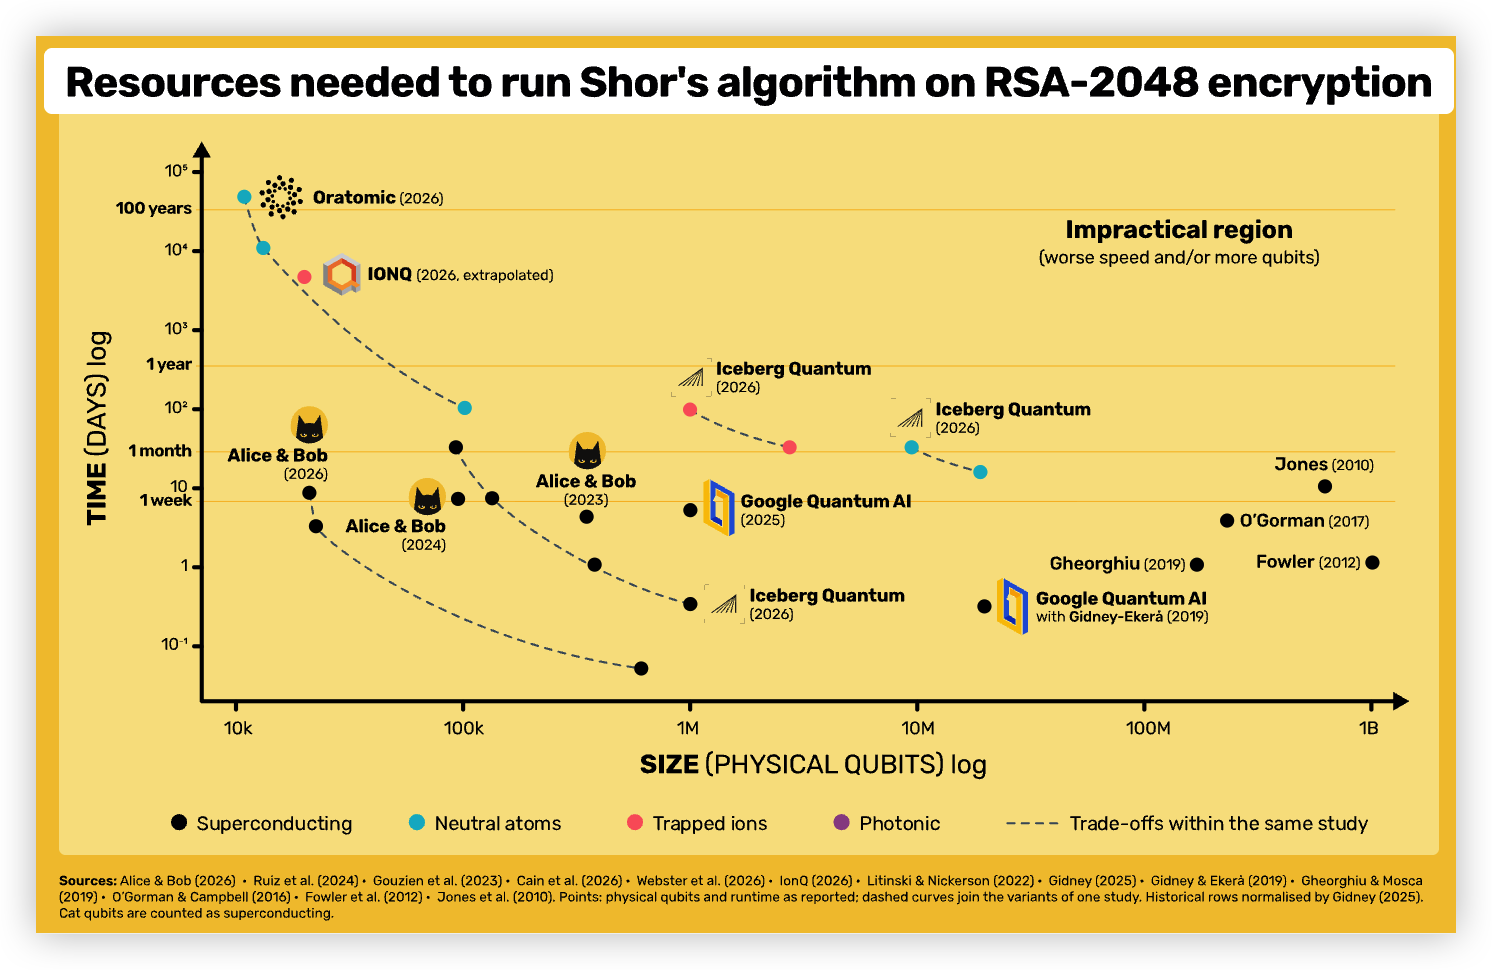
图|Shor 的跨平台算法资源估算(来源:Alice & Bob )
如何从2000 万到 2.3 万量子比特?
这份长达 122 页的报告并非停留在纸面上的粗略估算,而是从数学公式一路向下编译到了芯片物理布线图与微秒级门操作调度表。Alice & Bob 能够将硬件开销压入“两万量子比特”区间,核心建立在三大物理与编译支点之上:
硬件级降维,天生免疫位翻转的猫量子比特
传统超导比特必须同时防范“位翻转”和“相位翻转”两种噪声,迫使表面码在二维网格上消耗海量冗余比特。
而猫量子比特利用双光子耗散机制,在微波谐振腔中构建出相反相位的相干叠加态(薛定谔猫态),从物理底层对位翻转错误实现了指数级抑制。
纠错编码只需在一维方向上专心对付相位翻转,硬件冗余度天然减半。
LDPC-Cat 纠错码与余数算术压缩
在算法层,团队引入了最新的余数系统(RNS)近似算术与短离散对数约简,将运行 RSA-2048 所需的逻辑量子比特数从早期的 6,200 个大幅压缩至 1,433 个;
在纠错层,采用高编码效率的低密度奇偶校验猫码(LDPC-cat codes)替代传统的重复码,将物理比特开销在后者的基础上再砍一半。
重写底层物理加法器
加法运算是 Shor 算法模幂模块中调用最频繁的苦力。
研究团队针对猫比特专门设计了奇偶校验 CNOT 门、多目标 CNOT 门以及主动魔态注入协议,彻底重构了物理层加法器,使其能够以恒定节奏流水线运行,无需像传统架构那样频频停机等待纠错同步。
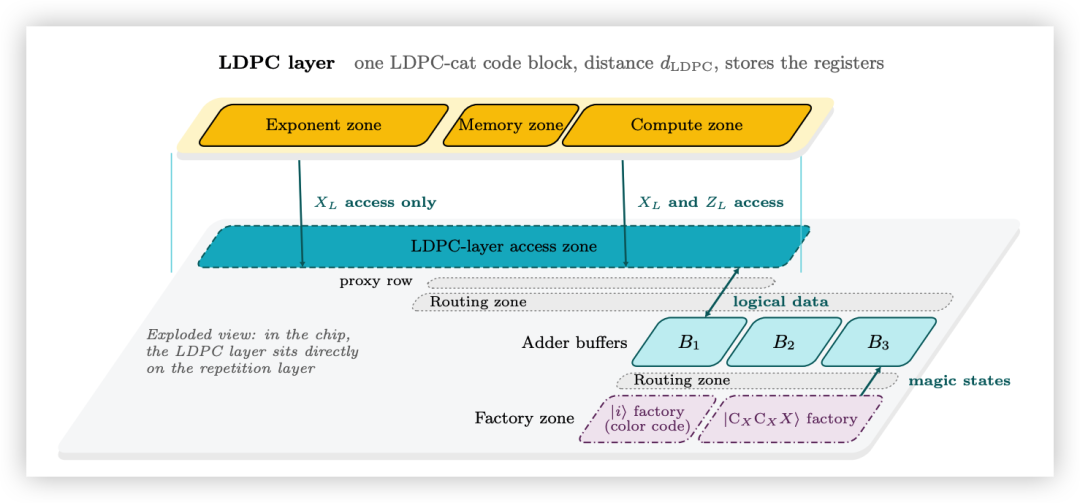
图|LDPC-cat架构的简化全局布局(来源:IACR )
1 小时破解比特币公钥
比 RSA-2048 更让加密金融圈脊背发凉的,是报告对 256 位椭圆曲线离散对数问题(ECDLP-256) 的清算。
在调用 29,588 个猫量子比特的情况下,从已暴露的公钥反推出私钥仅需 61.8 分钟。论文作者对此给出了极为冷峻的安全评估:
由于比特币网络的出块时间约为 10 分钟,61.8 分钟的破解耗时仍慢于单次出块周期,因此黑客尚无法在交易广播进内存池的瞬间截胡篡改;
但任何重复使用过地址(已暴露公钥)的钱包及早期中本聪时代的 P2PK 静态资产将直接暴露在火力之下;
更危险的是,61.8 分钟距离 10 分钟的实时截胡红线仅差约 6 倍(甚至可通过多机并行分摊直接破线),留给区块链生态完成抗量子迁移(PQC)的缓冲期已所剩无几。
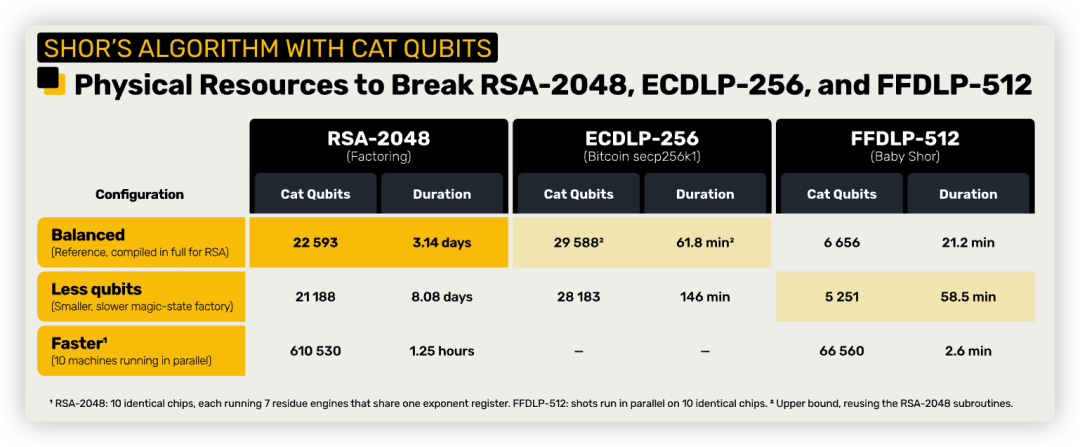
图|时间与量子比特数估算(来源:Alice & Bob )
2.3 万量子比特的严苛前提
但是,这是资源估算,不是攻击演示,论文尚未经过同行评审,并且22,593 量子比特的配置有一个极其苛刻的前提:
在整整 3.14 天的运行期内,系统假设不发生任何位翻转错误。
论文坦诚指出,若将硬件位翻转寿命要求放宽到工程上更现实的约 1 小时(通过额外嵌套一层码距为 3 的位翻转纠错码),破解 RSA-2048 所需的物理猫比特数量将翻倍至 约 45,000 个。
需要指出的是,上述测算均要求每个纠错周期(1 微秒)的电路级相位翻转错误率压低至 0.1%。而在目前的真实实验室里,能够同时兼顾“小时级位翻转寿命”与“99.9% 高保真度双比特门”的大规模猫比特阵列尚未问世。
从 2019 年的 2000 万,到 2025 年的 90 万,再到今天 Alice & Bob 给出的 2.3 万(或现实工程口径下的 4.5 万),这些数字都不取决于某一份估算。
在我们看来,像 Alice & Bob 这样的论文起的作用,是说明破解密码的门槛还在下降,并且下降的来源越来越多:算法在改进,纠错在改进,现在连量子比特本身也有了新路线。
回到标题:2.3 万个量子比特就能破解 RSA 吗?
按论文的假设,可以,但有条件,而今天最好的实测与此相差几个数量级。
所以,这个数字不是倒计时,而是一份施工图:它告诉工程师要造出什么样的量子比特,也提醒用密码的人,迁移不能等到那台机器出现之后再开始,而是迫在眉睫的现实威胁。
引用:
[1]https://eprint.iacr.org/2026/2665
[2]https://alice-bob.com/blog/our-estimate-for-factoring-rsa-2048-with-cat-qubits-pushing-the-frontier-between-size-and-speed/
[3]https://postquantum.com/security-pqc/alice-bob-rsa-2048-cat-qubits/
[4]https://thequantuminsider.com/2026/10/29/alice-bob-22593-qubits-break-rsa-2048/
[5]https://doi.org/10.22331/q-2021-04-15-433
声明:本文来自量子客,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
