前情回顾·AI服务频遭攻击
安全内参11月2日消息,知名云应用托管平台Northflank日前发生安全事件,导致客户的AI API密钥被未经授权使用。该公司已警告客户,立即更换存储在平台上的所有凭据、密钥等敏感信息,以防进一步滥用。
Northflank是一家英国云平台服务商。开发者可以通过该平台部署和管理应用程序、容器、数据库及AI应用,无需自行管理底层基础设施。
多个客户报告AI密钥已遭滥用
10月30日,Northflank披露了一起安全事件。此前,云安全公司Wiz向Northflank发出了安全警告,Northflank随即提醒客户立即更换环境变量和API密钥。
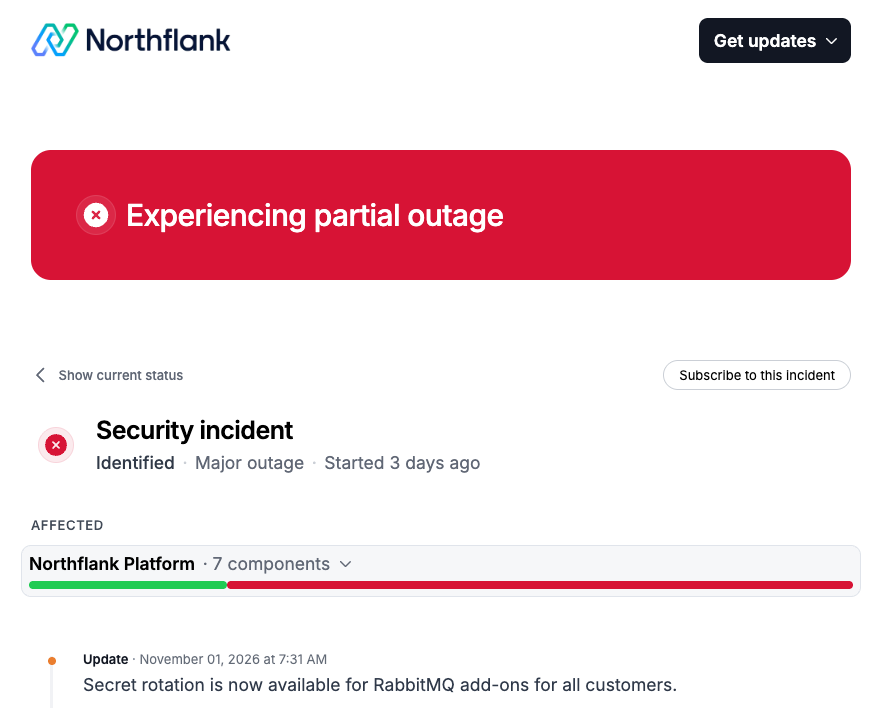
Northflank在通知中警告称:“请假设所有环境变量都已被解密,并立即禁用或更换所有密钥。”
应用程序通常使用环境变量存储敏感信息,包括数据库密码、云服务凭据、身份验证令牌和API密钥等。一旦这些信息暴露,攻击者就可能利用相关凭据入侵其他客户的服务、窃取数据,或滥用API密钥,产生未经授权的费用。
已有多名Northflank客户报告,其存储在平台上的AI API密钥被未经授权使用。
Northflank敦促所有客户:“如果您尚未更换存储在Northflank上的密钥等敏感信息,请立即处理。”
该公司还建议客户检查AI服务提供商的使用记录和账单,排查异常活动,并将可疑使用情况报告给Northflank及相关AI服务提供商。
目前,Northflank尚未披露攻击者如何获得系统访问权限,也未说明此次事件影响了多少客户。至于攻击者是否还窃取或滥用了其他凭据,目前同样不清楚。
作为应对措施,Northflank已开放PostgreSQL、MongoDB、MySQL和Redis的凭据更换功能。该公司还为所有客户启用了审计日志功能,包括免费账号用户,以帮助客户调查可疑活动。
AI开发平台遭遇“黑色十月”
此次安全事件发生之际,多个AI开发平台接连受到攻击。安全研究人员认为,这类平台存储着可用于访问高成本AI服务的API密钥,正成为攻击者的重要目标。
Wiz发布《AI开发平台的黑色十月》报告指出,仅10月份,就至少有9起安全事件影响了AI开发平台,涉及Northflank、Railway、OpenCode、Warp和Lightning AI等。
其中,Railway事件也涉及客户环境变量可能被解密并暴露的风险;OpenCode披露了AI API密钥暴露事件;Warp则报告称,一起安全事件导致AI智能体日志和用户遥测数据暴露。
Wiz表示,在部分事件中,攻击者专门针对包含AI服务凭据的环境变量,并可能利用一种名为大模型劫持(LLMJacking)的攻击手法获利。
大模型劫持是指攻击者利用窃取的凭据,通过其他组织的API密钥访问AI模型,造成高额API调用费用,或将窃取的访问权限转售给他人。
在Wiz调查的两起案例中,攻击者利用泄露的企业凭据,向Amazon Bedrock发起了约250万次API调用,造成约10万美元的AI服务费用。
研究人员还发现了一些与转售AI模型访问权限有关的基础设施,但尚无法确认这些业务与最初的安全事件或大规模滥用行为有直接关联。
Wiz尚未确认这9起事件是否均由同一批攻击者实施。不过,其中许多事件都涉及窃取AI API密钥的企图。
Northflank在后续事件通报中也引用了Wiz的研究,并指出,客户报告的AI密钥被未经授权使用事件,可能与研究人员发现的这波攻击有关。
参考资料:https://www.bleepingcomputer.com/news/security/northflank-security-breach-leads-to-abuse-of-customers-ai-api-keys/
声明:本文来自安全内参,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
