漏洞概述 | |||
漏洞名称 | Synology DSM 身份认证绕过漏洞 | ||
漏洞编号 | QVD-2026-70485,CVE-2026-13639 | ||
公开时间 | 2026-09-18 | 影响量级 | 百万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 9.8 |
威胁类型 | 身份认证绕过 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 已发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:攻击者无需任何凭据即可伪造会话免密登录任意用户(含管理员),获得管理员会话后可经 File Station / Upload API 实现任意文件读写,写入 Web Shell 或套件后门实现持久化,进而窃取存储数据、横向渗透域内主机,或加密数据实施勒索。该漏洞已被 C3RB3R / L0CK3D 勒索病毒用作初始入口。 | |||
01
漏洞详情
>>>>
影响组件
Synology DSM(DiskStation Manager)是群晖科技(Synology)为其 NAS 存储设备开发的图形化操作系统,提供文件共享、备份容灾、虚拟化、监控、协作办公等功能,内置 Web 管理界面(WebUI,默认端口 5000/5001),支持 PAM 多因子认证、LDAP/AD 域集成、File Station 文件管理及丰富的套件扩展,广泛应用于企业数据存储与备份场景。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复Synology DSM 身份认证绕过漏洞(CVE-2026-13639),该漏洞源于 DSM 在生成会话 JWT 签名密钥时存在缓冲区错位缺陷:随机数生成函数 randombytes_buf 的输出被写入全局缓存,而实际写入密钥文件的却是刚被清零的 32 字节栈缓冲区,导致签名密钥固定为 32 个 0x00 字节,等同于硬编码常量密钥(熵为零)。攻击者无需任何凭据,即可使用全零密钥伪造 aud="2FA" 的 1FA 临时令牌 JWT,并将其作为 passwd 参数提交登录接口,从而完全绕过密码与二次认证校验,免密登录任意用户(包括管理员),进一步通过 File Station 等接口实现任意文件读写、植入恶意载荷并接管设备。目前该漏洞PoC和技术细节已公开。鉴于该漏洞已发现在野利用,建议客户尽快做好自查及防护。
>>>>
利用条件
无需凭据、无需用户交互;仅需能够访问 DSM Web 管理端口(5000/5001 或自定义端口),且目标设备会话密钥由缺陷代码路径生成(默认情况)。
02
影响范围
>>>>
影响版本
DSM 7.4 < 7.4-90075
DSM 7.3.2 < 7.3.2-86009-4
DSM 7.2.2 < 7.2.2-72806-9
DSM 7.2.1 < 7.2.1-69057-12
DSM 7.2.2 基础镜像不预置会话密钥,全新安装首次登录即经缺陷路径创建全零密钥。
>>>>
其他受影响组件
无
03
复现情况
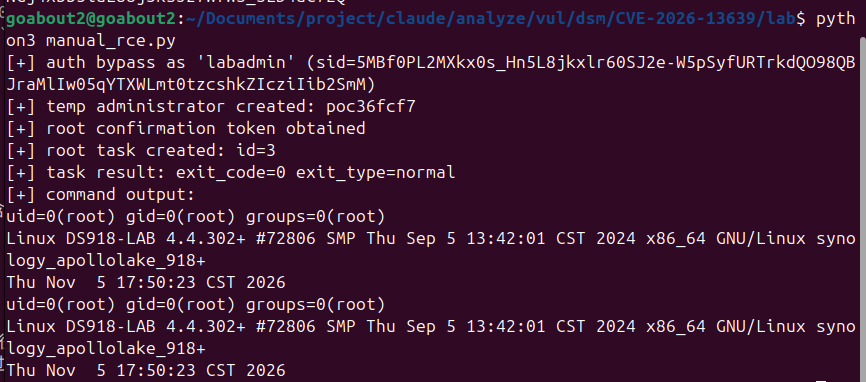
目前,奇安信CERT已成功复现Synology DSM 身份认证绕过漏洞(CVE-2026-13639),截图如下:
04
处置建议
>>>>
安全更新
官方已发布安全补丁,请及时更新至最新版本:
DSM 7.2.2 >= 7.2.2-72806-9
DSM 7.2.1 >= 7.2.1-69057-12
DSM 7.3.2 >= 7.3.2-86009-4
DSM 7.4 >= 7.4-90075
下载地址:
https://www.synology.com/en-us/security/advisory/Synology_SA_26_13
临时缓解措施:
1. 禁止管理界面暴露于互联网:关闭路由器上 5000/5001 端口映射,DSM 管理界面仅限内网或经 VPN / 零信任网关访问;启用 DSM 防火墙,限制来源 IP。
2. 启用并强制双因子认证:为全部账户(尤其是 administrators 组成员)启用 2FA。注意:该漏洞的核心是临时令牌校验被绕过,2FA 仅能提高后续利用门槛(pam_syno_otp.so 环节),不能替代补丁。
05
参考资料
[1]https://www.synology.com/en-us/security/advisory/Synology_SA_26_13
[2]https://github.com/sgInnora/innora-cve-research/blob/main/CVE-2026-13639/README.zh-CN.md
[3]https://x.com/watchcatcyber/status/2115390974604312626
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
