一、事件概述
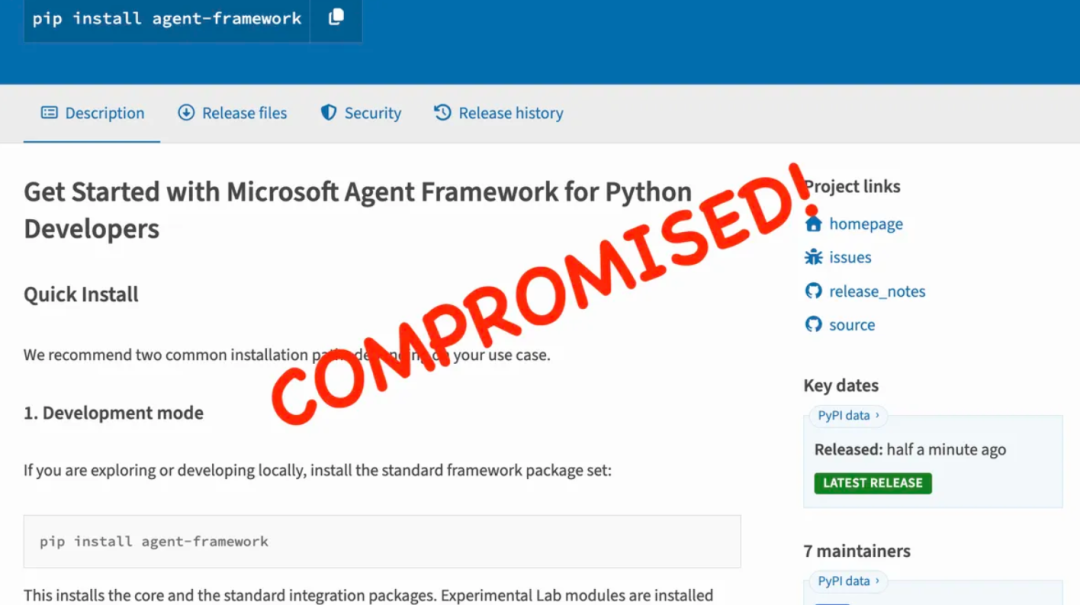
2026年11月17日,研究团队监测到微软官方开源的AI Agent开发框架Microsoft Agent Framework的Python发行包agent-framework在PyPI上被植入恶意代码,1.26.1和1.26.2两个连续版本均包含凭据窃取程序。分析显示,此次攻击并非传统意义上的仿冒包名(Typosquatting)攻击。恶意版本由微软关联的合法PyPI发布者账号上传,初步判断该账号遭攻击者劫持接管。这意味着,用户对项目名称、发布者身份、依赖锁定文件乃至历史干净版本的一切信任基础均告失效,任何正常解析安装上述两个版本的环境均会中招。目前,PyPI官方已对涉事发布者账号采取隔离措施,但研究团队评估认为攻击者仍可能保有发布权限,1.26.2版本正是在1.26.1被隔离之后发布的,这一细节清晰印证了上述判断。
该恶意代码的核心危害在于,只要受感染环境中Python解释器启动,窃取程序即自动运行,受害者无需显式导入agent-framework包或调用任何恶意函数。恶意代码会在后台搜集主机环境变量、磁盘凭据文件及其他进程环境中的敏感信息,并进一步主动向GitHub Actions、Azure DevOps及Azure托管身份端点申请全新令牌,最终将窃取的全部数据压缩编码后,通过HTTPS外传至攻击者控制的Webhook地址。鉴于agent-framework在全球AI开发者社区中的广泛使用,此次事件对开发者工作站、CI/CD构建环境及云环境安全构成严重威胁。研究团队强调,无论发布者账号后续是否恢复、是否发布新版,任何安装过1.26.1或1.26.2版本的环境都应被直接视为凭证已遭泄露。
二、Microsoft Agent Framework框架背景
要理解此次事件的影响面,首先需要认识agent-framework这一框架的地位与生态。Microsoft Agent Framework(微软Agent框架)是微软于2025年10月正式推出的开源AI智能体开发框架,被视为微软对旗下两大明星项目Semantic Kernel与AutoGen的传承与统一。该框架将Semantic Kernel面向生产环境的工程化能力与AutoGen在多智能体协作领域的前沿研究成果融为一体,旨在为开发者提供一套生产级、高扩展性的智能体构建基础设施。框架采用MIT开源协议,同时支持Python与.NET两大语言生态。其Python主包agent-framework于2025年10月发布首个预览版,2026年4月发布1.0.0正式版。此后保持高频迭代节奏,至2026年11月12日已演进至1.26.0版本,充分反映出该框架活跃的社区需求与旺盛的生命力。
在功能设计上,Agent Framework提供了统一的智能体抽象层。开发者通过Agent类即可快速定义具备自定义指令(Instructions)与工具调用(Function Calling)能力的智能体,并借助OpenAIChatClient等聊天客户端组件对接OpenAI、Azure OpenAI等大模型服务。框架内置工作流引擎,支持顺序(Sequential)、并发(Concurrent)、群聊(Group Chat)、交接(Handoff)及Magentic等多种多智能体编排模式,可协调多个专业化智能体分工协作,完成复杂任务。框架还采用模块化包结构,核心包agent-framework-core默认集成OpenAI与Azure OpenAI支持及工作流能力;agent-framework-foundry提供与Microsoft Foundry的深度集成;agent-framework-copilotstudio支持接入Microsoft Copilot Studio;agent-framework-lab承载实验性特性。框架全面兼容Python 3.11至3.15版本,覆盖Windows、macOS及Linux平台。
在应用场景方面,Agent Framework广泛应用于企业级智能客服、业务流程自动化、研发效能提升、多智能体协作系统等AI工程化领域。凭借与Azure AI Foundry、OpenAI、Copilot Studio等微软AI生态的深度绑定,成为微软AI战略中的关键开发者入口。其典型部署形态横跨开发者本地工作站、企业CI/CD流水线及云端运行环境。这也正是此次供应链攻击的精准打击面,恶意代码一旦随包安装进入上述任一环境,便可继承该环境中的全部凭证资产。
三、攻击技术分析
(1)恶意包结构与发布渠道分析
从解包后的1.26.2版本发行包来看,其外观极具欺骗性。元数据标注Microsoft为作者,项目链接指向合法的Agent Framework官方主页,并附带完整的项目文档,常规审查极易放行。但在正常元数据模块之外,包内混入了两个意外文件:af_runtime_diag.pth与af_runtime_diag.py,文件名伪装成无害的"运行时诊断"组件,静态分析则证实二者实际承担凭据收集与外传功能。1.26.1版本亦被确认为恶意版本。更值得警惕的是,两个恶意版本均通过微软官方PyPI发布者账号发布,且1.26.2在PyPI隔离1.26.1之后仍成功上架,表明攻击者对发布通道的掌控在事发时仍未被彻底切断。
(2)利用.pth文件实现无感自动执行
攻击的起点是一个仅23字节的文件af_runtime_diag.pth,其内容只有一行代码:"import af_runtime_diag"。根据Python的站点初始化机制,位于site-packages目录下的.pth文件中,以import开头的可执行行会在解释器启动时被自动执行。因此,该文件一旦随包安装落盘,后续该环境中任何一次普通的Python启动都会自动加载恶意模块af_runtime_diag,受害者全程无需导入agent-framework,更无需调用任何恶意函数。af_runtime_diag.py模块底部直接调用_start()函数完成自启动:先设置标志变量_AF_TEL=1防止重复运行,随后尝试以分离的fork子进程执行收集器,若fork不可用或失败则退化为守护线程执行,并以宽泛的异常处理压制一切可见报错,确保静默运行。需要指出的是,该机制实现的是Python环境内的可靠执行,并不构成操作系统层面的持久化——样本未创建任何服务、cron任务、计划任务或注册表项,恶意文件从site-packages目录移除后即停止活动。
(3)主机侦察与凭据文件窃取
收集器启动后,首先记录执行上下文信息,包括主机名、用户名、当前工作目录、前20个命令行参数、当前时间戳及经筛选的环境变量。环境变量筛选采用关键词匹配机制,关键词表涵盖TOKEN、SECRET、PASSWORD、KEY、AZURE、AWS、GITHUB、OPENAI、FOUNDRY、PIP、NPM、NUGET、COSMOS、STORAGE、TENANT、CLIENT、IDENTITY、MSI及各类CI/CD相关词汇,覆盖范围直指开发、AI服务、包发布、云平台及构建系统凭证,而非单一服务。在文件窃取层面,样本通过硬编码的路径与glob模式列表定位目标,读取小于256KiB的文件,总量上限80个。目标包括:Azure CLI的JSON凭证文件、pip.conf/.npmrc/.netrc、Git凭据存储、Docker的config.json、Hugging Face令牌文件、Foundry配置、Azure Pipelines代理的.credentials文件、应用程序的.env及JSON文件、GitHub Actions Runner临时文件,以及用户配置目录下的各类通用令牌JSON文件。此外,样本还会读取最多300个/proc/<pid>/environ文件,从中提取包含TOKEN、SECRET、PASSWORD、KEY=、SYSTEM_ACCESSTOKEN、ACTIONS_ID_TOKEN等字样的条目。在共享Runner或进程可见性控制宽松的主机上,这将波及其他进程持有的密钥,危害远超加载恶意包的Python进程本身。
(4)主动铸造全新CI与云平台令牌
这是本次攻击最具危害性的行为升级,窃取程序并不满足于窃取磁盘和环境中已有的凭据,而是主动向各云平台申请新令牌。
其一,针对GitHub Actions OIDC,当环境中存在ACTIONS_ID_TOKEN_REQUEST_URL及兼容的运行时令牌时,恶意代码会分别以api://AzureADTokenExchange和https://management.azure.com/为受众申请OIDC令牌。认证时优先使用ACTIONS_ID_TOKEN_REQUEST_TOKEN,失败后回退至ACTIONS_RUNTIME_TOKEN,并将返回的JSON完整留存待外传。
其二,针对Azure DevOps OIDC,当检测到SYSTEM_OIDCREQUESTURI与SYSTEM_ACCESSTOKEN时,样本以API版本7.1向该端点发送POST请求,先申请api://AzureADTokenExchange作用域令牌,失败后以空请求体重试。
其三,针对Azure托管身份,恶意代码优先查询环境提供的IDENTITY_ENDPOINT或MSI_ENDPOINT,否则回退至Azure实例元数据服务(IMDS,169.254.169.254)。批量申请覆盖Azure管理平面、AI服务、机器学习、认知服务、存储、密钥库、搜索、Graph及容器注册表等十余类资源的访问令牌,同时获取Azure实例元数据以掌握订阅、资源组、虚拟机及身份上下文信息。这种"被动窃取+主动铸造"的组合拳在云构建环境中尤为致命,即便是短时效令牌,只要被即时外传,攻击者便能马上加以利用。
(5)压缩编码外传与流量伪装
数据外传目的地以Base64字符串形式隐藏于源码中,解码后为webhook.site服务的专属地址。收集器将窃取的全部数据序列化为JSON,经zlib最高级别(level 9)压缩后再次Base64编码,最终以HTTPS POST外传。请求路径附带?t=telemetry参数等,这些参数与标识都是经过精心设计,使代码行为与网络流量看起来如同正常的运行时遥测。需要说明的是,webhook.site本身是合法的共享Webhook服务,直接封禁裸域名可能造成误伤,检测应基于UUID专属路径展开。
(6)攻击链与二次载荷分析
完整攻击链为:恶意包安装(.pth文件落入site-packages,建立启动钩子)→ Python启动(自动导入恶意模块,窃取程序自启动)→ 后台执行(fork子进程或守护线程脱离正常应用流程)→ 本地收集(环境变量、凭据文件、命令行参数及/proc被全面检视,开发者与CI密钥被捕获)→ 令牌获取(GitHub、Azure DevOps及Azure身份端点被依次请求,全新OIDC及云访问令牌被捕获)→ 数据外传(压缩编码后POST至攻击者控制的Webhook)。静态分析确认,该样本不含也不会下载任何可执行文件、脚本或第二阶段载荷。其对GitHub Actions、Azure DevOps、Azure托管身份及元数据端点的请求所得响应均作为窃取数据纳入外传对象,从不落盘或执行。Webhook返回的响应被读取后即丢弃,样本中不存在命令解析、动态求值、响应转代码执行路径、内嵌二进制及子进程启动器等组件。综合判断,该版本定位为一款高度专注的凭据与令牌窃取器,而非远程访问木马(RAT)。
四、事件总结
研究人员指出,本次事件的技术门槛并不体现在漏洞利用的复杂度上,而体现在对“信任链”的精确打击上。攻击者未触碰框架的任何一行业务代码,未引入任何恶意依赖,仅在打包层增加了一个23字节的启动钩子和一个伪装成诊断模块的采集器,就绕过了包名核验、发布者信誉、历史版本对比、锁文件乃至差异检测这一整条常规防线。1.26.2在33分钟内的定向改造进一步表明,对手不仅拥有持续的发布权限,还具备根据防御逻辑调整载荷位置与功能范围的运营能力。
对使用AI智能体框架的组织而言,本次事件提示了三个需要修正的认知:
其一,“官方发布者”不等于“可信制品”,供应链完整性必须由密码学验证与哈希固定来保证,而非由品牌背书来保证;
其二,Python的.pth启动钩子把“安装依赖”这一动作本身变成了代码执行边界,依赖安装应当被视为不可信输入处理,而非单纯的构建步骤;
其三,短生命周期令牌不构成安全边界,在“窃取即使用”的攻击节奏下,令牌的有效期优势会被完全抹平,真正有效的控制是缩小身份权限半径、限制联邦凭据的可假定范围。
建议所有在近期使用过agent-framework的开发者、CI/CD运维方及Azure工作负载负责人,立即按“假设已被入侵”的原则开展排查与凭据轮换,并将.pth启动钩子、缺失sdist、无来源证明的wheel这三类信号纳入软件供应链准入的强制检查项。
本事件相关原始事件报告和IOC威胁情报线索,可以把文章点赞并转发朋友圈后,留言或私信找管理人员获取。
声明:本文来自白泽安全实验室,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。