前情回顾·数据勒索猖獗
安全内参10月9日消息,英国在线时尚零售商ASOS股价周二下跌逾10%。此前,有消费者反映,他们收到一条通过ASOS应用程序发送的推送通知,称该公司遭到黑客攻击。
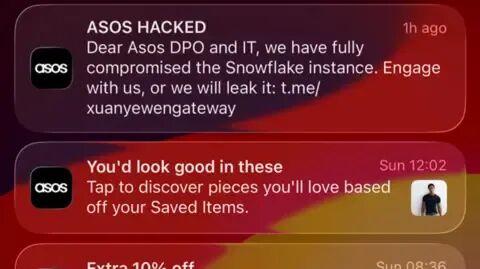
社交媒体上流传的截图显示,这条通知以“ASOS遭黑客攻击”为标题,内容写道:“ASOS的数据保护官(DPO)和IT部门,你们好。我们已全面控制Snowflake实例。请与我们联系,否则我们将泄露其中的数据。”
该通知附有一个Telegram链接,指向名为“Xuanye Group”的频道。此前,追踪网络勒索组织的安全专家从未见过这一名称。此类组织通常会先私下联系受害企业,随后才公开发布窃取的数据或声称对安全事件负责。
攻击者公开施压限期勒索赎金
Xuanye Group的Telegram频道介绍帖称,该频道是该组织的官方信息发布渠道,并提醒用户谨防冒名账号。帖子还称,如果主频道被删除,另一个独立的“入口”频道会引导用户前往替代频道。
该频道随后发布的一条消息称:“关于ASOS事件,支付信息未受影响。”
Xuanye Group在之后的一份声明中表示,受影响公司的应用程序可以安全使用。该组织称,此次事件涉及该公司服务器上存储的客户信息,但在“指定期限”内不会公开这些信息。
然而,该组织没有提供任何证据支持上述说法,也未说明其究竟获取了哪些信息,或是否真的获取了任何信息。该Telegram频道既未公布客户数据样本,也未发布其他能独立支持其说法的材料。
ASOS确认遭受攻击,
股价闪崩10%
网络安全公司Check Point高管Charlotte Wilson表示:“如果这一事件得到证实,那将是一起性质极其严重的攻击。黑客的手段尤其嚣张,把ASOS自己的应用程序变成了勒索渠道。”
她指出,通知发出后,ASOS股价迅速下跌,表明“在公司尚未公开确认究竟发生了什么之前,投资者就已经开始将事件可能造成的后果计入股价”。
ASOS在伦敦证券交易所上市。周二下午晚些时候,该公司发布了监管公告。
ASOS确认,有人未经授权向客户发送了通知。公司表示,目前正在调查第三方平台上的异常活动。这些平台用于与客户沟通。
公司称,已限制受影响通知平台的访问权限,并正与专业顾问及有关部门合作处理此事。
ASOS表示,姓名、多种联系方式、出生日期等基本个人信息可能已遭访问,但目前认为支付卡信息和账号密码未受影响。
公司同时表示,其网站和应用程序均运行正常,目前判断此次事件可能对业务造成何种影响还为时过早。
参考资料:bleepingcomputer.com
声明:本文来自安全内参,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
