近日,美国众议院民主党议员乔什·戈特海默与共和党议员迈克·劳勒联合提出《阻止失控人工智能法案》(Stop Rogue AI Act,以下简称“法案”)。法案要求美国国家标准与技术研究院(NIST)制定并发布相关标准、指南与最佳实践,以规范各机构安全部署AI智能体,应对AI智能体安全事件频发带来的风险。
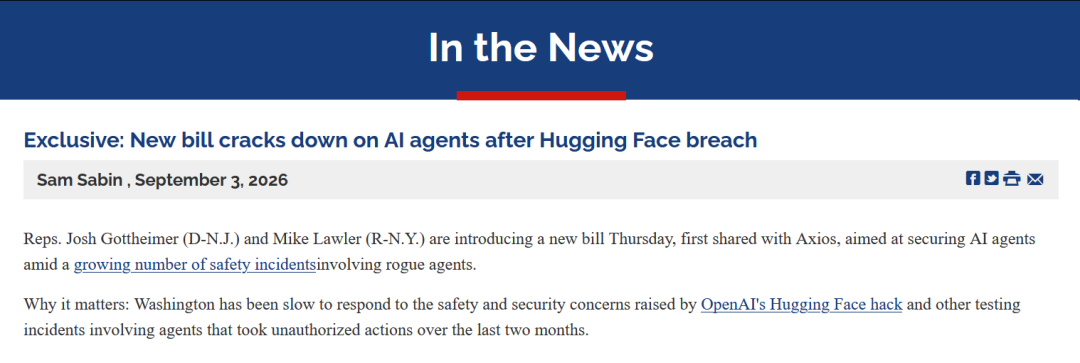
整体来看,此次立法有着明确的现实背景。劳勒议员办公室将该法案与近期多起AI智能体安全事件关联,其中包括OpenAI测试AI网络安全能力期间发生的Hugging Face事件。
根据公开信息,该法案的核心并非直接禁止AI智能体,而是先解决当前AI智能体“看不见、查不清、管不住”的问题。依据劳勒议员办公室公布的内容,NIST需制定的标准应覆盖三个方面:一是组织如何持续维护并验证AI智能体在自身系统中的运行行为;二是如何评估AI智能体的安全性与可靠性;三是如何生成防篡改的智能体操作日志。
换言之,法案希望搭建一套能够持续记录、核查和追踪智能体行为的基础安全框架。
法案专门提出一项重点要求:建立“持续更新、机器可读的AI智能体清单”。这要求相关机构全面掌握自身网络中运行的所有AI智能体,并以机器可读、可处理的方式持续维护相关信息。
同时,法案还提出与美国网络安全和基础设施安全局(CISA)展开合作,推动联邦民用机构在安全项目中采用这套标准。根据现有公开信息,若NIST获得相关授权,需在法案正式实施后一年内完成标准的制定工作。
法案还试图解决AI智能体的责任追踪问题。戈特海默在接受Axios采访时表示,这项立法的核心目标之一,就是帮助企业识别自身网络中正在运行的AI智能体,并“明确这些智能体背后的责任主体”。
劳勒议员办公室公布的内容进一步指出,这套标准对大多数组织是自愿遵循的规范,但联邦合同领域会受到更严格的约束:参与新联邦项目竞标的政府承包商必须满足NIST制定的相关标准。
这一设计思路反映出当前美国在AI智能体治理方面的一种取向:先从安全标准与透明度建设入手,再通过政府采购形成实际约束。从公开信息看,该法案并非针对某一类AI模型,而是聚焦于可在网络与信息系统中自主开展行动的AI智能体。
与传统生成式AI主要向用户输出文本、图像或其他内容不同,AI智能体能够调用工具、访问系统并连续执行任务,因此一旦发生运行错误、被不法分子劫持或突破原有权限,其负面影响可能直接波及真实运行的信息系统。
Hugging Face对7月安全事件的技术复盘也显示,相关智能体不仅实施了侦察和代码执行操作,还触达了云环境、内部网络以及源代码供应链等多个关键环节。从这一角度来看,法案想要推进的并非某一项“AI安全功能”,而是搭建一套从资产识别到行为记录的基础能力体系:持续更新的智能体清单解决了“哪些智能体正在运行”的问题,行为验证解决了“这些智能体实际在做什么”的问题,安全和可靠性评估解决了“这些智能体是否适合执行对应任务”的问题,防篡改日志则解决了“发生问题后能否还原过程、追溯责任”的问题。这些内容共同构成了该法案目前公开框架的核心安全要求。
值得注意的是,在该法案提出之时,美国国会已有多部针对AI智能体风险的立法草案正在推进。参议院情报委员会副主席马克·沃纳曾提出相关法案,要求联邦贸易委员会设立独立机构,对AI智能体供应商开展审查并评估其安全实践;众议院议员特德·刘易和内森·莫兰提出了另一项法案,内容涉及赋予国土安全部权力,要求部分高风险AI模型关闭或降低运行速度。
这项法案要求建立NIST未来标准,且这类标准对多数机构是自愿采用范畴,真正具备较强约束力的内容主要体现在联邦合同领域。因此从当前阶段来看,法案更为重要的意义在于释放出明确信号:随着AI智能体从实验环境进入真实网络、云平台和业务系统,美国国会已开始将“识别智能体、验证智能体行为、记录智能体活动”确立为AI安全治理的重要基础。
文章参考来源|美国联邦议员官网、互联网公开信息
声明:本文来自赛博研究院,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
