漏洞概述 | |||
漏洞名称 | Microsoft SharePoint 远程代码执行漏洞 | ||
漏洞编号 | QVD-2026-51137,CVE-2026-65660 | ||
公开时间 | 2026-08-11 | 影响量级 | 十万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 8.8 |
威胁类型 | 代码执行 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可利用该漏洞,在绕过 EditingPageParser.VerifyControlOnSafeList() 安全控制后注入危险命名空间与控制,结合XamlServices.Parse()、ObjectDataProvider 及 ExpandedWrapper 等 gadget 实现任意代码执行,并可进一步创建无文件内存 WebShell,实现持久化控制。 | |||
01
漏洞详情
>>>>
影响组件
Microsoft SharePoint Server 是一款企业级协作平台与内容管理系统,由微软公司开发并维护。该平台提供文档管理、团队协作、企业内网门户构建、工作流自动化以及业务智能分析等核心功能,广泛应用于全球各类组织的内部信息共享与协同办公场景。SharePoint Server Subscription Edition 是微软推出的基于订阅模式的最新版本,支持本地部署,为企业提供高度可定制化的协作环境与数据管理解决方案。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复Microsoft SharePoint 远程代码执行漏洞(CVE-2026-65660),该漏洞源于 ToolPane.GetPartPreviewAndPropertiesFromMarkup() 在解析 WebPart 标记时对 Register 指令与 Tag 标记的分离处理不当,RegisterDirective.GetHtml() 在生成处理后的 Register 标记时未对属性值中的引号进行充分过滤,导致攻击者可通过注入双引号/单引号实现类型检查绕过。攻击者可利用该漏洞,在绕过 EditingPageParser.VerifyControlOnSafeList() 安全控制后注入危险命名空间与控制,结合XamlServices.Parse()、ObjectDataProvider 及 ExpandedWrapper 等 gadget 实现任意代码执行,并可进一步创建无文件内存 WebShell,实现持久化控制。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
1.攻击者需向继承 WebPartPage 且包含 WebPartZone 的页面发送 POST 请求(如 AddGallery.aspx 等);
2.实现未授权利用需目标 Web 应用程序启用匿名访问;
3.若未启用匿名访问,则攻击者需先具备有效的低权限SharePoint账户。
02
影响范围
>>>>
影响版本
16.0.0 <= Microsoft SharePoint Server Subscription Edition < 16.0.19725.20522
16.0.0 <= Microsoft SharePoint Server 2019 < 16.0.10417.20198
16.0.0 <= Microsoft SharePoint Enterprise Server 2016 < 16.0.5565.1001
>>>>
其他受影响组件
无
03
复现情况
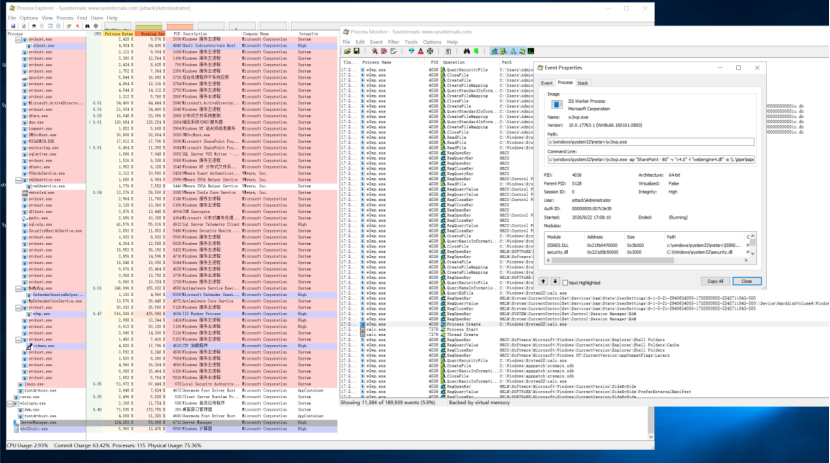
目前,奇安信CERT已成功复现Microsoft SharePoint 远程代码执行漏洞(CVE-2026-65660),截图如下:
04
受影响资产情况
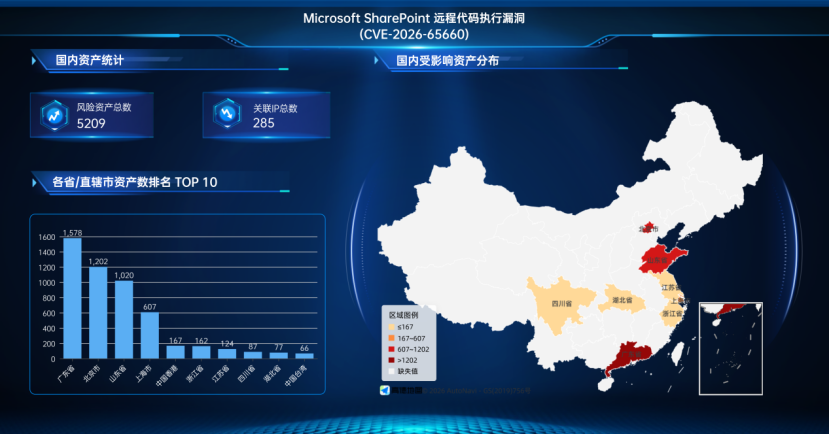
奇安信鹰图资产测绘平台数据显示,Microsoft SharePoint 远程代码执行漏洞(CVE-2026-65660)关联的国内风险资产总数为5209个,关联IP总数为285个。国内风险资产分布情况如下:
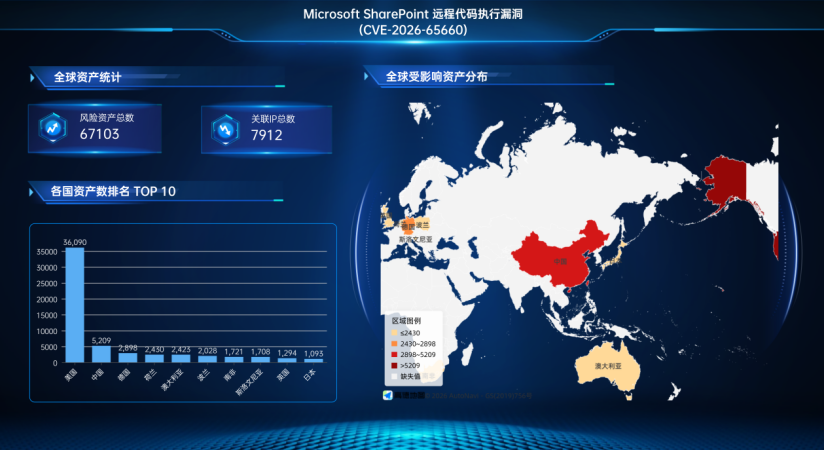
Microsoft SharePoint 远程代码执行漏洞(CVE-2026-65660)关联的全球风险资产总数为67103个,关联IP总数为7912个。全球风险资产分布情况如下:
05
处置建议
>>>>
安全更新
官方已发布安全补丁,请及时更新至最新版本:
Microsoft SharePoint Server Subscription Edition >= 16.0.19725.20522
Microsoft SharePoint Server 2019 >= 16.0.10417.20198
Microsoft SharePoint Enterprise Server 2016 >= 16.0.5565.1001
详情可参考Microsoft安全更新指南:
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-65660
06
参考资料
[1]https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-65660
[2]https://blog.viettelcybersecurity.com/sharepoint_cve-2026-65660/
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。