前情回顾·数据泄露狂潮
安全内参9月23日消息,知名黑客组织ShinyHunters声称,已入侵美国联邦调查局(FBI)的多个系统,并窃取了“所有FBI员工和申请人的数据”。该组织向外媒404 Media透露,被窃数据包括FBI探员姓名、家庭住址、电话号码以及配偶信息。
此次数据泄露后果可能极其严重,并可能引发一系列国家安全和反情报问题。此前,与ShinyHunters同属一个黑客生态圈的犯罪分子曾利用窃取的电话记录等数据,追踪、恐吓和骚扰正在调查他们的FBI探员。如此敏感的数据也可能成为外国情报机构的重要情报来源,帮助他们进一步了解FBI的运作方式。
FBI是美国最重要的执法和情报机构之一。如果这些数据落入更多犯罪分子手中,FBI探员及其配偶的人身安全也可能面临严重威胁。
攻击者放出高置信度样本警员数据
该组织告诉404 Media:“我们黑进了FBI。我们掌握所有FBI员工和申请人的数据。”
该组织还向404 Media提供了一份样本。据称,样本涉及5000名FBI员工的个人信息,如疑似住址、电话号码、出生日期,以及部分人员的配偶信息。
404 Media把样本中的部分电话号码输入开源情报工具OSINT Industries查询,发现这些号码确实对应样本文件中所列姓名的人员。404 Media还用网络安全公司District 4开发的泄露数据查询工具Darkside检索了部分记录。结果显示,其中一些电话号码与美国司法部工作人员有关联。
FBI招聘网站也被篡改成恐吓公告
ShinyHunters在昨天还篡改了FBI招聘网站。被篡改的页面显示:“本网站已被ShinyHunters接管。”这明显是在模仿FBI及其他执法机构查封网站后经常发布的公告。
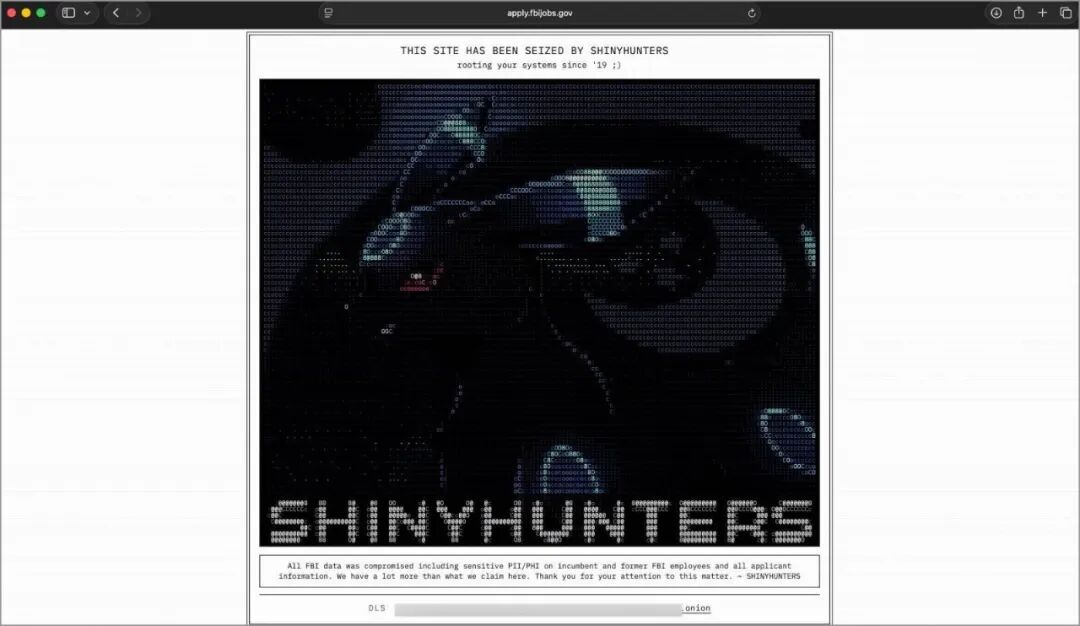
ShinyHunters于周一晚间实施了此次攻击。截至报道发布时,FBI招聘网站显示:“Apply.fbijobs.gov和特工申请门户目前无法使用。”
被篡改的页面还写道:“所有FBI数据均已遭泄露,包括现任和离任FBI员工的个人身份信息和受保护健康信息(PII/PHI),以及所有申请人信息。我们掌握的数据远比这里声称的更多。”
这份声明最后还顺带嘲讽了美国政府,模仿特朗普在Truth Social上的发帖风格写道:“感谢您对此事的关注。”
FBI尚未立即回应置评请求。
攻击者或利用零日漏洞进入AWS政府云,称窃取了2-3TB数据
ShinyHunters利用Oracle产品PeopleSoft中的一个零日漏洞发起攻击,随后进入AWS GovCloud服务器并下载数据。据透露,被窃取的数据总量在2至3TB之间。
ShinyHunters通常会先入侵目标,随后尝试勒索。该组织会威胁受害机构或企业:不支付高额费用,就公开更多窃得的数据。FBI显然不可能支付这样的赎金。
当被问及是否会勒索FBI时,ShinyHunters表示:“我们计划采取的行动,我不会称之为勒索,也许应该叫胁迫。”
该组织补充说:“这并非出于经济利益。”
参考资料:https://www.404media.co/we-hacked-the-fbi-hackers-say-they-have-data-on-all-fbi-employees/
声明:本文来自安全内参,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。