一、本文概要
本期内容聚焦哈希族后量子签名部署层的核心技术点之一的签名状态管理,基于专利库110件哈希状态管理相关专利开展全景分析。核心观点如下:
►有状态签名是哈希族签名绕不开的部署命题:FIPS 186-5指定LMS/XMSS(通过SP 800-208对其进行补充)为有状态签名,签名次数与索引须严格管理,状态错乱可能导致密钥作废;SPHINCS+虽无状态但签名/验证慢一个数量级,因此,CA、代码/固件签名、硬件安全模块(HSM)、车规场景落地哈希签名,必过状态管理这一关,与格族NTT同属“标准实现必经路径”卡点。
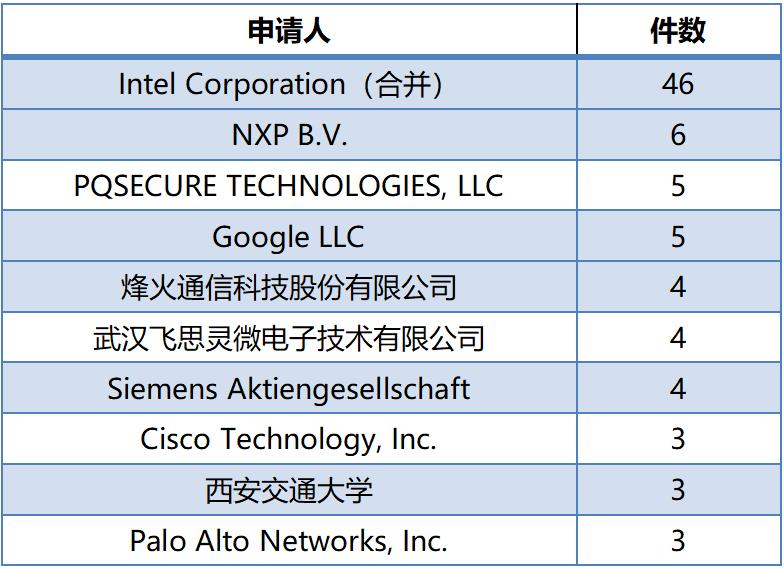
►状态管理已被国际巨头系统专利化:Intel以哈希引擎+状态同步+随机性管理重点布局(库内Intel系46件);西门子以“签名验证系统+监测系统”两路布局试图形成封锁:DigiCert用分布式账本追踪签名状态,Google单公钥多签名、Thales多消息有状态签名——“状态”二字背后隐含的是部署架构。
►五个关键技术领域各有卡位:状态同步(并发签名计数器)、索引追踪/审计(账本化)、防重用(防止状态回滚导致的密钥重用灾难)、树遍历/一次性签名计算(性能路径)、硬件引擎与随机性管理(Intel 31件哈希引擎电路);对后发企业,固件/代码签名与车规HSM场景受制风险最高。
►现有技术抗辩空间及事实SEP风险:一次性签名、Merkle树、哈希签名体系均为专利保护届满的经典现有技术。SPHINCS+论文2015开源;FIPS 186-5只指定“有状态”范式未指定状态管理实现,具体实现专利难成标准必要专利(SEP),但“事实标准”或“事后标准化”与“收费站”风险仍须警惕。
二、技术原理
2.1
为什么是状态管理
哈希族签名(XMSS/LMS)安全性建立在一棵一次性签名(Winternitz/OTS)的Merkle 树之上:公钥=树根,私钥=树内全部叶子的 OTS 密钥。每次签名消耗一片叶子,签名索引(index)必须单调递增、严格唯一,重复使用同一索引则会导致密钥重用,进而使得攻击者可伪造签名。这带来三类部署难题:(1)并发签名场景(服务器集群/HSM)下计数器的原子性与同步;(2)灾难恢复/状态回滚(备份恢复引入计数器倒退可能导致灾难);(3)多设备/多副本签名(索引漂移检测与审计)。
SPHINCS+以无状态消除上述问题,但代价是签名体积大、验证需遍历多条认证路径,性能低一个数量级。因此,高性能需求及大批量签名场景(固件签名、TLS证书、区块链)仍指向有状态方案,状态管理成为不可回避的实现必经路径。
2.2
关键技术领域(卡点分布)
为解决后量子签名状态管理问题,业内目前分多个方向分别从不同细分技术领域切入,各自解决该核心问题在不同维度上的子问题。
►技术领域A——状态同步:多实例/多核/HSM下的签名计数器原子性与状态同步(如Intel状态同步方案、Thales多消息方案、Google单公钥多签名),是并发签名刚需;
►技术领域B——索引追踪与审计:签名状态的上链/账本化追踪、漂移检测(DigiCert分布式账本追踪 LMS/XMSS),为监管与合规刚需;
►技术领域C——防重用与验证:状态回滚防护、签名系统验证、单公钥多签名(西门子验证系统+监测系统两路同族),专注安全兜底;
►技术领域D——树遍历与一次性签名计算:Merkle认证路径预计算/缓存、OTS生成流水线(如Intel快速XMSS验证),关注性能路径;
►技术领域E——硬件引擎与随机性管理:哈希引擎电路、SHA2/SHA3融合XMSS、随机性管理(Intel系合计布局46件,其中硬件引擎/电路类约14件),属于芯片级卡位。
三、专利全景与进展
通过查询条件限定,标题含状态管理/哈希签名体系/算法名(stateful、state management、hash-based signature、Merkle、XMSS、LMS、SPHINCS+、树遍历、索引等),并经通用哈希特征词(哈希表、去重、负载均衡、视频编码、区块链等)二次校验——降低“老哈希”混入的概率。
3.1
申请人分布
3.2
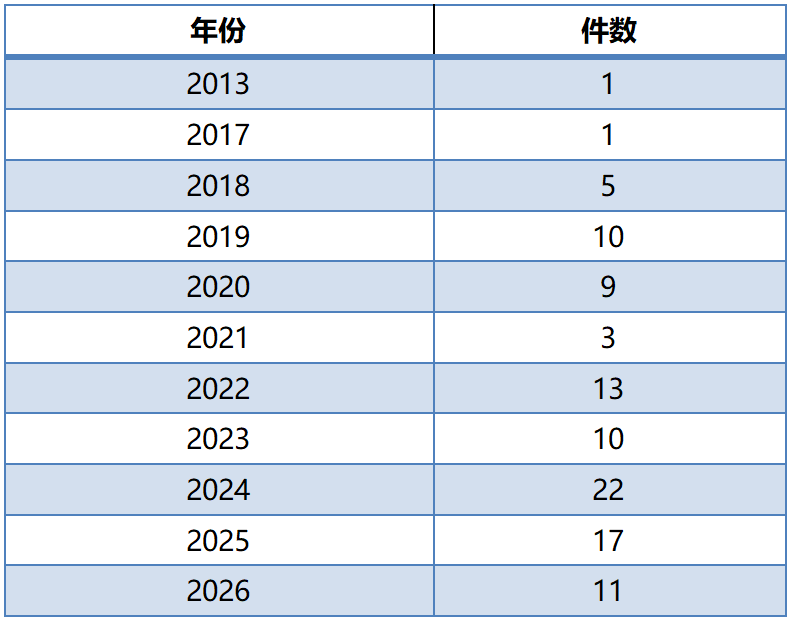
申请年份趋势
3.3
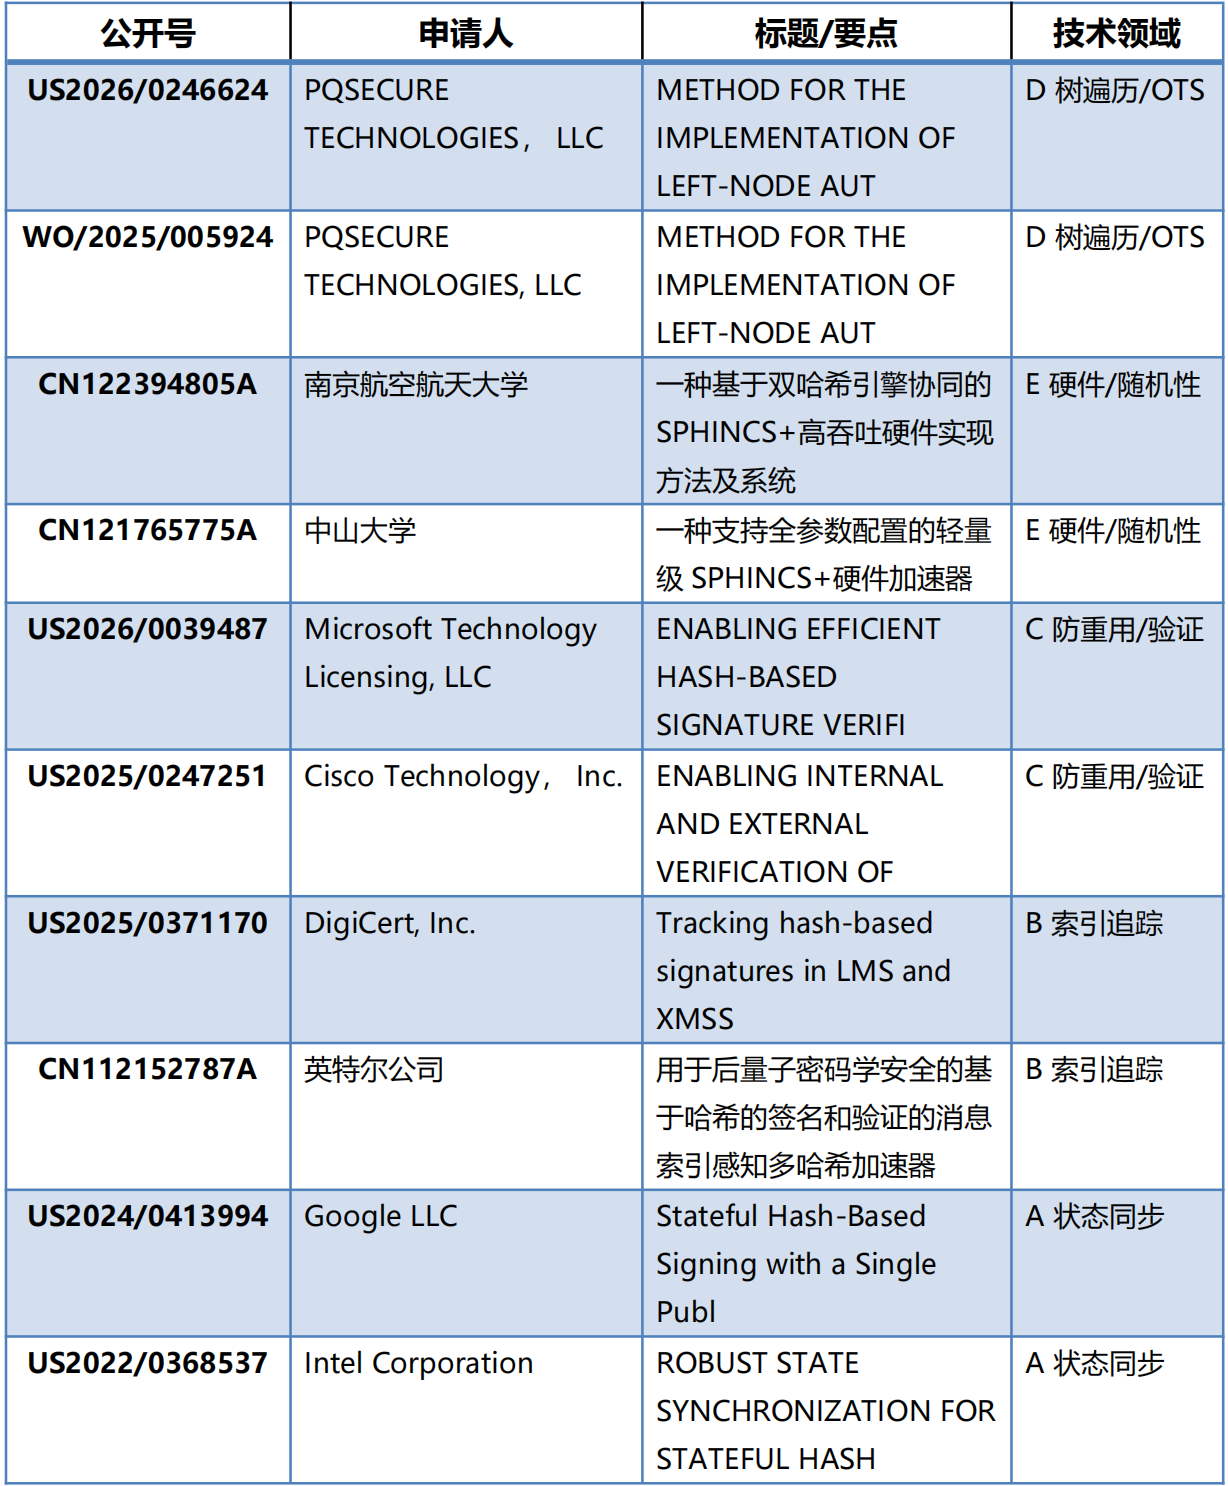
代表专利(选取部分示例)
四、关键技术领域例举与分析
4.1
技术领域A:状态同步
有状态签名部署的第一道坎:HSM/服务器集群必须保证签名计数器原子递增。Intel(US2022/0368537 状态同步)、Thales(多消息状态签名)、Google(单公钥多密钥)三路并进——其共同点是“把状态管理做成系统方法”而非算法细节。对后发芯片/HSM厂商而言,凡支持XMSS/LMS的硬件模块,状态寄存器设计与并发保护已是必答题,该路线的规避空间有限。
4.2
技术领域B:索引追踪与审计
DigiCert(US2025/0371170)把签名状态上链,用分布式账本解决“多设备状态漂移”与“审计可追溯”,这是CA/证书生态的典型场景。该路线把专利卡位从密码学推进到“基础设施架构”,与格族混合迁移类专利同属L4生态层,本质是在定义CA生态中状态管理的标准做法,后续有可能成为SEP。
4.3
技术领域C:防重用与验证
西门子把“检查签名系统状态是否合法”的方法本身专利化,并以“签名验证系统+监测系统”两路企图布局封锁。从安全及合规角度,“判断合法性”是必备动作,如果权利要求范围够宽,规避难度则较大。但同时,由于该类方法存在较为密集的现有技术基础,决定了权利人很难拿到“又宽又稳”的权利要求,范围过宽则可能导致创造性不足,专利本身稳定性可能偏弱;反之,若限定条件较多、范围过窄,则规避空间较大。
4.4
技术领域D:树遍历与一次性签名
SPHINCS+/XMSS的性能瓶颈主要在认证路径计算。Intel的快速XMSS验证、索引感知多哈希ACE(US2019/0334708)等在树遍历/OTS流水线上布局。性能优化空间大,但现有技术同样丰富,创造性争辩空间较大,卡点强度中低。
4.5
技术领域E:硬件引擎与随机性管理
Intel 系合计40+件哈希相关布局,其中硬件引擎/电路类有十余件是哈希族硬件层的最大单主体布局——与格族NTT硬件加速对称,Intel在“哈希引擎”上同样投入了较大关注。Infineon的侧信道防护、华中科大的SPHINCS+抗侧信道电路(国内代表)补充安全维度。芯片IP一旦定型难迁移,该路线对后发厂商的 FTO 风险最高。
五、后发企业影响
国内布局现状看,高校在 SPHINCS+侧信道电路上进行了专利布局,但国内企业在状态管理“系统方法”层面(同步、审计、防重用)布局偏弱,属可抢位窗口。
对于固件/代码签名厂商而言,本文所述方向风险最高,有状态签名状态管理是必答题,Intel状态同步/索引感知系列构成直接FTO威胁。对于车规/物联网HSM芯片厂商。Intel哈希引擎电路+Thales多消息方案覆盖硬件状态路径,芯片IP设计需前置FTO分析。
对于已经开始验证迁移的CA/证书与金融基础设施,DigiCert账本化追踪、西门子验证系统指向证书签发流水线,后发CA迁移PQC时须绕开该类已授权的“状态验证方法”权利要求。
六、许可、绕过替代与专利法救济
6.1
许可分析方面
(1)国际主体(Intel、DigiCert、Siemens、Google、Thales)的许可对象是CA、HSM、固件签名基础设施厂商,许可方议价能力强,被许可方中技术能力强者优先考虑加快专利布局,以期未来交叉许可;
(2)针对高校掌握的相关专利,厂商可首选作价入股、合作技术成果转化、以及受让优质专利作为自身专利武器等方式;
(3)FIPS 186-5间接指定“有状态范式”但未指定状态管理实现细节,具体实现专利难成SEP,FRAND不直接适用,但事后标准化(状态管理方法因行业共识被写进RFC/FIPS实现指引)成为“事实标准”的风险持续存在。
6.2
规避替代考虑
(1)无状态方案(SPHINCS+纯软件/专用硬件)彻底绕开状态管理,代价是性能与签名体积;
(2)状态外置(状态存于受控数据库/HSM计数器,签名逻辑本身不涉状态专利);
(3)树遍历预计算与索引编码变体(现有技术丰富,创造性抗辩空间大);
6.3
无效宣告
有状态签名管理部署层的大部分技术领域所需要解决的技术问题本身是公知的,LMS/XMSS 、NIST SP 800-208里已经对此明确;解决子问题的基本手段也相对较为成熟,区别特征可能会被认定为“位置/顺序的常规选择或惯用手段的常规替换”,因此相对来说,创造性空间普遍较大,后发企业需在获取许可或进行规避设计时可先进行障碍专利的详细拆解分析,再行确定应对策略。
►Lamport一次性签名(1979)、Merkle树签名(1979)、Winternitz OTS(1980s)等哈希签名底层基础技术专利保护期届满,属于高价值现有技术;
►SPHINCS论文(2015, Bernstein等)与XMSS规范(2011, Buchmann等) 开源公开,2016年以来的pq-crystals/hash-based实现文献丰富;
►FIPS 186-5(2024)公开 LMS/XMSS 标准规范,若专利权利要求落入该标准 “必然实现” 对应的功能性描述范围,可主张其不具备新颖性或创造性。
七、结论
哈希状态管理与格族NTT专利主体布局结构存在差异:本次分析样本共计100余件相关专利,其中归属国内主体(高校、企业)的约23件,占比低于NTT方向;境外企业已初步形成系统性专利布局,Intel、DigiCert、Siemens、Google 等主体的专利数量位列公开统计前十。
哈希状态管理领域后发企业因专利受制的风险存在且处于中等水平:基础算法专利均已到期,现有技术较为丰富,但新申请的同步、审计、验证类系统方法专利以及硬件引擎优化方向专利的创造性判定高度依赖具体技术方案,需逐件开展权利要求分析。鉴于境外主体在有状态管理领域具备显著的专利布局优势,国内后发企业较为稳妥的突围思路为另辟蹊径,并行推进状态外置、无状态替代、自研状态协议三条技术路线,同时优先规避Intel状态同步、西门子验证系统等核心专利族。
声明:本文来自苏州信息安全法学所,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
