漏洞概述 | |||
漏洞名称 | Citrix NetScaler 命令注入漏洞 | ||
漏洞编号 | QVD-2026-73943,CVE-2026-88771 | ||
公开时间 | 2026-09-27 | 影响量级 | 万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 9.8 |
威胁类型 | 命令注入 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 已发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可利用未认证接口将特制字符串写入系统日志,待日志处理脚本运行时以 root 权限执行任意命令,可导致设备完全失陷、配置文件与凭据泄露、业务中断等。 | |||
01
漏洞详情
>>>>
影响组件
Citrix NetScaler ADC 是一款部署于企业数据中心和云环境边界的高性能应用交付控制器,通过负载均衡、SSL卸载、应用加速和Web应用防火墙等功能,保障关键业务应用的高可用性、弹性扩展与安全防护。NetScaler Gateway 作为一体化安全远程接入解决方案,为分布式员工和合作伙伴提供基于SSL VPN的受控访问能力,实现对内部企业资源、虚拟桌面及SaaS应用的统一身份认证与权限管理。该系列产品广泛服务于金融、医疗、电信和政府等行业的关键网络基础设施,承担流量调度、访问控制和安全隔离的核心职责,是保障企业数字化业务连续性的重要网络组件。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复Citrix NetScaler 命令注入漏洞(CVE-2026-88771),该漏洞源于 NetScaler 日志处理脚本在从系统日志中提取 NSPPE崩溃 core 文件名时,未对日志内容进行任何校验,直接将其拼接进 shell 命令执行。攻击者可通过未认证接口将特制字符串写入系统日志,待该脚本处理日志时以 root 权限执行任意命令,完全绕过身份验证机制,可导致设备完全失陷、配置文件与凭据泄露、业务中断等。目前该漏洞PoC和技术细节已公开。鉴于该漏洞已发现在野利用,建议客户尽快做好自查及防护。
>>>>
利用条件
无(默认配置即可利用,无需认证;命令执行依赖日志被 ns_monuploadd_err.pl 处理,最长约24小时,亦可被触发)。
02
影响范围
>>>>
影响版本
Citrix NetScaler ADC / Citrix NetScaler Gateway 14.1 < 14.1-73.37
Citrix NetScaler ADC / Citrix NetScaler Gateway 13.1 < 13.1-64.23
Citrix NetScaler ADC 14.1-FIPS < 14.1-73.37 FIPS
Citrix NetScaler ADC 13.1-FIPS / 13.1-NDcPP < 13.1-37.279
03
复现情况
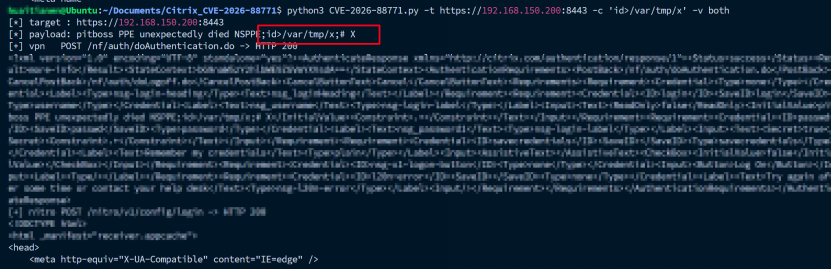
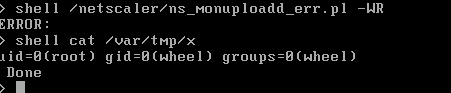
目前,奇安信威胁情报中心安全研究员已成功复现Citrix NetScaler 命令注入漏洞(CVE-2026-88771),截图如下:
04
受影响资产情况
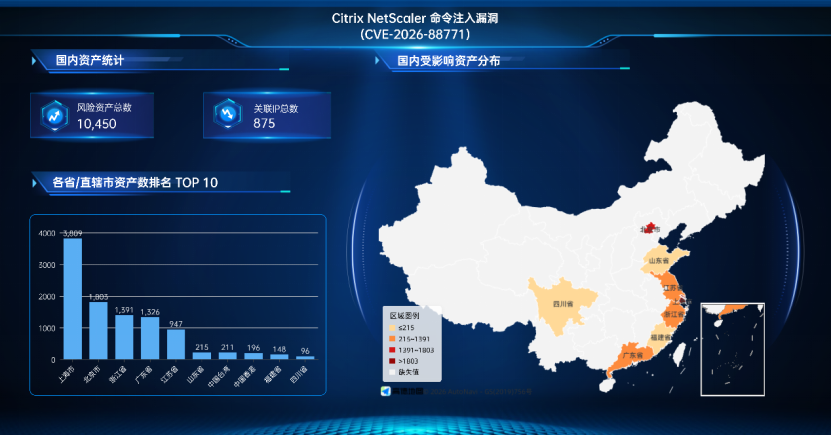
奇安信鹰图资产测绘平台数据显示,Citrix NetScaler 命令注入漏洞(CVE-2026-88771)关联的国内风险资产总数为10450个,关联IP总数为875个。国内风险资产分布情况如下:
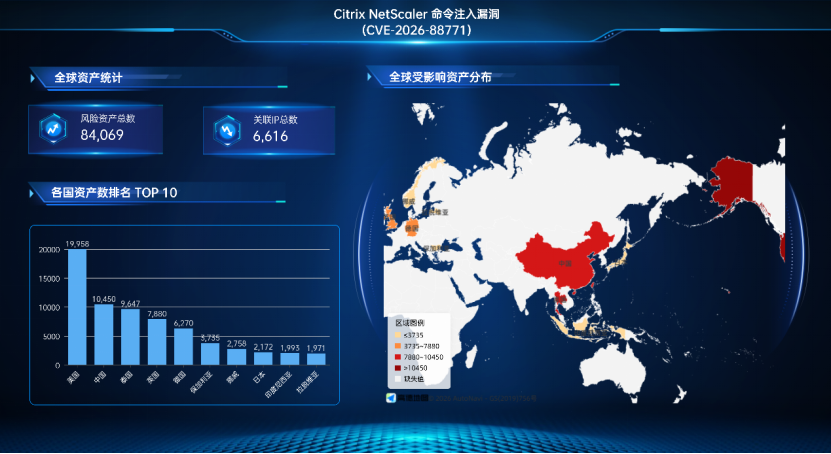
Citrix NetScaler 命令注入漏洞(CVE-2026-88771)关联的全球风险资产总数为84069个,关联IP总数为6616个。全球风险资产分布情况如下:
05
处置建议
>>>>
安全更新
官方已发布安全补丁,请及时更新至最新版本:
NetScaler ADC / NetScaler Gateway 升级至 14.1-73.37 及以上版本
NetScaler ADC / NetScaler Gateway 升级至 13.1-64.23 及以上版本
NetScaler ADC 14.1-FIPS 升级至 14.1-73.37 FIPS 及以上版本
NetScaler ADC 13.1-FIPS / 13.1-NDcPP 升级至 13.1-37.279 及以上版本
参考 Citrix 官方公告(CTX697096):
https://support.citrix.com/support-home/kbsearch/article?articleNumber=CTX697096
临时缓解措施:
1. 禁止 NetScaler 管理接口(NSIP)与 AAA/Gateway 虚拟服务器在互联网上直接暴露,限制访问来源 IP。
2. 排查 /var/tmp、/tmp 等目录是否存在异常文件(如非预期的命令执行结果文件)。
3. 检查 /var/log/ns.log、/var/log/messages 中是否出现 pitboss.*NSPPE;、unexpectedly died 等恶意注入记录。
4. 检查 /netscaler/ns_monuploadd_err.pl 是否被篡改,并核对 /var/core 目录与相关日志。
5. 如暂无法升级,建议在维护窗口对设备进行完整安全巡检,并部署上述检测规则。
06
参考资料
[1]https://support.citrix.com/support-home/kbsearch/article?articleNumber=CTX697096
[2]https://labs.watchtowr.com/oh-look-the-foot-gun-went-off-again-citrix-netscaler-preauth-command-injection-cve-2026-88771/
[3]https://www.theregister.com/security/2026/09/28/certainties-in-life-death-taxes-and-critical-citrix-vulns-under-attack/5299369
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
