前情回顾·数据泄露狂潮
安全内参9月30日消息,美国五角大楼人事管理系统近日发生数据泄露,大量现役和退役军人的社会安全号码及其他个人信息遭曝光,引发国家安全专家对反情报风险的担忧。
300余万军人明文个人身份信息遭窃取
美国国防部一名官员于周一(28日)向美媒CNN表示,此次数据泄露涉及276万名“在世人员”和29.4万名“已故人员”。其中,“在世人员”可能包括现役和退役国防人员及其家属。
此前25日,这起事件被媒体初次曝光。据媒体披露,美国国防人力数据中心(DMDC)在致受影响人员的通知信中说:“2026年7月16日,我们发现DMDC文件共享系统存在一个安全漏洞,该漏洞使未经授权的用户能够访问文件。DMDC立即更新文件共享系统并修补漏洞,随后恢复了系统运行。”
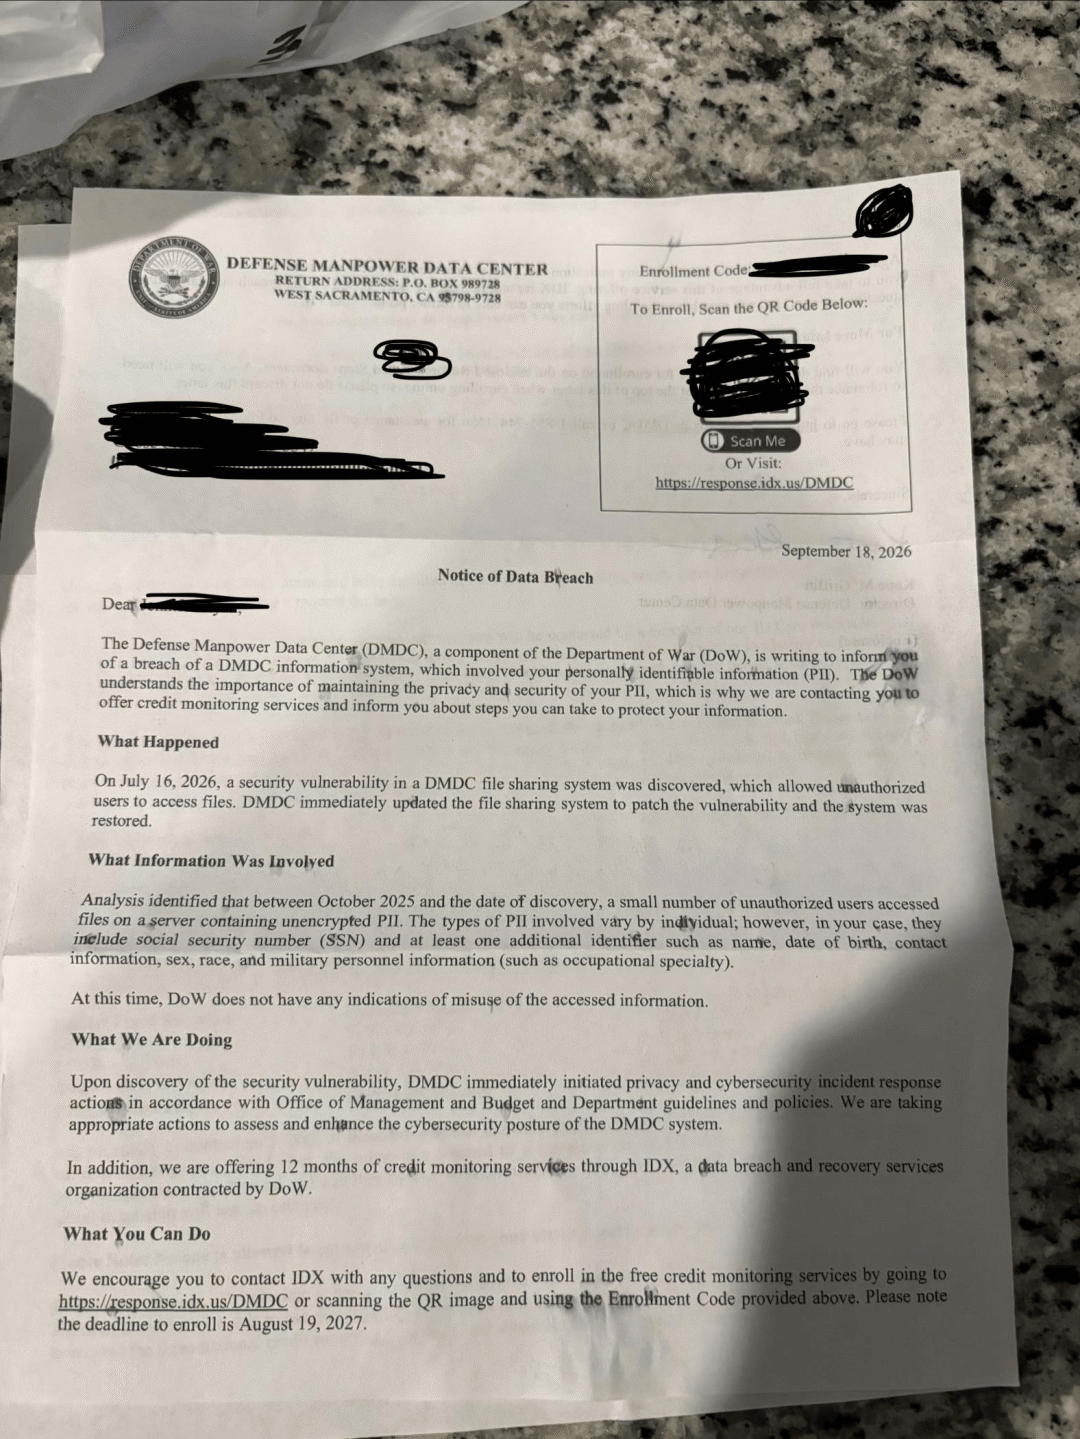
从2025年10月至今年7月,少数“未经授权的用户”访问了该中心一台存在漏洞的计算机服务器上的文件。该服务器存储着未经加密的个人身份信息(PII)。
泄露的信息因人而异。对于部分受影响人员,泄露信息包括社会安全号码(SSN)以及至少一项其他身份信息,例如姓名、出生日期、联系方式、性别、种族和军人职业信息(如职业专长)。
然而,直到9个月后,也就是今年7月,五角大楼才发现这一漏洞并将其修复。
DMDC网站显示,该中心是国防部军人、退伍军人及其家属查询福利待遇、相关权益以及“医疗准备度”等信息的统一服务平台。截至2024财年,该中心至少维护着6000万条记录。
此次泄露的数据未经加密处理。按照网络安全领域的通行做法,敏感数据应进行加密处理。
通知信表示:“我们正在采取适当措施,评估并加强DMDC系统的网络安全态势。”同时,DMDC将为受影响人员提供一年的信用监测服务。
暂未发现公开滥用迹象,专家称或造成反情报风险
五角大楼目前“没有发现被泄露的数据遭到滥用的迹象”。不过,专家指出,这批泄露数据对外国情报机构而言可能是一座“金矿”,可用于追踪美国军方人员。如果落入网络犯罪分子手中,也可能被用于勒索。
部分入侵者获取了军人的“职业专长”等信息。专家表示,如果将这些信息与其他数据进行交叉比对,外国对手可能进一步掌握美国军人的身份及职业情况。他们可以通过社会安全号码等身份标识符,将相关数据进行关联,从而了解美国军人在世界各地具体从事的工作。
目前尚不清楚此次数据泄露事件的幕后黑手。五角大楼发言人没有立即回应CNN关于攻击者身份的询问。
美国军方领导人曾多次警告,在与伊朗交战期间,官兵的手机和网络账号可能成为攻击目标。今年春季,负责中东及周边地区事务的美国中央司令部曾向国会议员表示,该司令部“收到多份威胁报告”,称对手可能利用商业位置数据,对战区内的美国人员实施攻击或监视。
咨询公司Global Cyber Strategies首席执行官Justin Sherman表示,恶意行为者可以将从DMDC获取的信息与其他商业数据进行关联。他说,恶意行为者可以将这些数据与国防人员的收入、债务、婚姻状况、消费习惯和浏览活动等信息结合起来,从而进一步了解他们,甚至将他们作为攻击目标。
Sherman告诉CNN:“在美国与伊朗交战、同时又与多个其他国家展开竞争的背景下,数百万名军人的个人数据可能遭到泄露,本身就具有危险性。”他表示,如果外国对手获取这类海量数据,“就可能利用这些数据实施网络钓鱼、人员画像、外国情报接触行动以及其他形式的攻击。”
参考资料:https://edition.cnn.com/2026/09/25/politics/pentagon-data-personnel-breach
声明:本文来自安全内参,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
