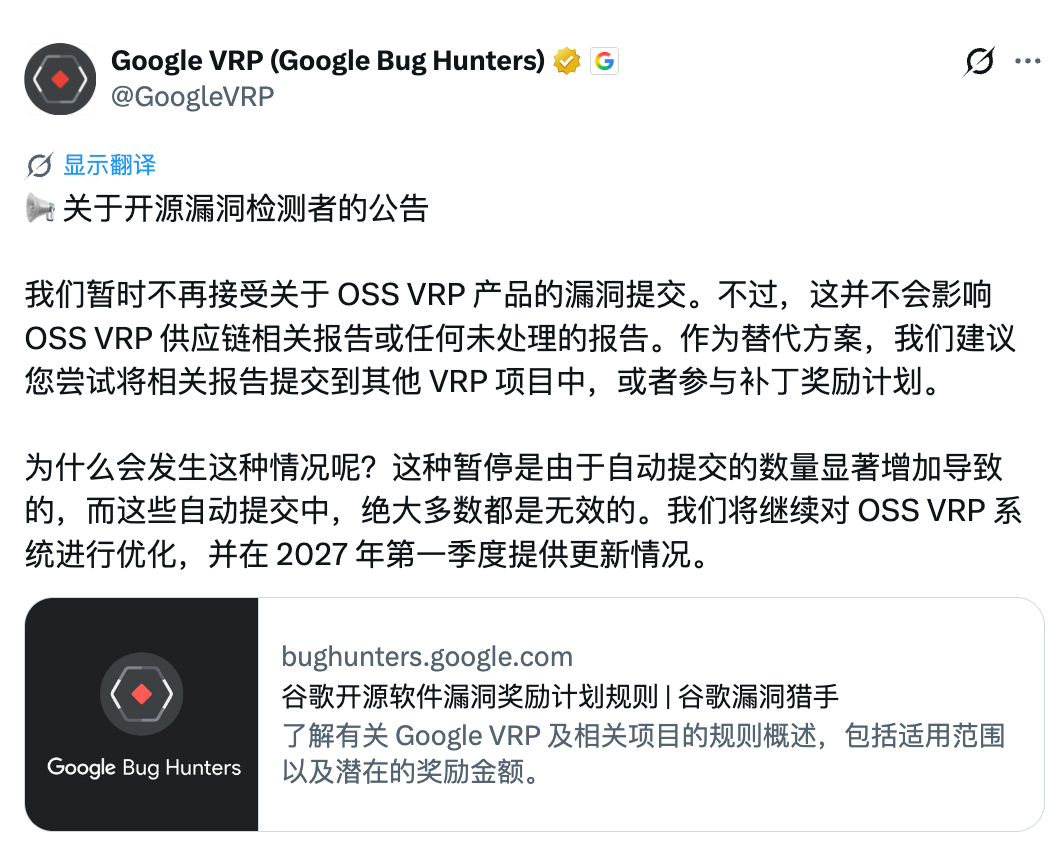
10月1日起,谷歌开源软件漏洞奖励计划(OSS VRP)正式暂停产品漏洞类报告的奖励发放。
官方将原因直指 自动化提交数量激增,绝大多数均为无效报告
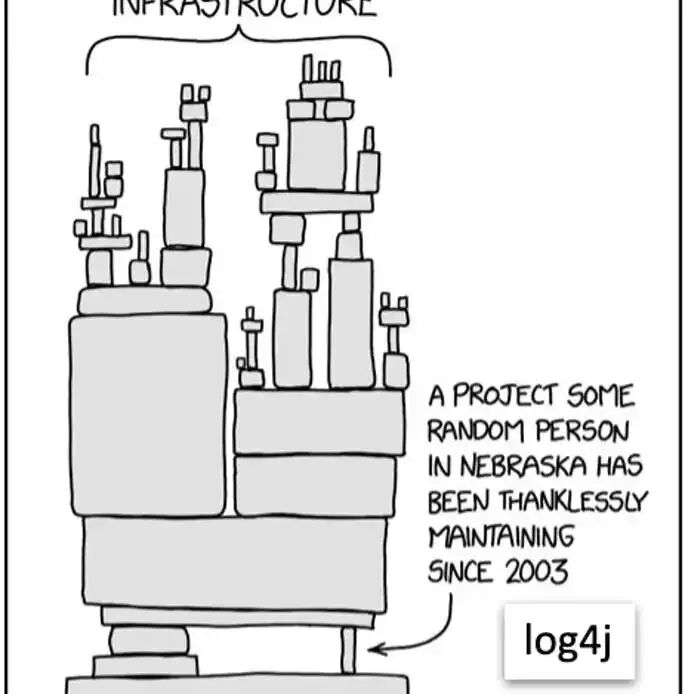
2022 年 Log4j 余波中诞生的谷歌 OSS VRP,曾被视为开源供应链安全的重要探索。
此次暂停发生在 AI 生成报告激增、低质量和无效报告增加的背景下。
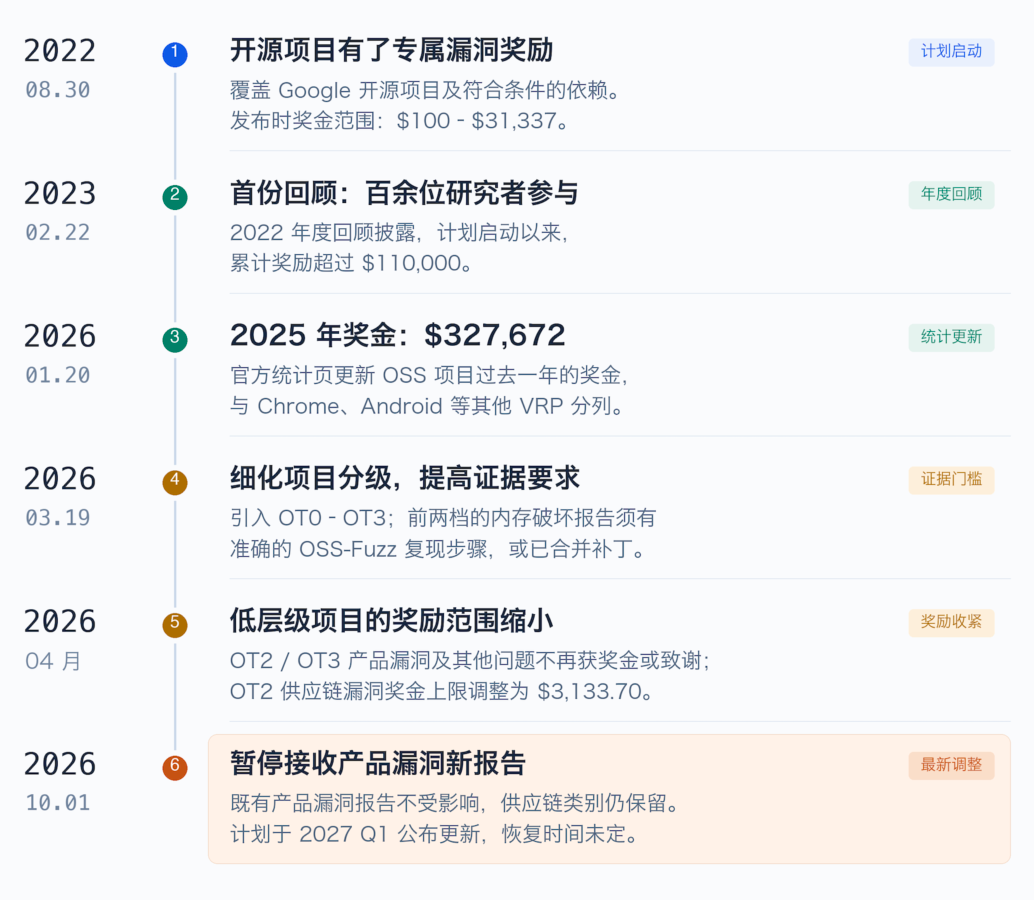
2022 年 8 月,谷歌正式推出开源软件漏洞奖励计划(OSS VRP)。
那是一个开源安全人人自危的年代 ——Log4j 漏洞席卷全球,Maven、NPM、PyPI 等包管理平台频频失守。
谷歌的这个赏金计划,带着守护核心开源项目的使命登场,最高 31337 美元的赏金,也吸引了全球安全研究员的目光。2025 年,OSS 项目就发放了奖金 327,672 美元。
彼时的核心目标,是应对供应链攻击,守住开源软件的供给侧。谁也没想到,四年后,让这个计划按下暂停键的,不是更猖獗的黑客,而是 AI 大模型带来的 “幸福的烦恼”。
今年 3 月,OSS VRP 将覆盖的谷歌开源项目按敏感度分为四个层级:
旗舰级:共 26 个,代表项目 Go、Angular、Flutter、Bazel、Protocol Buffers
重要级:共 47 个
标准级:覆盖大量中等优先级开源项目
低优先级:无公开奖励
4 月补充规则停止向 OT2、OT3 的产品漏洞及其他安全问题提供奖金或公开致谢
截至 2026 年 10 月 1 日,调整后的奖励标准如下
类别 | OT0 (旗舰版) | OT1 (重要) | OT2 (标准版) | OT3 (低优先级) |
|---|---|---|---|---|
供应链失陷 | $3,133.7 to $31,337 | $1,337 to $13,337 | $500 to $3,133.7 | - |
产品存在漏洞 | 0(此前$500 to $7,500) | 0(此前 $101 to $3,133.7) | - | - |
其他安全问题 | $1,000 | $500 | - | - |
这并非谷歌一家的困境。开源项目维护者也面临类似压力。
今年 3 月,Linux 基金会宣布获得多家科技企业总额 1250 万美元的资助,由 Alpha-Omega 与 OpenSSF 管理,帮助维护者应对 AI 加速漏洞发现带来的工作量,包括过滤低质量报告,以及验证和修复真实漏洞。
谷歌此次调整反映出,AI 降低了漏洞线索和报告的生成成本,也给筛查、验证和修复环节带来了更大压力。
SRC需要重新设计提交门槛与处理流程,让奖励更有效地流向可验证、具有实际安全影响的研究。
参考资料; https://x.com/GoogleVRP/status/2105689195180179605 https://bughunters.google.com/about/rules/open-source/google-open-source-software-vulnerability-reward-program-rules
声明:本文来自玄月调查小组,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
