大模型的快速发展正深刻改变人机交互与信息处理范式,但其在政务、金融、医疗等关键产业的应用中面临新型安全挑战。本文系统分析大模型从生成到服务各阶段密码需求,构建了以密码技术为核心的分层次、结构化可信防护体系,并详细阐述了关键密码技术在各阶段的作用机理与适配逻辑,提供全链路的密码防护解决方案,助力人工智能安全合规、可控可信发展。
大模型安全催生密码技术新需求
大模型从ChatGPT的横空出世到DeepSeek、Llama、Qwen等开源模型的崛起,大模型已从实验室走向政务公文写作、金融风控建模、医疗临床辅助决策等核心产业场景。随着大模型训练和应用日益涉及敏感数据、核心模型资产以及跨主体协同计算,训练数据泄露、模型参数窃取、用户提示词隐私泄露等安全事件频发,安全可信问题已成为制约产业发展的关键瓶颈。
密码技术在大模型安全中的角色正在转变,由面向数据存储和通信传输的外围防护,逐步向与模型训练、推理和验证流程协同设计的“内生式”转变。安全多方计算、同态加密、零知识证明等技术,需要针对大模型中的张量运算、非线性计算、模型验证和多主体协作等特点进行适配,在保障安全的同时尽可能降低对模型性能影响。构建基于密码的安全防护体系是筑牢智能时代安全底座的关键路径。
大模型密码需求分析
(一)数据准备阶段
数据准备是模型安全的第一道防线,数据量大、敏感维度丰富、流转链路复杂。采集环节多渠道数据缺乏脱敏与可信校验,存在明文留存与数据源不可信隐患;存储环节明文全量静态存储与越权访问导致批量数据外泄;传输环节明文传输遭劫持、窃听、篡改;使用环节缺少密码化权限约束与操作存证,存在越权复用与溯源失效风险;销毁环节缺乏标准化核验,存在磁盘残留恢复与销毁合规证明缺失问题。
密码需求:采集端以差分隐私降噪,结合消息鉴别码与数字签名溯源核验数据真实完整,防恶意样本混入;存储端以对称加密实现全量密文存储,叠加密钥分级管理,防越权与窃取;传输端启用TLS/SSL与端到端加密,多方协同训练引入安全多方计算,实现数据“可用不可见”;使用端以属性基加密约束使用范围,依托数字水印与密码溯源存证实现全程可审计可追溯;销毁端对过期密文不可逆清除并签名存证,杜绝残留恢复泄露。
(二)训练优化阶段
训练优化阶段围绕梯度迭代与参数调优,持续产生梯度数据、实时内存权重、检查点文件与成品模型参数,并存在多节点分布式协同等场景。核心风险包括中间权重窃取篡改、分布式梯度投毒、梯度泄露还原隐私、成员推理攻击等,攻击隐蔽性强且可直接破坏模型可信性或泄露核心算法与用户数据。
密码需求:以差分隐私、同态加密、安全多方计算、安全聚合协议保障训练隐私;以对称/非对称加密、消息鉴别码与数字签名、可信执行环境、零知识证明、可验证秘密共享保障模型参数的机密性、完整性、真实性与不可抵赖性。
(三)部署集成阶段
模型从受控开发环境进入公有云、边缘节点或私有化服务器等复杂生产环境,面临供应链后门植入、分发链路监听与非授权重分发、加载环境不可信等风险。
密码需求表现为构建“存储—分发—加载”信任链:依赖数字签名与多级哈希校验保障供应链可信;运用属性基加密实现使用权的精细化锚定,采用对称加密与(m)TLS保障分发链路机密性;借助远程证明与可信执行环境、硬件安全模块与可信平台模块确保模型,仅在受信任硬件边界内解密运行,实现模型加载安全。
(四)推理服务阶段
推理服务是大模型与用户交互的界面,亦为安全风险集中暴露的关键环节,承载提示词输入、结果输出、RAG检索调用等业务流程,涉及请求及响应报文、接口凭证、检索中间信息等多类敏感数据,存在外部公开访问、高频用户交互、第三方检索联动等场景。核心风险包括身份伪造、凭证窃取、重放攻击导致数据越权与算力盗窃;黑盒查询实施模型提取、模型反演,低成本克隆模型或还原训练数据;提示词隐私与RAG查询意图易发生泄露,交互信道被窃听造成用户隐私泄露;深度伪造否认与合规溯源缺失引发责任冒充与生态污染。
密码需求:基于数字证书、OAuth2.0/2.1、W3C DID和安全令牌的身份认证与授权机制保障身份认证安全;全同态加密、安全多方计算、差分隐私、隐匿查询与密态检索等隐私保护技术以及TLS/mTLS等安全传输协议保障模型资产安全以及交互隐私安全;密码学水印和内容出处加密协议(C2PA)等生成内容标识与追溯技术保障生成内容确权安全。
基于密码技术的大模型安全防护体系
以密码技术为核心引擎,构建覆盖“数据准备—训练优化—部署集成—推理服务”全流程的可信防护体系,见图1。每阶段均配置适应安全需求的密码技术,确保安全防护不因阶段转换而断点。
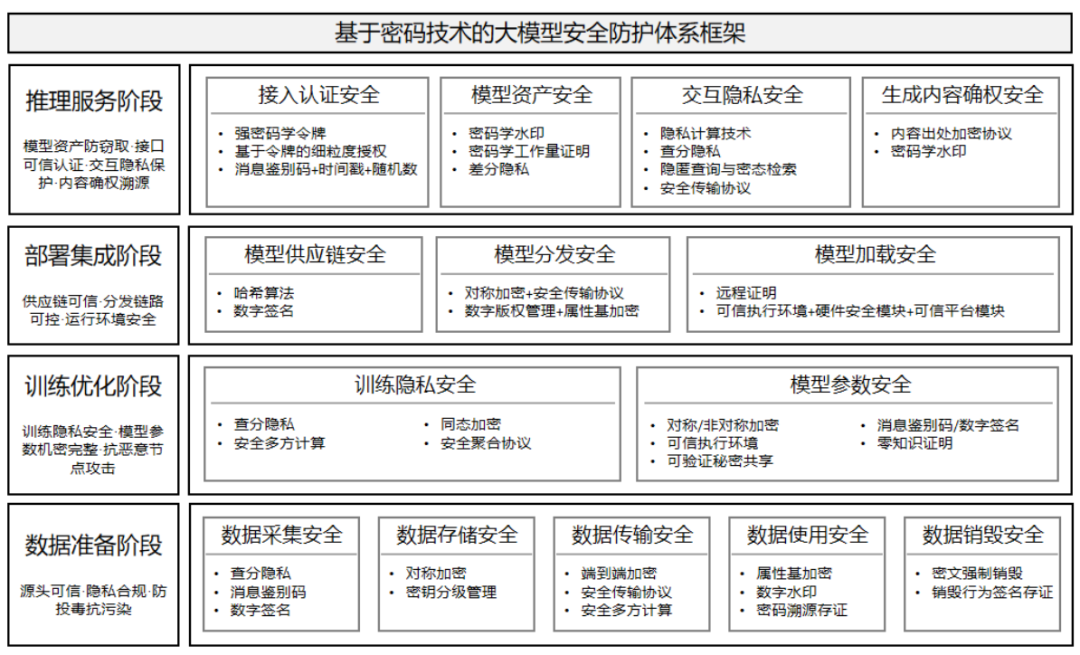
图1 基于密码技术的大模型安全防护体系框架图
(一)数据准备阶段密码防护技术
密码技术系统性嵌入数据准备阶段各环节,构建全链路闭环防护。
数据采集安全方面,差分隐私添加随机噪声掩盖单个数据记录对整体的贡献,从源头保障数据隐私安全。消息鉴别码机制基于预共享密钥对传输数据集计算认证码,接收方通过重算比对验证数据的完整性与来源真实性,阻断投毒数据混入训练集。数字签名以私钥签名、公钥验签确认来源与内容完整,追溯恶意内容来源渠道。
数据存储安全方面,对称加密技术实现静态数据全量密文存储,引入密钥分级管理实现权限隔离,杜绝明文“裸奔”与越权拖库。
数据传输安全方面,安全传输协议(如TLS、TLCP)、端到端加密,保护传输中数据的机密性与完整性。多方协同场景引入安全多方计算实现“数据可用不可见”。
数据使用安全方面,ABE(Attribute-Based Encryption,属性基加密)将解密权限与用户属性集合密码学绑定,权限写入密文本身,即使存储访问控制被绕过亦可防护;数字水印在数据中嵌入不可见且抗裁剪的身份标识实现事后溯源;密码溯源存证基于哈希链生成不可篡改审计日志,定位泄露环节与责任人。
数据销毁安全方面,通过密文强制销毁实现“删钥即毁”;通过销毁行为签名存证,对销毁时间、范围等进行数字签名并辅以可信时间戳,形成不可抵赖证据链。
(二)训练优化阶段密码防护技术
训练优化阶段涉及多轮梯度迭代计算、中间权重持续生成与成品模型输出,密码技术从训练隐私安全和模型参数安全两个维度构建防护。
训练隐私安全方面,差分隐私在梯度或参数中添加噪声并通过梯度裁剪限制单样本影响,切断成员推理攻击的判断依据;同态加密支持密文域梯度求和与参数更新,在整个计算过程中梯度始终以密态形式流转,有效避免明文梯度泄露风险;安全多方计算通过秘密共享使各节点在不泄露本地数据前提下协同训练;安全聚合协议是客户端之间两两协商随机掩码,服务器仅获取聚合结果,无法还原个体梯度。
模型参数安全方面,对实时缓存、检查点文件等进行加密保护,实现磁盘中无明文参数。消息鉴别码与数字签名技术对梯度与检查点生成认证码并绑定签名,通过聚合前校验拦截梯度投毒,加载前验签杜绝中间权重后门。通过零知识证明技术,实现不泄露原始参数即可证明训练行为真实合法。可验证秘密共享将模型参数拆分为多份互不关联的分片分发存储,单一节点无法还原,分片计算可公开校验,精准抵御梯度投毒攻击。可信执行环境在CPU硬件层面创建与操作系统隔离的“可信区域”,参数全程以密文形式驻留可信内存,密钥安全存储于安全芯片,从硬件底层阻断内存侧信道攻击。
(三)部署集成阶段密码防护技术
部署集成阶段构建一个覆盖“存储-分发-加载”安全交付体系。
模型供应链安全方面,数字签名与Merkle Tree多级哈希校验构建全链路溯源:对各分片及配置文件计算底层哈希,组合出根哈希后进行签名,集成流水线各节点自动验签,即使其中某一参数被篡改也能做到即时识别。
模型分发安全方面,对称加密实现模型“落盘加密”,以安全传输层协议(如mTLS)构建双向认证的加密传输通道;以数字版权管理与属性基加密将解密权限与硬件指纹、机构属性进行密码学锚定,即便密文与密钥同时被拷贝亦无法解密。
模型加载安全方面,远程证明对目标节点执行环境体检,验证通过后经mTLS信道下发解密密钥,构建“机密加载”动态信任根,防御云平台管理员运行窥探;可信平台模块/硬件安全模块负责密钥硬件级安全存储与完整性度量,可信执行环境在内存中划定“安全飞地”完成权重解密与推理计算,实现模型资产运行态的“可用不可见”。
(四)推理服务阶段密码防护技术
推理服务阶段大模型直接面向用户,构建“终端-云端-知识库”端到端防护矩阵。
接入认证安全方面,强密码学令牌(如JWT)作为无状态数字通行证,鉴权服务器以私钥对身份、权限及声明进行签名,推理引擎公钥验签即可完成鉴权。OAuth 2.0/2.1通过强制密钥交换证明机制与精细化资源配额属性,构建严密的授权防线。W3C DID基于非对称加密与分布式账本实现自主鉴权,挑战-响应机制确保请求携带不可伪造签名;消息鉴别码、时间戳与随机数组合提供轻量防护,网关毫秒级完成重放检测与完整性校验。
模型资产安全方面,密码学水印在模型参数或输出中嵌入隐蔽标识,攻击者通过API调用实施模型蒸馏窃取模型时,会同步“吸收”内嵌的水印指纹,后续可依托私钥配合探针检测完成溯源核验;密码学工作量证明要求推理前解题抬高窃取门槛;差分隐私在输出端加噪切断输出与训练样本关联,防止模型反演攻击。
交互隐私安全方面,全同态加密、多方安全计算实现“数据可用不可见”密态推理,服务器无须私钥即可执行矩阵运算;隐匿查询保护RAG检索意图与知识库,不经意传输使服务端无法知晓用户所获取的知识,可搜索对称加密支持加密知识库关键词检索;安全传输协议构建终端到云端加密隧道。
生成内容确权安全方面,C2PA为生成内容附加受签名保护的元数据清单,实现判定来源、阻断深伪抵赖以及标记AI生成内容以防回流污染;密码学水印在token选择概率或图像变换域中嵌入隐蔽标识,经裁剪、压缩或格式转换后水印仍可识别,为版权保护与溯源审计提供支撑。
展望
展望未来,大模型安全与密码技术的深度融合将向高性能、标准化、智能化演进。针对复杂加密算法的算力损耗,研发定制化硬件加速芯片并开展算法层面优化,平衡“高安全性”与“低延迟推理”矛盾;加快推动抗量子密码、内容出处加密协议等前沿标准成熟,促进跨行业、跨平台安全协议标准化,构建全球协同的AI治理生态;面对诱导性攻击、模型逆向工程等新型威胁,密码防护亟需由静态防御升级为动态、自适应的协同防御。
作者:
李邦灵、张梦圆、张艳
就职于中国移动研究院安全技术研究所(中国移动人工智能安全治理研究中心),主要从事通信网密码应用、网络安全领域研究工作。
审核:
杨凯 | 安全技术研究所(中国移动人工智能安全治理研究中心)
声明:本文来自中移智库,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
