文 / 中国人民银行福建省分行 黄鸿斌 蓝煜航
金融业数字化转型持续推进和前沿技术深度应用,正推动数据要素治理向动态化、智能化方向跃迁。然而,技术赋能与风险衍生的双重性,凸显从“框架性要求”向“精细化实践”转变的关键挑战。本文立足金融监管视角,梳理法治框架、现行标准及技术实践,剖析当前数据安全管理的挑战,提出针对性建议。
金融行业数据安全体系建设现状
1.上位法框架的协同模式。我国已形成《中华人民共和国网络安全法》《中华人民共和国数据安全法》和《中华人民共和国个人信息保护法》的协同互补型法律体系,覆盖基础设施保护、数据全生命周期管理及个人隐私权益。《中国人民银行业务领域数据安全管理办法》(以下简称《办法》)的实施,标志着数据管理由通用规范向行业纵深延伸。《办法》细化数据分类分级标准,填补前沿技术应用场景管理空白,为“框架立法+行业细则”的管理模式提供法律依据与基本遵循。
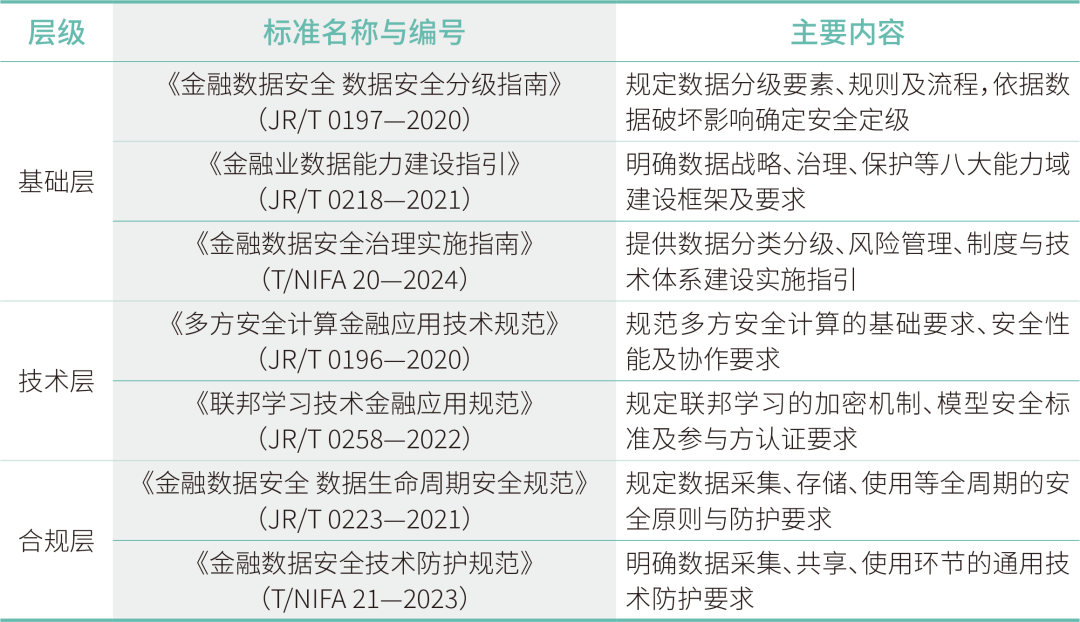
2.现行标准的层级化构建。金融行业现行数据安全标准体系(见表1)涵盖基础层、技术层、合规层三大维度,呈现“标准引领—技术驱动—能力迭代”演进特征,将抽象合规要求转化为可操作性指引,为应对技术风险、弥合管理与创新鸿沟提供规范性支撑。
表1 金融行业现行数据安全相关标准
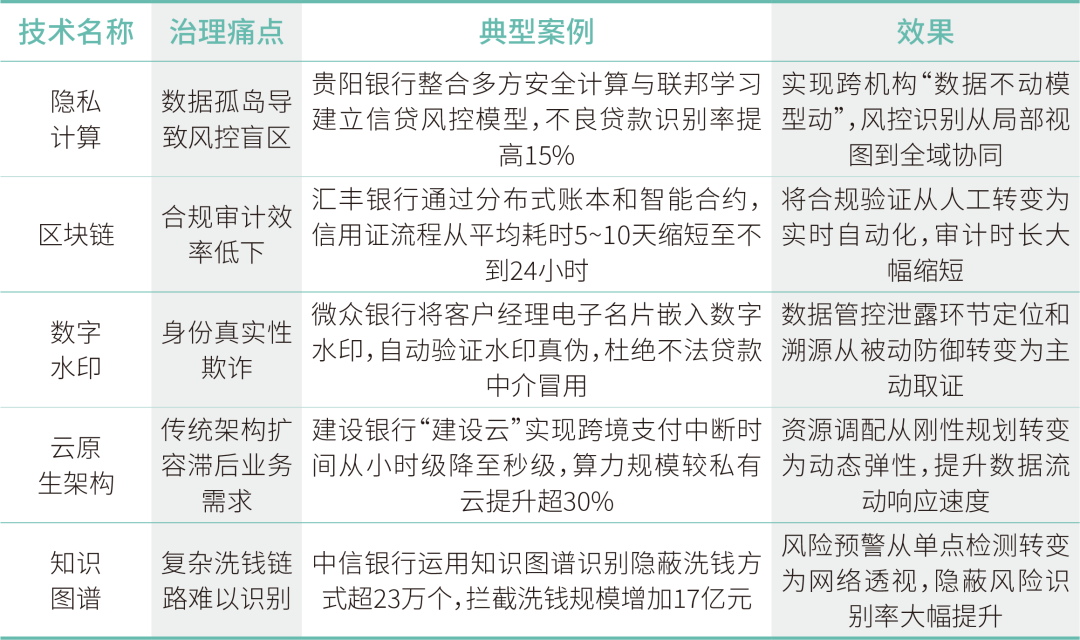
3.前沿技术驱动数据治理能力跃迁。《金融科技发展规划(2022—2025年)》强调聚焦金融科技应用前沿,发挥数据和技术双轮驱动作用。随着前沿技术在金融领域的深入应用,形成“业务场景牵引、技术创新驱动、安全合规底线”的协同范式。如表2所示,金融机构通过技术嵌入推动数据治理从静态防护向动态协同、滞后追溯向实时干预、经验判断到智能决策实现智能化跃迁。
表2 金融机构技术驱动数据治理能力跃迁对照
数据安全管理的挑战剖析
1.静态防御范式与动态管理需求存在割裂。以边界防御、攻击拦截为核心的传统静态防御模式与数据动态管理需求存在结构性矛盾。一是动态场景适配失效。跨境数据流动等场景要求实时权限,而传统防护设备仅支持固定策略。根据国际金融稳定委员会2023年报告,动静态失衡导致权限过载风险上升37%。二是内容感知能力不足。美国国家标准与技术研究院报告显示,基于自然语言处理的数据检测方法对敏感字段识别准确率不足65%,难以满足相关标准的数据合规要求。
2.技术迭代与管理适配性存在落差。数据安全相关法规的制定、更新相对滞后,前沿技术的发展速度远超管理适应能力,导致监管中相关责任认定模糊,可解释性操作指引普遍缺失。例如,去中心化交易平台中相关法律对数据处理者责任认定尚不清晰。区块链数据核心节点与仅参与验证节点可能承担同等法律责任,隐私计算数据提供方、算法方、计算节点方等角色权责缺乏清晰界定。
3.技术成熟度和标准化程度存在短板。前沿技术在金融行业潜力显著但尚未成熟。一是安全风险持续显化。根据国家信息安全漏洞共享平台数据显示,金融行业63%~70%的零日漏洞涉及未修复的“后门”,对数据安全构成长期威胁。二是标准体系协同性不足。部分前沿技术尚未出台统一的技术标准,且跨技术间标准规则缺失,导致数据权属判定、细粒度访问控制等关键环节管理仍呈碎片化。
数据安全管理的对策建议
1.强化顶层设计与机制保障。面对数据规模激增、场景多元化与技术迭代加速的现状,亟需构建兼具前瞻性与灵活性的制度框架。一是完善金融数据分类分级管理机制,推动管理与技术赋能深度融合。二是强化技术标准供给,加快重点技术标准研制与落地,完善跨技术管理协同框架。三是深化“监管沙盒”应用,对前沿技术在具体业务场景应用中的安全性与连续性进行充分测试。
2.推动建设内生型数据治理体系。引导金融机构数据治理从“被动合规”转向“主动自治”。一是鼓励机构将前沿技术数据风险防控纳入企业核心发展战略。目前,多家金融机构已设立首席数据安全官,将数据主权责任与技术应用风险纳入董事会权责清单。二是推动机构建立数据全生命周期的风控机制,形成“事前预防、事中监测、事后审计”的闭环管理能力。
3.探索科技赋能数据安全管理创新。针对金融数据多维特征,依托科技手段创新管理模式。一是前沿技术应用跨境支付、数字货币等场景,实现数据不可篡改但管理可穿透。二是探索人工智能大模型赋能标准,将数据分类分级标准深度嵌入管理端,实现自动合规检验。目前,人民银行已牵头组织多家金融机构打造首个行业级“数据分类分级”大模型,解决分类分级工作中标准理解不一问题。
(此文刊发于《金融电子化》2026年8月下半月刊)
声明:本文来自金融电子化,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
