漏洞概述 | |||
漏洞名称 | WordPress Core 竞争条件远程代码执行漏洞 | ||
漏洞编号 | QVD-2026-102501,CVE-2026-119977 | ||
公开时间 | 2026-10-31 | 影响量级 | 百万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 8.1 |
威胁类型 | 代码执行 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 已发现 |
EXP状态 | 未公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可利用该漏洞,在升级窗口内通过竞争条件注入恶意配置,最终实现任意代码执行,导致服务器完全沦陷。 | |||
01
漏洞详情
>>>>
影响组件
WordPress 是全球最广泛使用的开源内容管理系统(CMS),基于 PHP 和 MySQL/MariaDB 构建,提供文章发布、页面管理、媒体库、插件扩展与主题换肤等完整建站能力。它既可通过 WordPress.org 官方托管服务使用,也可免费下载自建于各类 Web 服务器环境,凭借丰富的生态和易用性成为个人博客、企业官网、新闻媒体及电商平台的主流选择,目前为全球约 43% 的网站提供底层支撑。
>>>>
漏洞描述
近日,奇安信CERT监测到WordPress Core 竞争条件远程代码执行漏洞(CVE-2026-119977)在野利用。该漏洞源于完整包核心升级过程中,升级程序将更新包解压至 wp-content/upgrade/ 下基于包名生成的可预测、Web 可访问临时目录(相关代码位于 class-wp-upgrader.php、class-core-upgrader.php、update-core.php 等)。临时目录包含安装程序 setup-config.php,且在升级窗口期间可被外部 HTTP 请求直接执行。攻击者可利用该漏洞,在升级窗口内通过竞争条件注入恶意配置,最终实现任意代码执行,导致服务器完全沦陷。目前该漏洞PoC和技术细节已公开。鉴于该漏洞已发现在野利用,建议客户尽快做好自查及防护。
>>>>
利用条件
1.正在执行完整包核心更新;
2.暂存目录可公开访问;
3.暂存路径可预测。
02
影响范围
>>>>
影响版本
4.7.0 <= WordPress <= 4.7.38
4.8.0 <= WordPress <= 4.8.33
4.9.0 <= WordPress <= 4.9.34
5.0.0 <= WordPress <= 5.0.30
5.1.0 <= WordPress <= 5.1.27
5.2.0 <= WordPress <= 5.2.29
5.3.0 <= WordPress <= 5.3.26
5.4.0 <= WordPress <= 5.4.24
5.5.0 <= WordPress <= 5.5.23
5.6.0 <= WordPress <= 5.6.22
5.7.0 <= WordPress <= 5.7.20
5.8.0 <= WordPress <= 5.8.18
5.9.0 <= WordPress <= 5.9.19
6.0.0 <= WordPress <= 6.0.17
6.1.0 <= WordPress <= 6.1.15
6.2.0 <= WordPress <= 6.2.14
6.3.0 <= WordPress <= 6.3.13
6.4.0 <= WordPress <= 6.4.13
6.5.0 <= WordPress <= 6.5.13
6.6.0 <= WordPress <= 6.6.10
6.7.0 <= WordPress <= 6.7.10
6.8.0 <= WordPress <= 6.8.11
6.9.0 <= WordPress <= 6.9.10
7.0.0 <= WordPress <= 7.0.7
7.1.0 <= WordPress <= 7.1.3
注意:底层脆弱代码自 WordPress 2.7/2.8 引入的内置核心更新器即已存在,2.7-4.6分支已无官方修复版本。
>>>>
其他受影响组件
无
03
复现情况
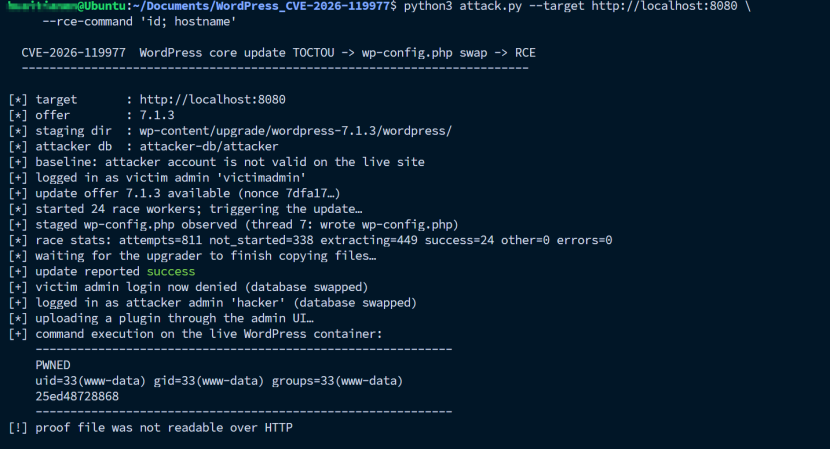
目前,奇安信CERT已成功复现WordPress Core 竞争条件远程代码执行漏洞(CVE-2026-119977),截图如下:
04
受影响资产情况
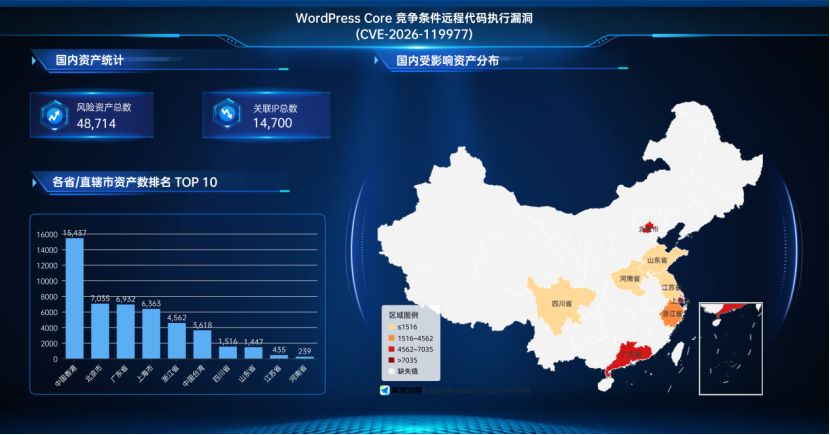
奇安信鹰图资产测绘平台数据显示,WordPress Core 竞争条件远程代码执行漏洞(CVE-2026-119977)关联的国内风险资产总数为48714个,关联IP总数为14700个。国内风险资产分布情况如下:
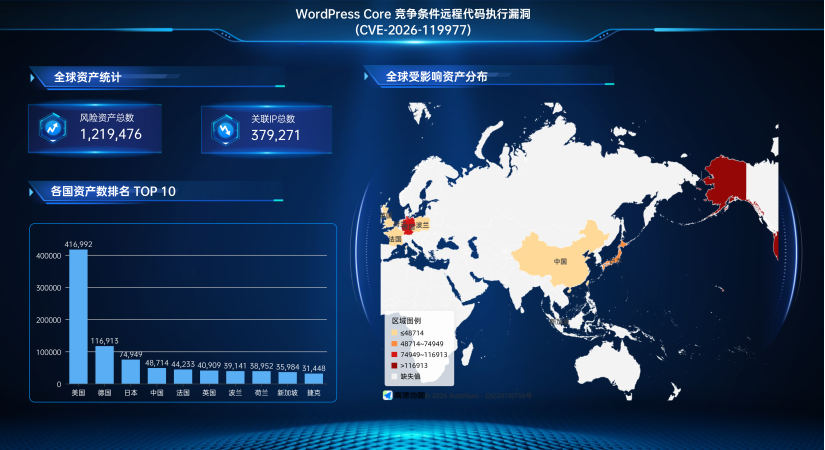
WordPress Core 竞争条件远程代码执行漏洞(CVE-2026-119977)关联的全球风险资产总数为1219476个,关联IP总数为379271个。全球风险资产分布情况如下:
05
处置建议
>>>>
安全更新
目前 WordPress 官方已发布安全更新,建议受影响用户尽快升级至对应修复版本:
WordPress 4.7.* >= 4.7.39
WordPress 4.8.* >= 4.8.34
WordPress 4.9.* >= 4.9.35
WordPress 5.0.* >= 5.0.31
WordPress 5.1.* >= 5.1.28
WordPress 5.2.* >= 5.2.30
WordPress 5.3.* >= 5.3.27
WordPress 5.4.* >= 5.4.25
WordPress 5.5.* >= 5.5.24
WordPress 5.6.* >= 5.6.23
WordPress 5.7.* >= 5.7.21
WordPress 5.8.* >= 5.8.19
WordPress 5.9.* >= 5.9.20
WordPress 6.0.* >= 6.0.18
WordPress 6.1.* >= 6.1.16
WordPress 6.2.* >= 6.2.15
WordPress 6.3.* >= 6.3.14
WordPress 6.4.* >= 6.4.14
WordPress 6.5.* >= 6.5.14
WordPress 6.6.* >= 6.6.11
WordPress 6.7.* >= 6.7.11
WordPress 6.8.* >= 6.8.12
WordPress 6.9.* >= 6.9.11
WordPress 7.0.* >= 7.0.8
WordPress 7.1.* >= 7.1.4
站点管理员可通过 WordPress 后台进行升级,也可从 WordPress 官方渠道下载最新安装包进行手动更新。
若站点已开启自动更新,应确认核心版本已成功更新至修复版本。
官方公告地址:
https://wordpress.org/news/2026/10/wordpress-7-1-4/
临时缓解措施:
1.在升级前通过 Web 服务器配置(.htaccess、Nginx 规则等)拒绝对 /wp-content/upgrade/ 的 HTTP 访问。
2.使用 WAF /防火墙拦截对 setup-config.php 及 wp-content/upgrade 路径的异常请求。
06
参考资料
[1]https://www.wordfence.com/threat-intel/vulnerabilities/wordpress-core/wordpress-core-470-713-unauthenticated-upgrade-window-staged-installer-remote-code-execution
[2]https://xint.io/blog/wordpress-core-update-attack
[3]https://www.cisa.gov/known-exploited-vulnerabilities-catalog?field_cve=CVE-2026-119977
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
