11月初,威胁情报公司Layer3 Intel在全球范围内测绘住宅代理(residential proxy)和匿名网络活动时,注意到一组异常出口:有住宅代理的流量从AS2650这个自治系统里冒出来,而AS2650注册在总统行政办公室(Executive Office of the President)名下,承载的正是白宫网络。
| 165.119.0[.]0/16 |
| 165.119.250[.]0/24 |
| 165.119.252[.]0/24 |
| 165.119.253[.]0/24 |
| 204.68.207[.]0/24 |
住宅代理服务卖的是一件听起来很普通的商品:把普通人手机、电脑、电视盒子的带宽切片,按流量计费租给第三方。对租户来说,自己的请求会先经过这台真实家用设备,再从这台设备的家庭网络发出去,远端看到的源IP就是这户人家的宽带地址,而不是租户自己的机房。
研究人员订购了市面上几个公开的轮换代理服务,让探测流量在全球随机出口,结果就碰上了AS2650。
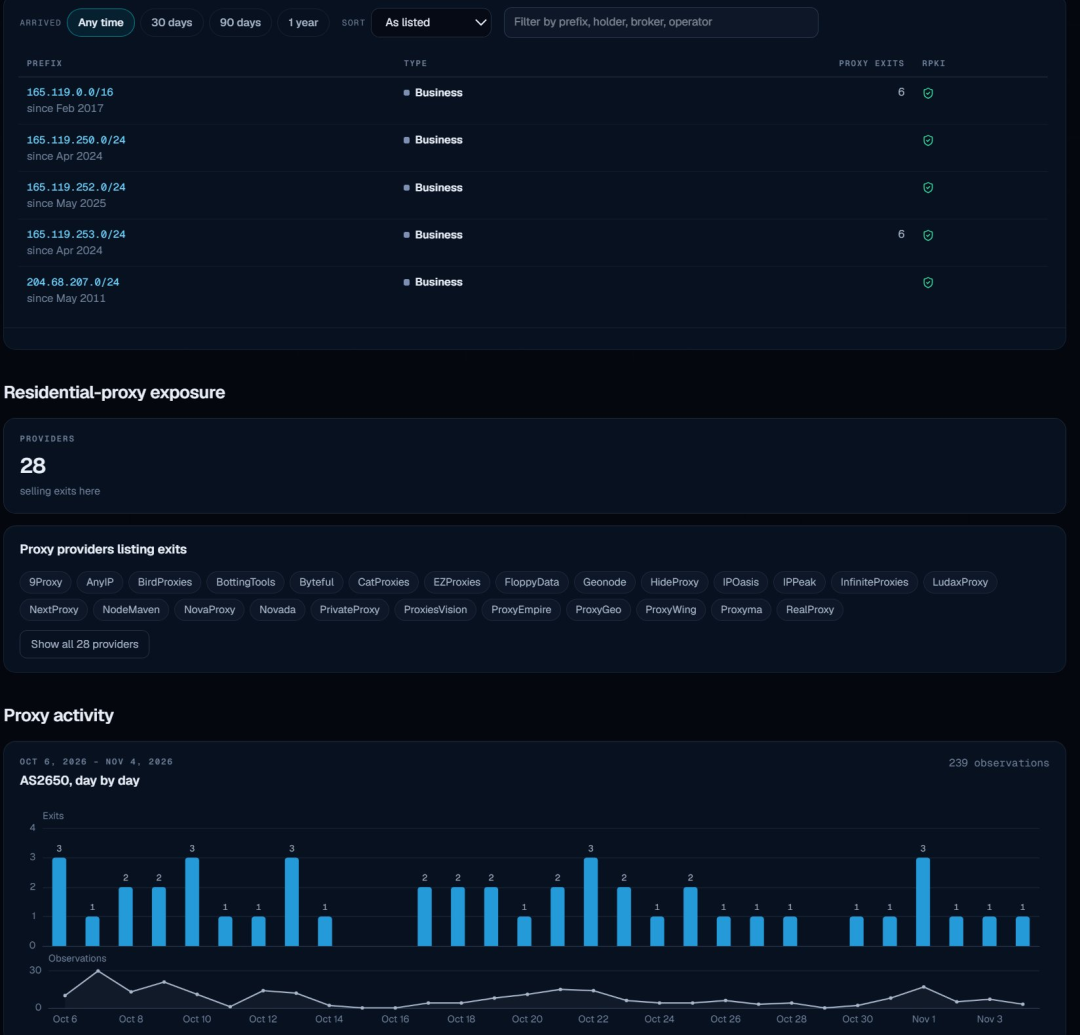
统计窗口是2026年10月5日到11月3日,整整30天。
Layer3的枚举管线在这期间从白宫网络里穿出236次,涉及6个地址,覆盖其中26天,背后有28个不同的住宅代理服务同时在跑。为了排除偶发误判,团队又把这6个地址丢给Spur和Synthient另外两家做代理指纹的厂商交叉验证,三方独立给出的结论一致:这些地址就是住宅代理出口节点。
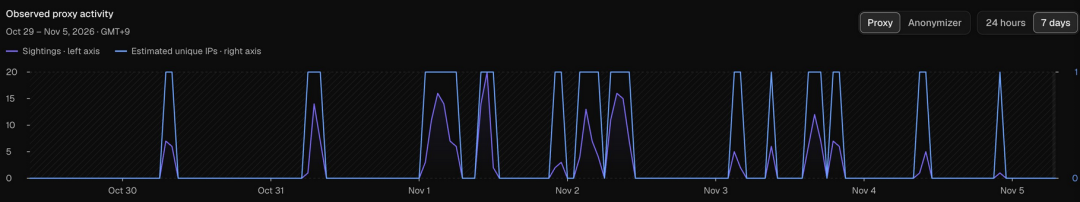
时间线能看到一个很规律的形状:活动集中在美东时间傍晚到午夜之间,凌晨几乎归零。这个时间段很关键。如果是访客Wi-Fi或者前台公共网络,流量分布应该更平均,不会严格跟着人的作息走。数据呈现的节奏更像是某个人,每天晚上坐在白宫网络里,他随身携带的某台设备上装了一个会偷偷向外发代理信标的SDK。Layer3能看到的是出口,看不到那台设备是谁的,也看不到那个人是谁。
住宅代理SDK本身是一条灰色产业链的顶端。应用开发者把SDK嵌进免费App、盗版游戏、破解工具里,用户同意一份没人读的协议,设备就变成了别人可以远程调用的出口节点。开发者按安装量拿分成,代理服务商把带宽卖给需要隐藏IP的客户,中间还套着一层又一层转售商。
真正的风险在于这些SDK写得有多烂。Synthient创始人Ben Brundage在2025年底披露过一类广泛存在的漏洞:很多代理服务默认会拦掉指向RFC-1918私有地址段(10.0.0.0/8、192.168.0.0/16、172.16.0.0/12)的请求,避免租户顺着代理摸到别人家里的路由器和内网主机。但攻击者发现,只要把DNS记录指到这些内网地址,就能绕过封锁,直接向代理节点背后的局域网发请求。
在白宫AS2650上抓到的住宅代理的具体服务叫Infatica,这家公司常被打包进免费移动和桌面App里,作为SDK去进行流量的转发。
Infatica的创始人Vladimir Fomenko是个俄罗斯人,他名下的主机公司King Servers在2016年是亚利桑那和伊利诺伊两州选举系统被入侵事件中六个来源地址的宿主。当时俄罗斯情报部门正是通过这批主机向两州选民数据库开刀。
Infatica不是唯一一家能从白宫网络里出口的代理服务,目前大概有28家都可以达到这个效果。这意味着白宫内网里那台被感染的设备,可能同时被好几家SDK薅着带宽,任何在公开市场花几美元买到代理流量的人,理论上都能顺着这个漏洞尝试去摸白宫内网的其他机器。
提到这家代理服务,就不得不提一下Kimwolf僵尸网络(住宅代理网络背后的僵尸网络故事)
Kimwolf在2025年下半年爆发,感染规模在180万到200万台之间,三分之二是没有任何身份校验的Android电视盒子,其余是数码相框、手机和便宜的路由器。这些盒子出厂时就开着ADB(Android Debug Bridge,安卓调试桥),默认监听5555端口,任何能摸到这个端口的人都能直接拿到root权限,往设备里写固件。
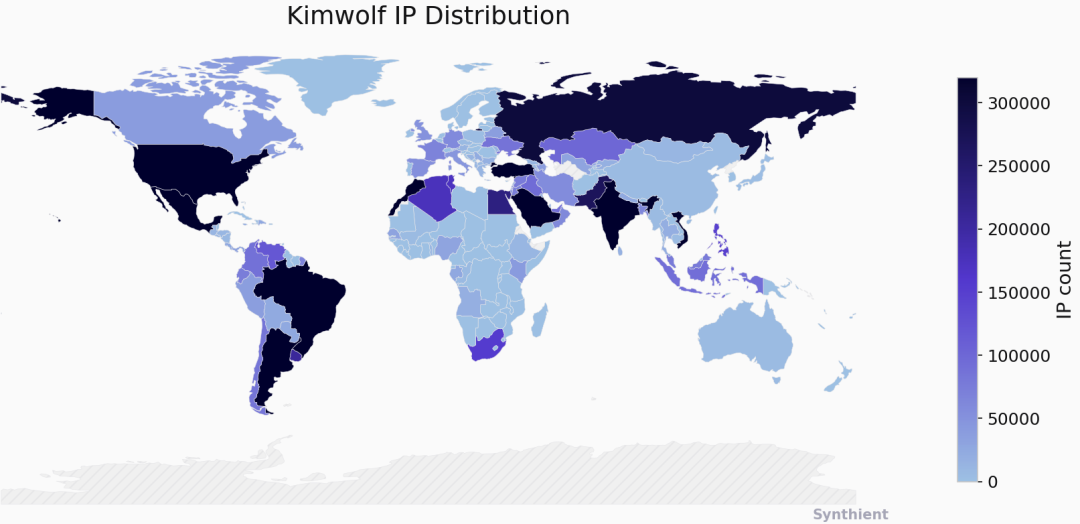
攻击路径是这样的:攻击者花钱在最大的住宅代理网络之一IPIDEA上买流量,通过前面说的DNS绕过漏洞,顺着代理隧道钻回代理节点背后的局域网,扫一遍哪台设备开着ADB,连上,扔payload。Kimwolf的控制域名一度把Cloudflare公共DNS的查询榜顶到Google和Apple前面,几百万台设备每隔几分钟就回来报到一次。
Brundage在2025年12月给IPIDEA等11家代理厂商发了漏洞通告。IPIDEA的安全负责人Byron回复承认,问题出在一个用于测试调试的遗留模块,没有继承内网访问限制,已经下线并加了DNS到私有地址段的解析拦截。Oxylabs也在同一时间跟进了类似修补。但Kimwolf在被打掉C2之后,靠IPIDEA的代理池几天内就能重新拉到200万台。
Brundage给过一个定价:这种转售带宽最便宜到0.6美元一GB,也就是说不到一美元就能摸到某些最机密、最受信任的网络内部。转售商生态跳过KYC(客户身份审核),任何罪犯都能买。
威胁情报公司Spur在2026年1月的一次网络研讨会里统计过住宅代理在政府和关键基础设施里的分布:
近300个政府自有网络、318家公用事业公司、166家医疗机构、141家银行和金融机构都被观测到代理出口。Infoblox在同年的报告里说,他们的客户里有65%至少在解析过一个和住宅代理相关的域名。
住宅代理的足迹甚至伸到了地球上最偏远的角落,在南大西洋的圣赫勒拿、阿森松和特里斯坦-达库尼亚群岛就有413个地址、3.2万次观测,流量一半走Starlink,一半走当地运营商Sure Saint Helena。南极麦克默多站有来自Cloudflare WARP地址的三次记录。皮特凯恩岛1个Starlink地址,诺福克岛1个运营商地址,斯瓦尔巴群岛朗伊尔城1个地址。福克兰群岛388个地址,查戈斯群岛43个,托克劳21个,南乔治亚7个。
只要有人把一台装了代理SDK的手机带到那里,连上当地的网络,那台设备就会出现在某个代理服务商的出租列表里,和它所在的网络位置毫无关系。
白宫网络这次被观测到,只是因为他们把全球轮换代理的探测流量撒出去,碰巧撞上了AS2650。反过来讲,任何在公开市场买了住宅代理的人,也可能在同一时间撞上白宫网络,撞上天宫的办公网,撞上某家医院的挂号系统,撞上你家里那台开着ADB的电视盒子。
问题的根源是整个住宅网络行业默认把用户同意当成免责声明,把出口节点背后的内网当成和自己无关的黑箱。
Kimwolf已经演示过一次这种默认能带来多大的黑洞。
黑鸟觉得,白宫这次亮起的236次出口,只是这个黑洞在全球地图上刚好被人看见的那一个点。
声明:本文来自黑鸟,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
