漏洞概述 | |||
漏洞名称 | Windows Error Reporting 参数注入权限提升漏洞 | ||
漏洞编号 | QVD-2026-83605,CVE-2026-97798 | ||
公开时间 | 2026-10-13 | 影响量级 | 百万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 7.8 |
威胁类型 | 权限提升 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可利用此漏洞实现从普通用户或中等完整性管理员到 SYSTEM 的完整权限提升,进而控制整个系统、读取敏感数据、篡改系统文件或进一步横向移动。 | |||
01
漏洞详情
>>>>
影响组件
Windows 错误报告(Windows Error Reporting,WER)是 Microsoft Windows 操作系统内置的核心组件,用于自动收集、诊断并上报应用程序崩溃、硬件故障及系统错误信息。它通过后台服务与用户态组件协作,生成错误报告并可选上传至 Microsoft 进行分析,帮助改进系统稳定性与兼容性。WER 还支持高级调试功能,如 Time Travel Debugging(TTD),用于记录和回放进程执行轨迹,便于开发者与管理员深入排查问题。该服务在现代 Windows 系统中默认启用,覆盖广泛桌面与服务器场景。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复Windows Error Reporting 参数注入权限提升漏洞(CVE-2026-97798),该漏洞源于 WER 在处理 Time Travel Debugging 相关请求时,对攻击者可控的 Process 参数未进行充分的参数分隔符中和与边界保护。低权限本地用户可通过构造特殊输入,使参数跨权限边界传递至高权限的数据收集器,最终被拼接进 TTTracer.exe 的命令行。由于未正确序列化参数,注入的 -out、-launch 等开关被 TTD 记录器解析为合法选项,导致任意可执行文件以提升后的令牌(通常为 NT AUTHORITY\\SYSTEM)启动。攻击者可借此实现从普通用户或中等完整性管理员到 SYSTEM 的完整权限提升,进而控制整个系统、读取敏感数据、篡改系统文件或进一步横向移动。目前该漏洞PoC和技术细节已公开,鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
攻击者具备在目标系统上执行低权限代码的能力。
02
影响范围
>>>>
影响版本
10.0.19044.0 <= Windows 10 21H2 < 10.0.19044.7807
10.0.19045.0 <= Windows 10 22H2 < 10.0.19045.7807
10.0.22631.0 <= Windows 11 23H2 < 10.0.22631.7652
10.0.26100.0 <= Windows 11 24H2 < 10.0.26100.9711
10.0.26200.0 <= Windows 11 25H2 < 10.0.26200.9711
10.0.28000.0 <= Windows 11 26H1 < 10.0.28000.3231
10.0.26300.0 <= Windows 11 26H2 < 10.0.26300.9711
10.0.20348.0 <= Windows Server 2022 < 10.0.20348.5761
10.0.26100.0 <= Windows Server 2025 < 10.0.26100.33650
03
复现情况
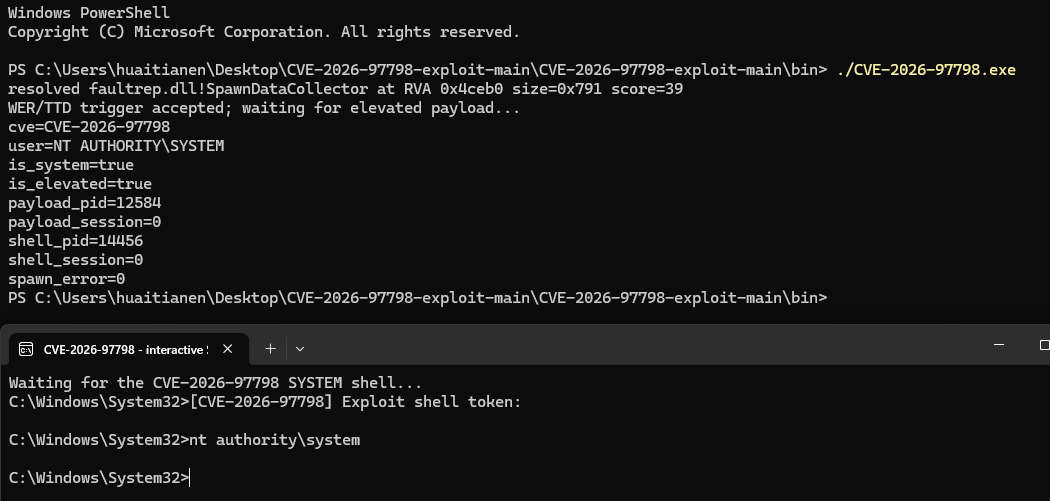
目前,奇安信威胁情报中心安全研究员已成功复现Windows Error Reporting 参数注入权限提升漏洞(CVE-2026-97798),截图如下:
04
处置建议
>>>>
安全更新
使用奇安信天擎的客户可以通过奇安信天擎控制台一键更新修补相关漏洞,也可以通过奇安信天擎客户端一键更新修补相关漏洞。
也可以采用以下官方解决方案及缓解方案来防护此漏洞:
Windows自动更新
Windows系统默认启用 Microsoft Update,当检测到可用更新时,将会自动下载更新并在下一次启动时安装。还可通过以下步骤快速安装更新:
1、点击“开始菜单”或按Windows快捷键,点击进入“设置”
2、选择“更新和安全”,进入“Windows更新”(Windows Server 2012以及Windows Server 2012 R2可通过控制面板进入“Windows更新”,步骤为“控制面板”-> “系统和安全”->“Windows更新”)
3、选择“检查更新”,等待系统将自动检查并下载可用更新
4、重启计算机,安装更新
系统重新启动后,可通过进入“Windows更新”->“查看更新历史记录”查看是否成功安装了更新。对于没有成功安装的更新,可以点击该更新名称进入微软官方更新描述链接,点击最新的SSU名称并在新链接中点击“Microsoft 更新目录”,然后在新链接中选择适用于目标系统的补丁进行下载并安装。
手动安装补丁
另外,对于不能自动更新的系统版本,可参考以下链接下载适用于该系统的补丁并安装:
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-97798
>>>>
产品解决方案
奇安信天擎终端安全管理系统解决方案
奇安信天擎终端安全管理系统并且有漏洞修复相关模块的用户,可以将补丁库版本更新到:2026.10.14.1000及以上版本,对内网终端进行补丁更新。
推荐采用自动化运维方案,如果控制中心可以连接互联网的用户场景,建议设置为自动从奇安信云端更新补丁库至2026.10.14.1000版本。
控制中心补丁库更新方式:每天04:00-06:00自动升级,升级源为从互联网升级。
纯隔离网内控制中心不能访问互联网,不能下载补丁库和补丁文件,需使用离线升级工具定期导入补丁库和文件到控制中心。
05
参考资料
[1]https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-97798
[2]https://github.com/G4sp4rCS/CVE-2026-97798-exploit
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
