前情回顾·AI驱动漏洞补丁暴涨
安全内参11月11日消息,Linux创始人Linus Torvalds认为,AI引发的软件补丁激增(patchpocalypse)最糟糕的阶段或许已经过去。
AI引发漏洞补丁数量暴涨
在每周的内核更新公告中,Torvalds日前发布了Linux 7.4-rc2。他表示,这是一个重要版本,主要有两个原因。
首先,由于时间有限,rc1遗漏合并了部分代码,rc1也是Linux内核历史上同类版本的最大规模纪录。第二,此次更新还包含Torvalds所说的“各种AI漏洞修复”。
今年4月Anthropic推出Mythos模型以来,开发人员检查软件漏洞的能力大幅提升,能识别出更多以往难以发现的缺陷。这也使漏洞修复工作量急剧增加。
以微软为例,该公司10月修复了1400余个漏洞,创下单月修复数量新纪录。这是微软今年数度刷新纪录,此前9月和7月分别修复了974个和622个漏洞。甲骨文则在季度更新中修复了1449个漏洞。
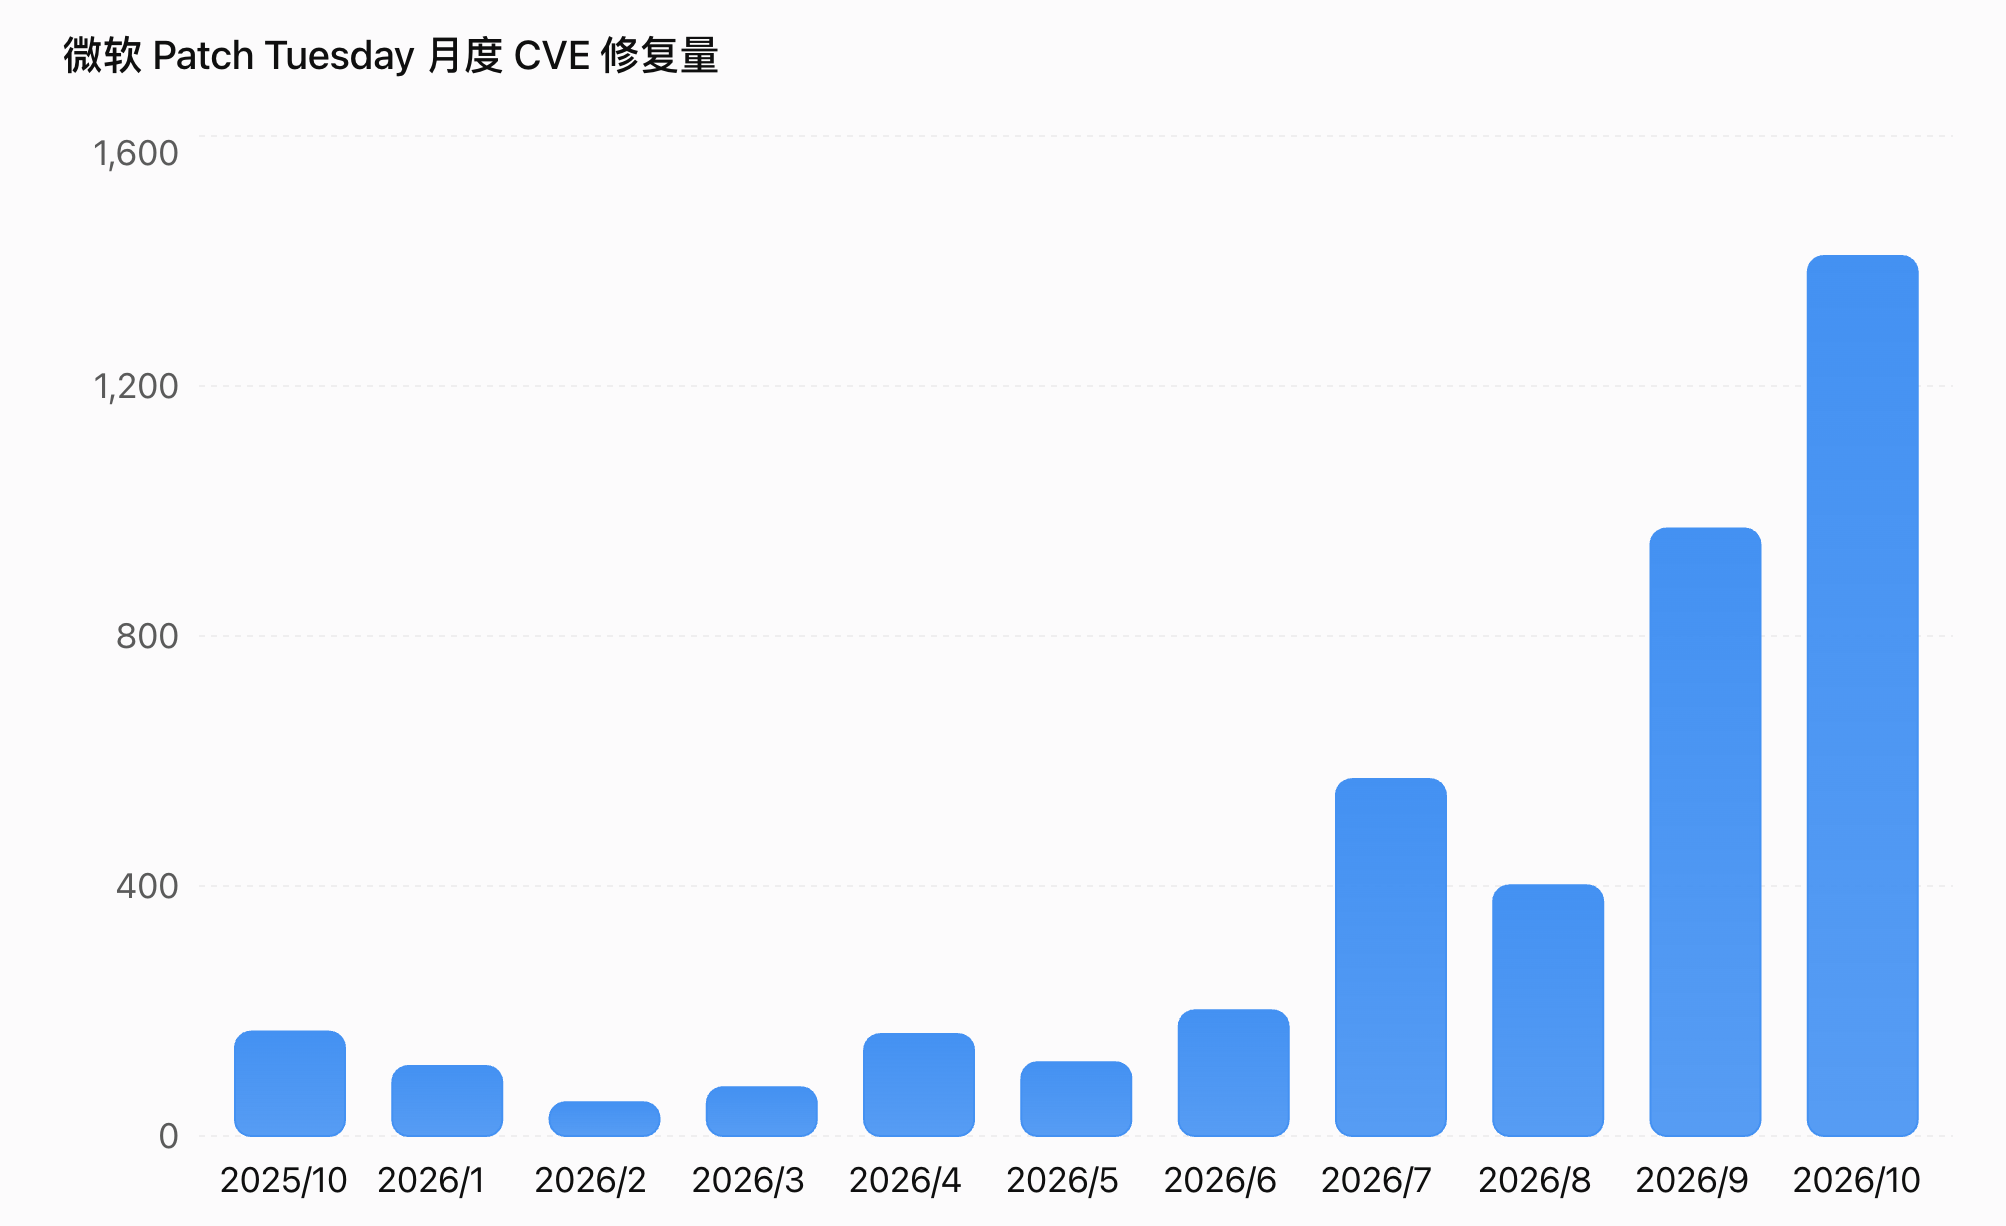
如此庞大的补丁数量已经超出许多IT团队现有的处理能力。然而,随着攻击者越来越多地利用AI发现的漏洞发起攻击,企业和机构必须想办法更快处理漏洞。
eBPF迎来翻转信号,新增补丁数大于漏洞数
Torvalds的最新表态则释放出一个积极信号:这轮漏洞修复压力或许正在逐步缓解。
他在更新公告中写道:“这一次,至少在BPF领域,Alexei表示,目前收到的修复补丁已经超过了新增漏洞报告的数量。如果情况属实,那无疑是个好消息。”
Alexei Starovoitov是eBPF项目的共同创建者,也是该项目的主要开发者。eBPF能让程序在Linux内核中以沙箱隔离的方式运行。
Torvalds随后补充道:“我认为,其他大多数领域还没有达到这一阶段,但至少这是一个信号,表明我们可能已经开始看到形势出现转变。先别急着乐观,不过也可以抱有一丝期待,或许在不太遥远的将来,这一局面就会出现。”
如果Torvalds的判断准确,这无疑是个好消息。
Linux内核拥有超过4000万行代码,是全球规模最大的几个软件项目之一。如果AI很快不再从eBPF以外的内核部分发现漏洞,那么开发人员和用户面对的修复补丁数量,或许已经见顶。
参考资料:https://www.theregister.com/security/2026/11/09/linus-torvalds-sees-signs-ai-prompted-patch-flood-has-peaked/5308345
声明:本文来自安全内参,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
