数据安全技术研发中心
摘要:2026年11月6日,新加坡网络安全局(Cyber Security Agency of Singapore,CSA)、政府科技局(Government Technology Agency of Singapore,GovTech)和资讯通信媒体发展局(Infocomm Media Development Authority,IMDA)联合发布《安全使用个人AI智能体:消费者须知》(Using Personal AI Agents Safely and Securely: What Consumers Should Know,以下简称《须知》),针对个人人工智能智能体在连接电子邮箱、日历、通讯软件及其他网络账户过程中可能产生的隐私泄露、权限滥用和网络攻击风险,提出五项安全使用建议。此次发布旨在帮助消费者认识个人AI智能体在获取账户权限、处理个人信息及自主执行任务过程中可能产生的安全与隐私风险,并为其安全、审慎地使用相关产品提供具体参考。
PART 01
提出背景
随着生成式人工智能从内容生成和对话交互向自主任务执行演进,AI智能体的应用形态及其安全风险也在发生变化。与传统聊天机器人主要依据用户指令生成信息不同,个人AI智能体能够通过任务规划、工具调用和外部系统交互,连接邮箱、日历、社交媒体及其他第三方应用,代表用户完成信息处理、文件操作、消费交易和服务预订等任务。这种技术能力的拓展,使人工智能的影响由信息生成进一步延伸至外部数字环境的实际操作。
智能体在提高任务执行效率的同时,也可能因权限配置不当、系统漏洞或恶意指令干扰,产生未经授权的信息访问、数据泄露、文件删除乃至非预期交易等后果。特别是部分智能体能够在后台持续运行,其操作过程并不总是处于用户的实时监督之下,因而对权限管理、行为控制和异常处置提出了更高要求。此前,新加坡就已逐步开展人工智能系统安全治理工作,具体如下表所示:
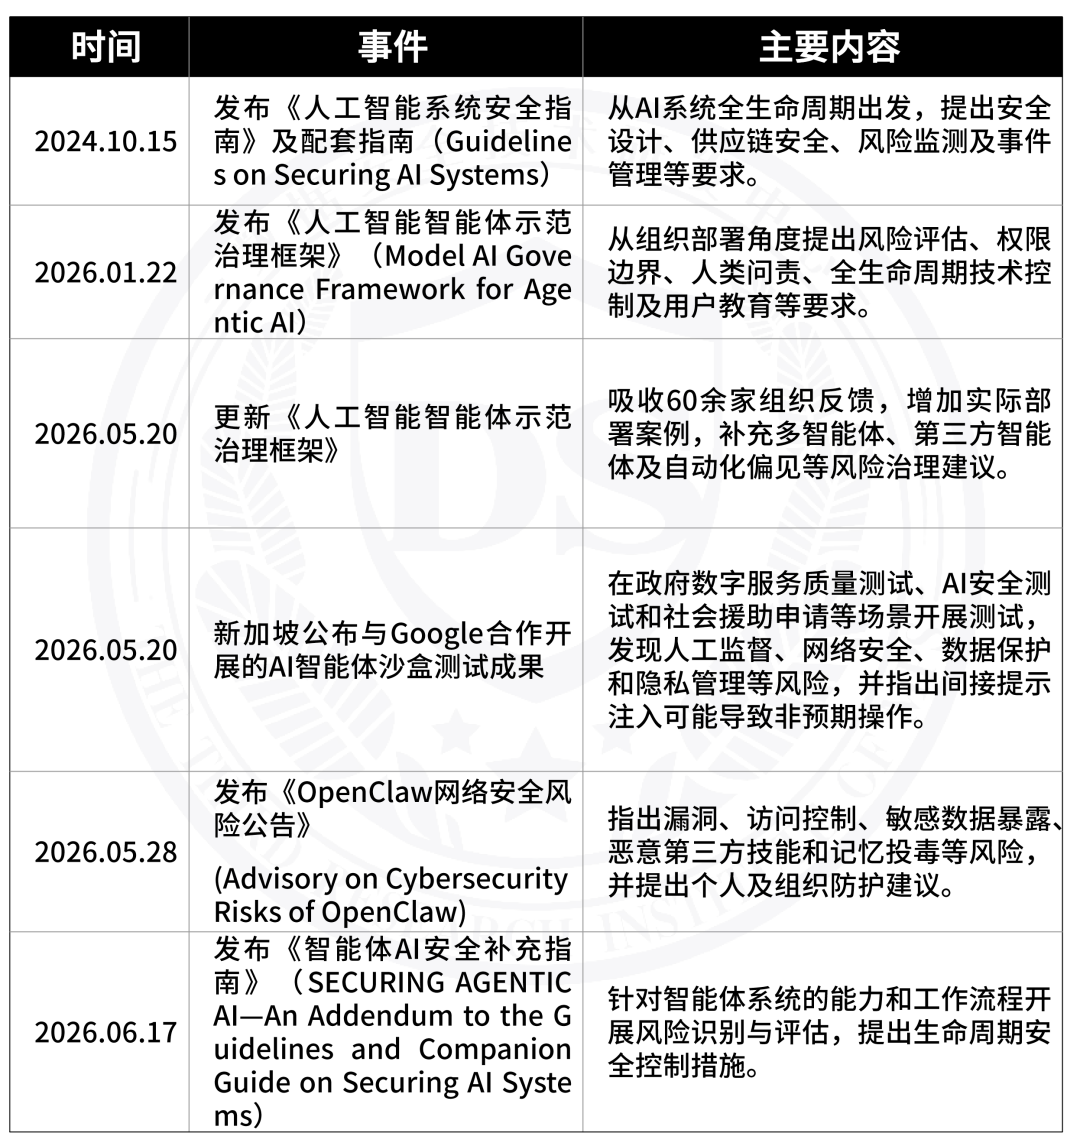
2024年10月15日,新加坡网络安全局发布《人工智能系统安全指南》(Guidelines on Securing AI Systems)及配套指南,从系统规划设计、开发、部署、运行维护到生命周期结束等环节提出安全管理要求,强调通过全生命周期风险识别和技术控制保障AI系统安全。
在此基础上,2026年1月22日,新加坡资讯通信媒体发展局发布《人工智能智能体示范治理框架》(Model AI Governance Framework for Agentic AI),将治理重点进一步延伸至具有自主规划和执行能力的智能体系统,提出事前风险评估、智能体权限边界设定、人类问责机制、全生命周期技术控制以及终端用户透明度和培训等要求。
2026年5月20日,该框架进一步更新,吸收实际部署经验,补充多智能体系统、第三方智能体及自动化偏见等风险的治理建议,并通过具体案例说明权限分级、人工审批和持续监测等措施的适用方式。上述政策逐步确立了以风险评估为基础、以权限约束和人为监督为重点的智能体治理思路。
围绕智能体实际应用中的安全问题,新加坡网络安全局还通过专项公告和技术测试进一步识别风险。2026年5月20日,新加坡网络安全局公布与Google合作开展的AI智能体沙盒测试成果。该项目围绕政府数字服务质量测试、AI安全测试和社会援助申请等场景开展探索,在验证智能体应用潜力的同时,也揭示了人工监督、系统控制、网络安全以及数据保护和隐私管理等方面的问题。测试特别指出,间接提示注入可能诱导智能体执行非预期操作,甚至造成远程代码执行风险。
2026年5月28日,新加坡网络安全局又发布《OpenClaw网络安全风险公告》(Advisory on Cybersecurity Risks of OpenClaw),针对未修补漏洞、访问控制薄弱、敏感数据暴露、恶意第三方技能及记忆投毒等风险,提出限制访问权限、审慎安装第三方扩展和对高风险操作设置人工审批等防护建议。
随后,2026年6月17日,该局发布《智能体AI安全补充指南》(SECURING AGENTIC AI—An Addendum to the Guidelines and Companion Guide on Securing AI Systems),进一步针对智能体系统的运行特点提出风险识别、评估及生命周期安全控制措施。
这一系列政策与实践表明,新加坡对AI智能体的安全治理已由一般性的人工智能系统安全要求,逐步深入至智能体自主行为、工具调用及外部交互过程中的具体风险控制。申言之,个人AI智能体的安全使用不仅涉及账户权限和信息保护,还涉及用户对智能体行为的监督责任以及人机交互过程中的身份透明度。对于普通消费者而言,如何合理配置智能体的账户访问权限、避免敏感信息被不当收集或使用、确保重要操作符合本人意愿,以及在发生异常行为后及时采取补救措施,已成为个人AI智能体普及过程中亟待回应的安全问题。
PART 02
主要内容
《须知》以个人AI智能体的实际使用过程为主线,将安全使用要求归纳为五个方面,分别涉及访问权限、重要操作控制、个人信息管理、恶意攻击防范及第三方权益保护。
01
限制智能体访问范围,控制敏感账户信息暴露
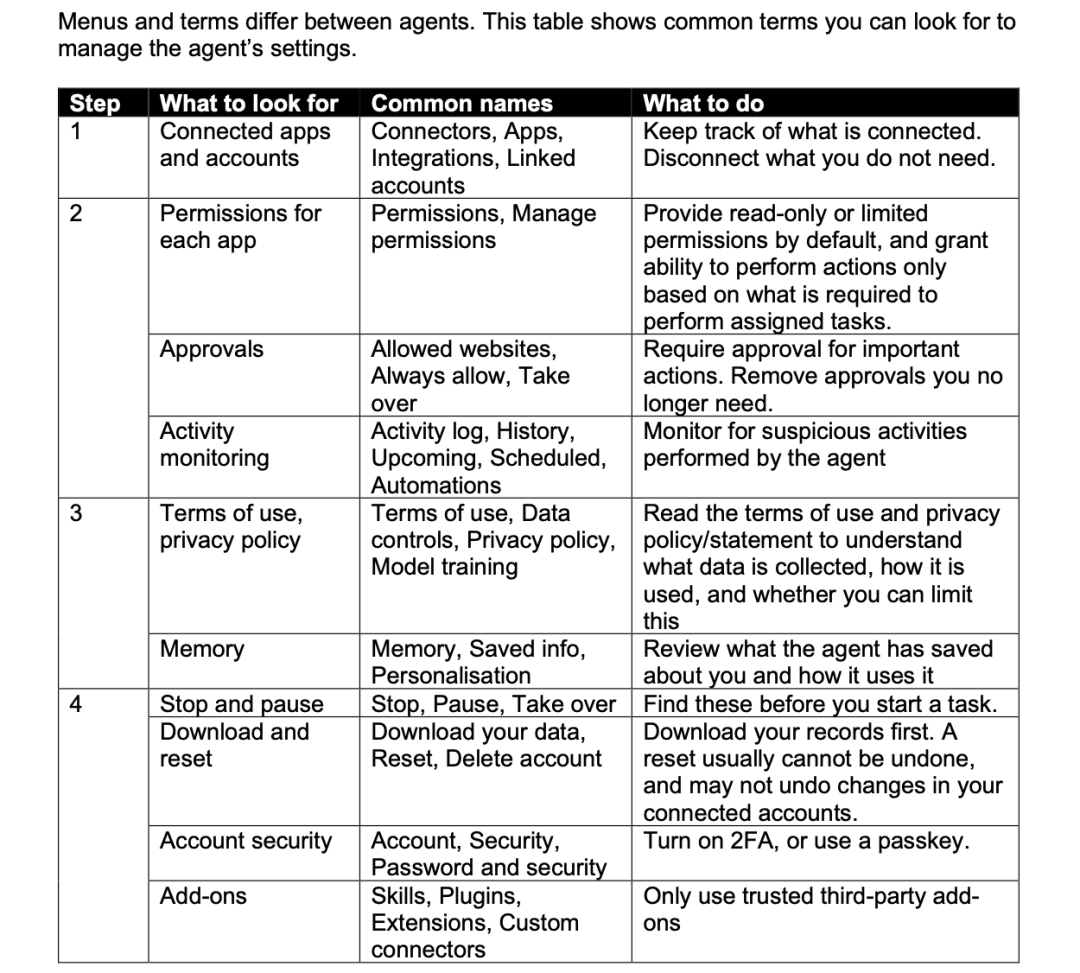
《须知》指出,应当按照实际任务需要限制个人AI智能体能够访问的应用程序和账户,避免向其开放不必要的信息权限。个人AI智能体在连接电子邮箱、日历、联系人、即时通信软件及文件系统后,可能获取、处理和传播其中的信息,涉及的不仅是用户本人数据,还可能包括家庭成员、同事及其他联系人的个人信息。为此,《须知》建议用户仅连接完成特定任务所必需的应用程序,并尽可能将访问范围限制在特定文件夹或信息类别内。初次使用时,可以优先选择次要邮箱等低敏感度账户,以逐步了解智能体的运行方式。
对于银行、政府和医疗等敏感账户,《须知》建议避免向智能体开放访问权限,并明确提示用户不得向智能体透露用户名、密码、支付密码、一次性验证码(OTP)等身份认证信息。针对使用新加坡国家数字身份认证系统Singpass的服务,《须知》建议优先采用通行密钥(Passkey)认证,由用户本人完成身份验证,不应随意批准非预期的认证请求。
此外,《须知》还提示,用户应避免在存储敏感数据的设备上安装个人AI智能体,并尽可能将其访问权限限定于特定文件夹或信息范围。对于可能接收一次性验证码(OTP)及其他身份认证信息的邮箱,建议考虑设置无法被智能体访问的独立邮箱账户,以降低关联账户认证信息泄露的风险。同时,用户应避免向智能体提供信用卡信息,并记录已经授予智能体的全部访问权限,以便后续审查和撤销。
02
保留重要操作控制权,建立人工授权机制
与传统聊天机器人不同,个人AI智能体能够根据获得的权限发送邮件、购买商品、删除文件或者发布公开信息。此类操作一旦执行,可能产生难以逆转的现实影响。具体而言,《须知》建议用户在条件允许时优先赋予智能体有限权限或只读权限,并要求其在实施具有重大影响的操作前征得用户同意,包括发送信息、删除或共享文件以及发布公开内容等。对于相关授权方式,《须知》建议优先选择单次授权(Allow once),而非持续授权(Always allow),以避免智能体在后续任务中不经重复确认便执行类似操作。
此外,《须知》指出应当通过应用程序本身的权限设置管理智能体行为,而不能仅依赖对话中的自然语言指令限制其操作。原因在于,智能体未必能够持续、稳定地遵循用户在对话中提出的权限限制要求。用户还应定期检查其已获得的权限、认证凭据和活动记录,及时撤销不再需要的授权。
对于涉及资金支付等高风险交易的操作,用户应在批准前仔细核对交易内容及相关信息,避免因对智能体的过度信任而产生不必要的财产损失。此外,智能体即使在执行常规或相似任务时,也可能出现行为不一致的情况。因此,用户应定期查看其活动历史,核实实际执行行为是否符合预期,并及时撤销不再需要的权限和认证凭据。
03
明确个人信息处理风险,加强数据使用与存储管理
针对个人AI智能体在运行过程中形成的数据积累和持续记忆问题,《须知》建议用户了解个人信息的收集、处理、存储及共享情况。由于用户主动提供的信息以及智能体从关联账户获取的数据,可能由智能体服务提供者及其合作企业处理和存储。因此,用户应当了解智能体收集了哪些信息、信息将向哪些主体共享、保存期限为何,以及断开账户连接或者停止使用服务后,相关数据将如何处理。
对于个人信息的后续利用,《须知》指出应关注聊天记录和关联账户数据是否被用于模型训练或个性化广告,并根据实际情况调整相关设置。同时,部分个人AI智能体具有持续记忆功能,能够根据用户的文件及交互记录形成用户及其联系人的个人画像。对此,《须知》建议用户定期检查智能体保存的信息,并删除其中不准确、不熟悉或者不希望继续保存和使用的内容。
04
防范恶意主体攻击,建立智能体异常行为处置机制
《须知》将智能体面临的网络攻击风险作为重点内容,特别警示攻击者可能不再直接欺骗用户,而是通过操纵智能体间接实现攻击目的。其中,《须知》特别提示,攻击者可能将恶意指令隐藏于网页、电子邮件、日历邀请、即时消息、文档或图像之中。当智能体读取相关内容时,可能受到恶意指令诱导,执行用户未曾要求的操作,例如购买商品、转移资金或泄露个人信息。此类通过外部内容操纵智能体行为的攻击方式,可结合间接提示注入风险加以理解。
针对上述风险,《须知》提出多项防范措施,包括在智能体浏览网页时进行必要监督,避免其在浏览过程中登录重要账户;限制能够向智能体发送指令的主体;采用强密码或通行密钥等安全认证方式;仅从官方渠道下载智能体,并谨慎使用第三方插件和扩展程序。
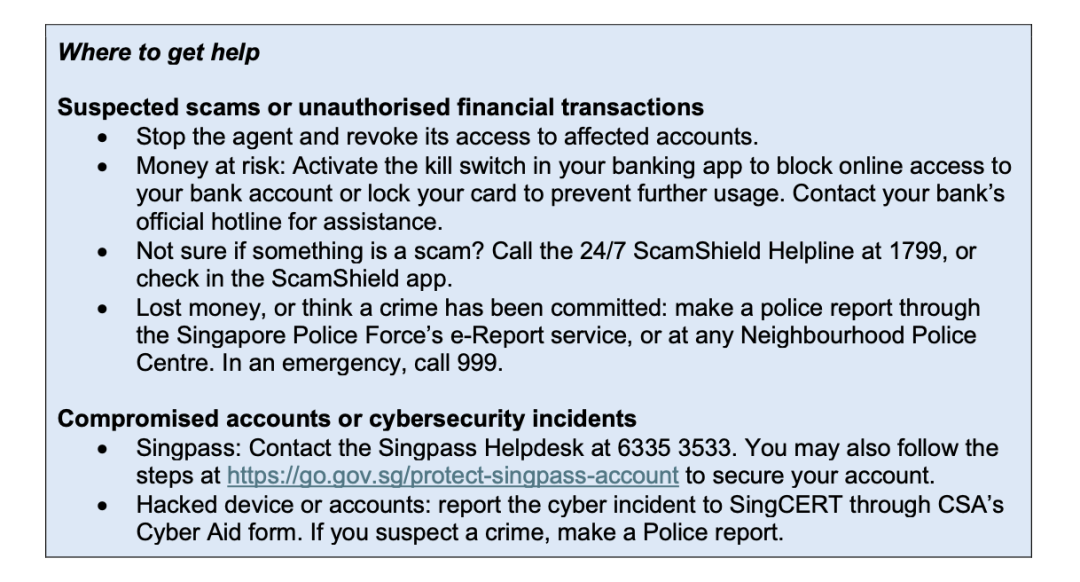
此外,《须知》还对智能体发生异常行为后的处置措施作出具体提示。用户发现智能体行为异常或者怀疑个人信息遭到泄露时,应立即停止其当前任务;对于云端运行的智能体,可通过应用程序设置暂停或禁用,对于在本地设备运行的智能体,必要时应关闭相关设备。同时,应在智能体应用程序及受影响账户本身断开相关连接,修改受影响账户密码并退出所有登录会话。
在风险排查方面,用户应重点检查是否存在未经授权的信息发送、资金支付、文件删除、账户设置变更、邮件转发规则修改、新增设备或收款人,以及恢复邮箱和电话号码被更改等异常情况。随后,应删除无法识别的记忆内容、第三方插件、已保存的登录信息和异常任务,撤销相关密码、API密钥等访问凭据;必要时使用服务提供者提供的重置或卸载功能。需要注意的是,在清理相关数据之前,应当保存智能体活动记录,以便后续调查和追溯。若智能体可能已被他人控制并用于发送恶意信息,还应及时通知可能受到影响的人员,并向有关部门报告。
05
关注第三方权益,保护第三方信息及交互透明度
除用户自身的信息安全外,《须知》还将智能体使用对其他个人和组织产生的影响纳入治理范围。个人AI智能体在读取邮件、聊天记录和文件时,可能接触家庭成员、朋友及同事的个人信息。用户在授权智能体处理相关内容时,应当考虑其他信息主体的隐私权益,避免不必要地共享他人的敏感信息,并定期检查智能体保存的第三方信息,删除不再需要的内容。
与此同时,《须知》建议用户在通过智能体发送电子邮件或其他信息时,适当标明相关内容由AI智能体发送,使接收方能够了解实际交互主体及其技术属性。此外,用户不得要求智能体绕过其他网站、系统或者应用程序设置的技术控制和访问限制,例如付费墙或登录验证机制。
PART 03
总结
《安全使用个人AI智能体:消费者须知》(Using Personal AI Agents Safely and Securely: What Consumers Should Know)体现出新加坡在智能体安全治理方面逐步向个人应用场景延伸。通过聚焦自主操作引发的权限管理、数据保护、恶意攻击及第三方权益等风险,进而提出了针对性的防范措施。随着AI智能体应用范围和自主程度不断提升,如何在促进技术应用的同时保障用户权益、明确安全责任,仍将是智能体治理的重要议题。
撰稿|合规部
责编|卢蔷
声明:本文来自三所数据安全,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
