漏洞概述 | |||
漏洞名称 | 7-Zip LZX 解码器堆越界写入漏洞 | ||
漏洞编号 | QVD-2026-106639,CVE-2026-125742 | ||
公开时间 | 2026-11-10 | 影响量级 | 十万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 7.8 |
威胁类型 | 代码执行 | 利用可能性 | 高 |
POC状态 | 未公开 | 在野利用状态 | 未发现 |
EXP状态 | 未公开 | 技术细节状态 | 已公开 |
危害描述:攻击者可构造特制多卷 CAB 归档,诱导用户解压,从而触发内存破坏并实现任意代码执行。 | |||
01
漏洞详情
>>>>
影响组件
7-Zip 是一款开源文件归档工具,支持 7z、ZIP、TAR、CAB、RAR 等多种压缩格式,提供高压缩比、分卷压缩、加密、校验和命令行批处理能力。它广泛用于 Windows、Linux 和 macOS 平台的文件打包、软件分发、日志归档、安装包解包与日常数据交换,也常被第三方软件、安装程序和自动化脚本静默集成。其 CAB 处理能力面向 Microsoft Cabinet 格式,可解析单卷或多卷 Cabinet 存档并调用对应解码器还原数据。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复7-Zip LZX 解码器堆越界写入漏洞(CVE-2026-125742),该漏洞源于多卷 CAB 归档处理中 LZX 窗口大小变更时,解码器未正确重置位置计数器_pos。当续卷声明更小窗口时,旧缓冲区被释放并分配新的小缓冲区,但_pos 保留了大窗口时期的过期值,导致后续边界检查(基于无符号减法)失效,解码器向远超缓冲区边界的位置写入数据(可达约1.3 MB越界)。攻击者可构造特制多卷 CAB 归档,诱导用户解压,从而触发内存破坏并实现任意代码执行。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
1.解压特制的多卷 CAB 归档,且后续卷声明的 LZX 窗口大小小于前序卷;
2.解码器保持历史状态(keepHistory=true)且_pos 未在窗口边界正确重置。
02
影响范围
>>>>
影响版本
7-Zip < 26.06
>>>>
其他受影响组件
无
03
复现情况
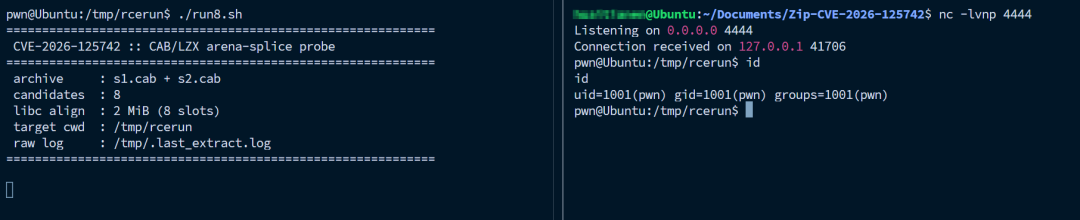
目前,奇安信CERT已成功复现7-Zip LZX 解码器堆越界写入漏洞(CVE-2026-125742),截图如下:
04
处置建议
>>>>
安全更新
官方已发布安全补丁,请及时更新至最新版本:
7-Zip >= 26.06
Windows:通过官方下载页、winget 或 Chocolatey 更新;
Linux/macOS:使用发行版包管理器或官方构建,确认版本为26.06及以上(7z i 或 7zz i 检查)。
修复提交(d3296e39e1f1f92c7b41c0c3848e65640428d42d)在窗口重新分配时正确重置_pos 与相关状态。
下载地址:
https://github.com/ip7z/7zip/releases/tag/26.06
临时缓解措施:
1.在升级前,避免解压来源不明的多卷 CAB 归档。
2.使用沙箱或隔离环境处理不可信压缩文件。
05
参考资料
[1]https://github.com/ip7z/7zip/commit/d3296e39e1f1f92c7b41c0c3848e65640428d42d
[2]https://potion-brew.pages.dev/posts/7zip-cab-lzx-window-desync-rce/
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
