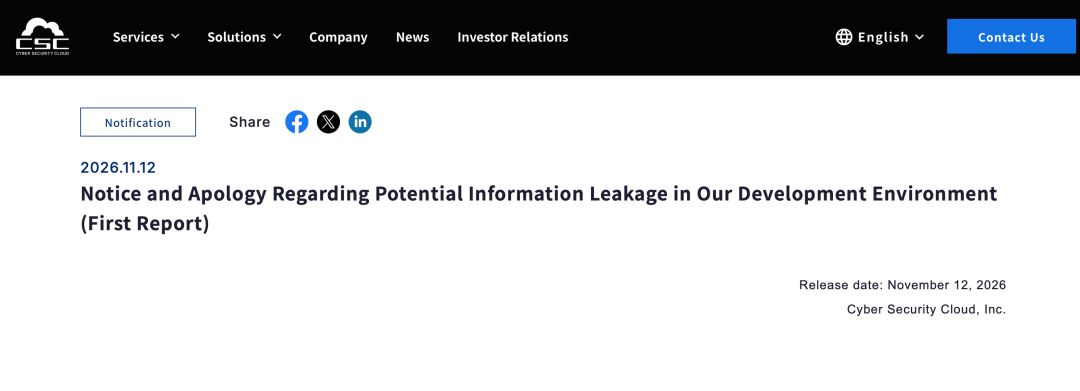
2026年11月12日,日本上市网络安全企业Cyber Security Cloud(株式会社サイバーセキュリティクラウド,东京证券交易所代码:4493)发布公告,披露其软件开发环境遭遇疑似第三方非法访问,部分客户信息可能面临泄露风险。
根据官方公告,公司此前收到外部机构通报,发现一名员工使用的GitHub 认证凭据泄露。随后,公司通过访问日志调查,于11月5日确认相关GitHub 管理区域存在疑似利用该凭据进行的非法访问记录。
可能受到影响的信息包括部分客户的企业名称、个人姓名、电子邮箱,以及服务使用过程中产生的通信相关信息。目前,实际泄露范围及受影响客户数量仍在调查中。
事件发生后,公司已撤销泄露的认证凭据,调整相关访问权限,隔离涉及的开发终端,并联合外部专业机构开展数字取证调查,同时向日本个人信息保护委员会等监管机构报告。
Cyber Security Cloud表示,目前尚未发现此次事件导致其安全服务遭受非法访问、异常操作或二次损害,旗下产品及服务仍正常运行。
Cyber Security Cloud(株式会社サイバーセキュリティクラウド,简称 CSC)是一家日本上市网络安全企业,总部位于东京,成立于2010年,2020年在东京证券交易所上市,股票代码4493。公司主要聚焦 Web 应用与云环境安全,核心业务包括云端 WAF(Web Application Firewall)、网络攻击监测与防护,以及面向 AWS 等云平台的安全管理服务。旗下主要产品包括攻撃遮断くん(Shadankun)、WafCharm 和 AWS WAF Managed Rules,主要面向企业网站、Web 应用及云基础设施提供安全防护。
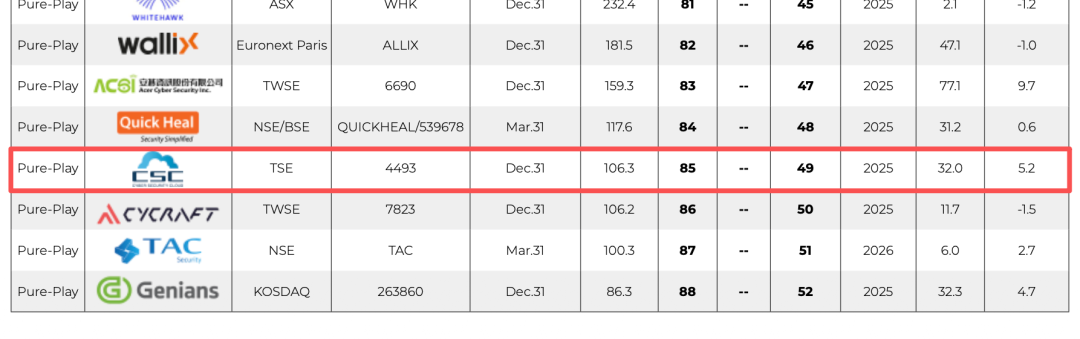
根据 THE Cybersecurity Observatory Institute 2026 年发布的调研数据显示,Cyber Security Cloud 在全球网络安全上市公司中综合排名第 85 名,纯网络安全厂商中排名第 49 名。
事件披露后,Cyber Security Cloud 股价迅速下挫。11月12日,公司股价收于2,185日元,较前一交易日下跌465日元,跌幅达17.55%,当日成交量约271万股。日本财经媒体MINKABU 指出,公司于当日下午1时披露事件后,股价跌幅明显扩大,市场对客户信息可能泄露的担忧引发抛售。公司表示,此次事件对经营业绩的具体影响仍在评估中。
原文链接:
https://www.cscloud.co.jp/news/info/20261112-2/
声明:本文来自安全喵喵站,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
