漏洞概述 | |||
漏洞名称 | Apache HTTP/2 远程代码执行漏洞 | ||
漏洞编号 | QVD-2026-108595,CVE-2026-119618 | ||
公开时间 | 2026-11-11 | 影响量级 | 百万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 9.8 |
威胁类型 | 代码执行 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 未公开 | 技术细节状态 | 已公开 |
危害描述:远程未授权攻击者可触发mod_http2工作线程与连接线程对同一无锁APR allocator的并发访问,造成堆内存破坏,导致进程崩溃、拒绝服务,并可能进一步以httpd进程权限执行任意代码。 | |||
01
漏洞详情
>>>>
影响组件
Apache HTTP Server(httpd)是全球广泛使用的开源Web服务器。mod_http2是httpd的HTTP/2协议实现模块,支持在单个连接上多路复用多个并发请求,并使用工作线程处理请求。该模块被广泛应用于Web站点、反向代理、API网关、CDN回源等场景。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复Apache HTTP/2 远程代码执行漏洞(CVE-2026-119618),该漏洞源于mod_http2在assign_headers()函数中,将合成的Content-Length: 0写入了连接线程(c1)所属的共享请求头表req->headers,而不是工作线程(c2)私有的r->headers_in。当请求头表恰好达到容量上限时,该写入会触发apr_palloc(),在未加锁的APR分配器上与连接线程并发分配/释放内存,造成堆内存破坏。攻击者可通过发送特制HTTP/2请求触发该竞争,导致httpd子进程崩溃、拒绝服务,并可能进一步以httpd进程权限执行任意代码。目前该漏洞PoC和技术细节已公开,鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
目标启用HTTP/2(h2/h2c)并可被网络访问;无需认证;需并发HTTP/2流及特定请求头布局触发分配器竞争。
02
影响范围
>>>>
影响版本
2.4.55 <= Apache httpd < 2.4.71
2.0.8 <= 独立版 mod_h2 < 2.0.42
>>>>
其他受影响组件
无
03
复现情况
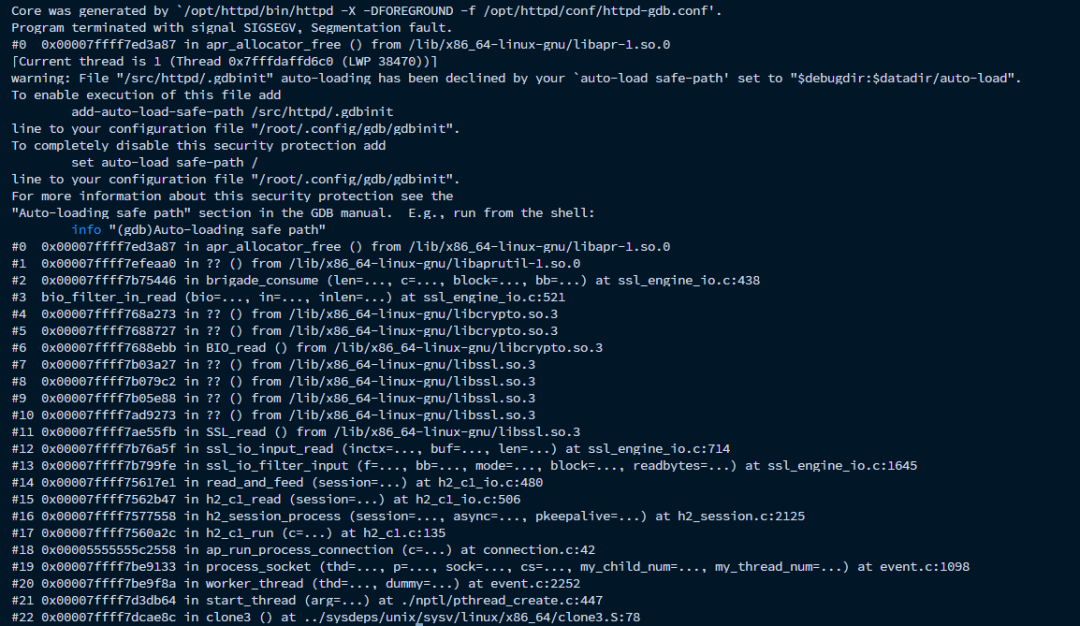
目前,奇安信CERT已成功复现Apache HTTP/2 远程代码执行漏洞(CVE-2026-119618),截图如下:
04
处置建议
>>>>
安全更新
Apache官方已发布安全版本,建议尽快升级:
Apache HTTP Server >= 2.4.71
独立mod_h2升级至 2.0.43或更高版本;mod_h2仓库已于2026年6月归档,建议迁移至httpd内置mod_http2。
官方下载地址:
https://httpd.apache.org/download.cgi
临时缓解措施:
如无法立即升级,可将HTTP/2临时关闭,仅保留HTTP/1.1;
或禁用mod_http2模块并重启httpd。需要注意:
仅限制H2MaxWorkers、连接数或请求头大小不能消除该竞争;
h2c(明文HTTP/2)同样受影响,不能只关闭TLS h2;
关闭HTTP/2会影响性能和多路复用能力,应作为临时措施,并尽快安排升级。
05
参考资料
[1]https://httpd.apache.org/security/vulnerabilities_24.html
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
