"Patch or die(补漏洞,或者死)",这封信由 a16z 合伙人 Joel de la Garza、Zane Lackey 和 Infra 团队在 10 月的一系列安全事件后,紧急发给所有被投企业管理层,是在漏洞攻防节奏突然加快时敲响的一记警钟。
两位作者说,前段时间的一系列安全攻击事件已经让变化变得无法忽视:新漏洞涌现,发现到利用的时间在缩短,AI agent 又开始大规模进入企业。它们既可能帮攻击者自动化攻击,也可能拿着内部权限替员工行动。
安全团队熟悉的是挡住外部入侵,可现在,风险也可能从企业自己放进系统的 agent 开始。《Patch or Die》把这个变化浓缩成一句话:
“Every AI agent is an insider threat.” (每一个 AI agent,都应被视为潜在的内部威胁来管理。)
这不是说 agent 天生恶意,而是提醒企业:一个能读文件、调工具、调用 API、代表员工执行操作的软件,也必须像内部身份一样被看见、被约束、被追责。
《Patch or Die》给企业的五个警告
文章核心提出了五项建议,表面上是安全动作,实际是在要求管理层重新安排公司的优先级。
- 把安全预算加上去。文章称,企业平均约将 10% 的技术支出用于安全,并建议考虑翻倍。重点不是所有公司都照着数字加预算,而是承认漏洞修复、人手和自动化能力都可能需要大幅增加,不能再默认安全只能分到剩余资源。
- 漏洞没修完,就重新考虑发布计划。a16z 建议对新功能和产品发布采取“零容忍”态度:重新审视上线节奏,必要时延后,先确保已知漏洞完成修补。安全不该永远给发版让路,特别是新功能会扩大系统暴露面的时候。
- 关掉被遗忘的旧环境。实验室、测试环境、无人维护的 CI/CD 流水线,可能仍然连着真实资产和权限,却早已不在团队日常视野里。文章的判断很干脆:如果它不再支撑业务,就先关掉。
- 别让“接受风险”变成永久延期。风险接受原本是为了让业务在知情的情况下继续推进,但流程可能逐渐变成“签过字,就不用再修”。a16z 主张结束这种惯性,把遗留的安全问题重新拉回必须处理的事项。
- 用自动化跟上机器速度。“Scale up agents, not people”并不是让企业裁掉安全团队,而是要求团队把检测和响应中能自动化的部分尽可能自动化。攻击活动已经提速,防守不能只靠增加人工排队处理。
把五条放在一起看,核心不是“再买几套安全工具”,而是安全要进入预算、发布、运维和管理决策。漏洞修复不再只是后台的一张工单,而会影响产品什么时候上线、哪些系统应该继续运行,以及谁对风险负责。
为什么说网络安全正在重返 1990 年代
不到一个月后,a16z 合伙人 Zane Lackey 又发表了《The Dream of the 1990s Is Alive Again in Cybersecurity》。这篇文章先把读者带回 1998 年:
当时,黑客组织 L0pht 的成员在美国参议院听证会上说,他们大约 30 分钟就能让互联网瘫痪。到了 2002 年,Apache、OpenSSH、OpenSSL、BIND 等互联网基础软件接连出现严重漏洞,安全团队常常刚处理完一个问题,又得投入下一场紧急应对。
Lackey 认为,类似的紧迫感正在回来,但推动它的技术条件变了。AI 正在显著降低漏洞发现、攻击路径分析和漏洞利用开发的时间与成本。过去需要稀缺专家投入大量时间的工作,如今变得更快,也更容易重复。
风险因此不只在刚刚公开的“零日漏洞”。安全圈有个老说法:零日漏洞最容易上头条,真正导致许多入侵的,却是已经存在很久、迟迟没有修好的问题。Lackey 把它称作“550 天”问题。现在,企业既要担心新的漏洞被迅速利用,也要面对旧漏洞还没来得及修、攻击者已经找上门的局面。
文章由此提出三个方向:
把安全测试从年度合规项目变成更持续的红队测试;
让防御不只依赖多铺几层工具,还要让检测和响应能以机器速度协同;
以及为 AI agent 重做安全架构,尤其是端点、身份权限和软件供应链。
Lackey 也把这轮变化和互联网早期的创业潮联系起来:当基础设施的形态改变,安全工具也得从根上重建。文中提到的 Hinoki Security、Neo、Keycard 和 Socket,分别对应这条新安全栈上的不同位置。
Hinoki Security:把红队测试变成更持续的工作
传统渗透测试通常靠专业人员按项目开展,周期有限,难以持续覆盖不断变化的代码和基础设施。Hinoki 的切入点,是让安全团队更频繁地做进攻性测试。
它推出的 Hinoki Offensive One(HO1)是一款面向网络攻防任务、经过专门后训练的模型,可在 Claude Code、Codex、OpenCode、VS Code、Cursor 等编程工具中使用。企业产品则试图把漏洞管理从“列出问题”往前推进:围绕漏洞检查哪些资产受到影响、判断哪些问题真正可利用、结合业务和资产背景排优先级,再协助安排修补和复测。
这条路线的价值不只是“让模型更会找漏洞”,而是缩短从发现到修复的距离。生产环境的改动仍然要服从权限、审批和维护窗口;自动化的目标,是把重复而明确的检查和修复加速,而不是绕开业务负责人。
Hinoki 的创始人兼 CEO Johnny Wang 曾在 Google 从事安全和红队工作,也联合创办过企业身份安全公司 Crosswire。他把攻防实战带进产品设计,希望让安全测试更频繁地嵌入代码与基础设施的日常变化中。
Neo:在 agent 动手之前,看见它、管住它
Agent 的风险不只是会不会生成错误答案,更在于它能访问哪些资料、调用哪些工具,以及能不能在没有人注意时执行一连串操作。Neo 想补上的,就是企业终端上的实时可见性和控制。
Neo Node 部署在员工设备上,用于发现企业正在运行的 AI agent、应用、插件、skills 和 MCP servers,并在具体操作发生前执行策略。安全团队可以选择放行、监控、阻断,或要求用户确认。MCP 可以简单理解为 AI 连接外部工具和数据的一种接口。Neo 还提供 Neoverse,用来检查 agent 相关软件、扩展和工具的安全情况。
换句话说,Neo 不只是盘点公司里“谁在用 AI”,而是试图回答“它此刻正要做什么”。这也是它选择从终端切入的原因:安全团队需要在操作发生时介入,而不是等日志汇总后才发现已经出了问题。
Neo 的三位联合创始人是 CEO Nick Warner、CPO Shlomi Salem 和 CTO Eran Shirazi。Warner 曾在 SentinelOne 担任商业和运营管理职位,参与公司从早期成长到 IPO;Salem 曾在 SentinelOne 负责威胁研究,拥有长期一线安全研究经验;Shirazi 曾联合创办并担任 EasySend CTO,也有 Unit 8200 的研发经历。
Neo 于 2026 年 7 月公开宣布获得 1 亿美元融资,由 a16z 和 Bessemer Venture Partners 支持,Craft Ventures 与 Merlin Ventures 参与其中。a16z 领投种子轮,Bessemer 领投 A 轮。
Keycard:让 agent 用自己的身份和短时权限
当 agent 代表员工访问代码仓库、云服务或公司内部系统时,企业不能只知道“某位员工登录过”,还需要知道“哪个 agent 正在替谁、为了什么任务、访问哪个资源”。Keycard 做的是这层身份与授权基础设施。
它会在 agent 请求凭证时检查身份和运行环境,并结合用户、任务、目标资源和组织策略作出判断。获准后,agent 才会拿到范围受限、短时有效的访问凭证;如果不符合策略,就不发凭证,并留下审计记录。
这与把员工的长期账号或共享 API 密钥交给 agent 不同。权限可以按具体任务发放,到期或被撤销后不再继续有效。企业也更容易追问:是谁在行动、agent 代表谁行动、它实际获得了什么权限。
Keycard 的三位共同创始人是 Ian Livingstone、Matthew Creager 和 Jared Hanson。Livingstone 与 Creager 曾在 Snyk 担任资深职务,参与平台和开发者体验建设;Hanson 曾任 Auth0 首席架构师,也是 Passport.js 的创作者。三人都做过开发者基础设施或身份系统,熟悉把认证、授权能力嵌进软件工作流的难题。
Keycard 在 2025 年公布了合计 3,800 万美元的种子轮和 A 轮融资:800 万美元种子轮由 a16z 与 boldstart 共同领投,3,000 万美元 A 轮由 Acrew Capital 领投。
Socket:在依赖进入代码库前,先判断它会做什么
AI 编程工具让开发者更容易生成代码,也更容易自动引入开源依赖。每多一个软件包,就多一段需要信任的供应链关系。只查公开漏洞编号,未必能发现一个包在安装时会不会运行脚本、连接网络,或调用 shell 和文件系统。
Socket 的做法是分析软件包及其依赖的实际行为,而不只比对已知漏洞库。它能在依赖变更进入代码评审时提供提示;Socket Firewall 则可以在开发者设备或 CI 环境安装软件包时,按组织策略告警或阻断风险包。
它还把供应链安全往后延伸:收购 Coana 后,Socket 加入了可达性分析,帮助判断某个依赖里的漏洞是否真的会被应用调用;Certified Patches 则提供针对性修复,尽量避免为了修一个问题就整体升级一串依赖。一个机制尽量挡在安装之前,另一个帮助团队更快处理已经进入系统的风险。
Socket 创始人兼 CEO Feross Aboukhadijeh 是资深开源开发者,参与创建 WebTorrent 和 StandardJS 等项目。他从开源社区和开发者工具的经验出发,看到依赖供应链在规模扩大的同时也越来越难审查。
Socket 于 2026 年 5 月宣布完成 6,000 万美元 C 轮融资,由 Thrive Capital 领投,估值达到 10 亿美元,累计融资约 1.25 亿美元。
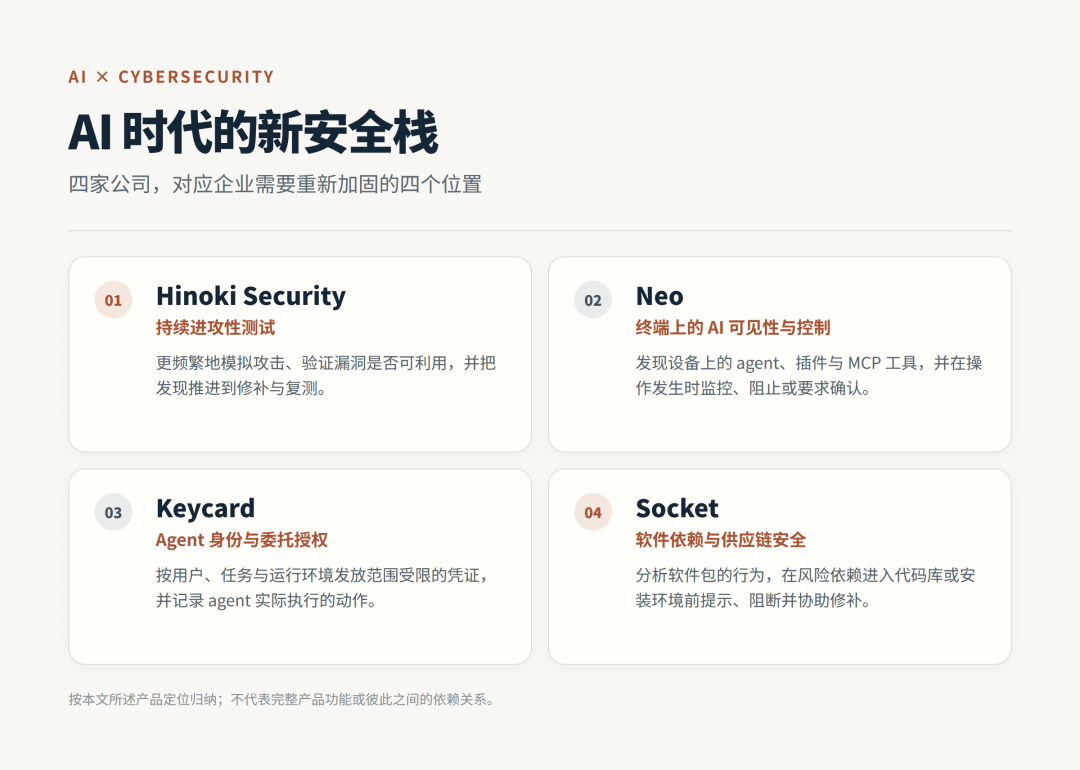
四家公司,四个不同的安全位置
把这四家公司放在一条线上看,AI 时代的安全并不是一个按钮,也不是单一类别的产品。
Hinoki 想让红队测试更频繁;Neo 想在 agent 的终端操作发生前看见并控制它;Keycard 为 agent 的身份和访问凭证划清边界;Socket 则盯住 AI 编程带来的软件依赖和供应链风险。
它们对应着企业必须回答的几件事:系统里的弱点能不能更早暴露?Agent 正在做什么?它凭什么访问某个资源?它引入的代码和工具值得信任吗?
AI 让软件能更快地写、测和操作,也让攻击者能更快寻找漏洞。企业真正需要建立的,不只是“要不要用 AI 安全工具”,而是一套能说清楚 Agent 是谁、它能做什么、它刚刚做了什么,以及必要时如何及时停下来的防线。
原文参考:
《Patch or Die》: https://www.a16z.news/p/patch-or-die
《The Dream of the 1990s Is Alive Again in Cybersecurity》:https://a16z.com/the-dream-of-the-1990s-is-alive-again-in-cybersecurity/
声明:本文来自随机小分队,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。