本文首发于《法学杂志》2026 年第 5 期【洪延青 | 全球算力访问秩序的构建:以计算中立与计算主权为中心】。从有了想法到最终发表,前前后后历时一年。感谢编辑部老师的耐心和支持!发表在正式刊物上的是浓缩精炼的版本。公众号在此和大家分享的是底稿,虽然比较“啰嗦”和“重复”,但是相对完整,供各位批评指正。
总之,算力访问秩序,显然由美国在主导,中国首当其冲会受巨大影响。构建国际秩序,为的是缓解负面冲击。但在未来,中国也是算力供给国。因此,我们应该主动以计算中立和计算主权两大原则,构建符合人类命运共同体的国际秩序,团结所有可能的第三国,对冲或者削弱由美国施加的被依赖关系的武器化。本文是一个初步的尝试。
摘要
先进算力的跨境获取,正在从芯片的物理交付延伸至计算能力的远程调用。中国企业即使不购买芯片、不将芯片运入境内,其对第三国数据中心的算力访问仍可能受到出口许可条件、客户识别、用途审查和清单风险的约束。本文以“算力访问”为分析单元,依次提出“境外数据中心准监管”“合规影响区”与“访问连接点”,解释国家规则如何经由平台合规影响能力可得性,以及拟议立法如何尝试将这种间接控制转化为独立的访问管制。针对由此产生的接入排除与连续性风险,本文主张以计算中立约束一般商业负载的国别化默认拒供,以计算主权保障关键负载的最低连续性、司法可控性、可审计性和退出能力。
两项原则并非既有国际法上的无条件算力请求权,而是面向规则建构的互补方案。通过适用范围与负载分层、计算中立、尽调纪律、拒供与断供程序、计算主权及信任保障六个模块,可将其转化为国家实施、平台履行与用户准备相衔接的最低义务体系。该体系不否定必要的安全管制,而要求访问限制具有可说明的依据、可复核的程序和可行的退出安排,并对包括规则提出方在内的所有主导性算力供给者同等适用。
关键词
算力访问;功能访问规制;合规影响区;访问连接点;计算中立;计算主权
一、导论:从芯片交易到能力访问
先进计算芯片出口限制提出了一个超出货物贸易的新问题:当芯片留在境外时,中国企业能否通过租用第三国数据中心的计算能力,获得稳定的替代供给?相关出口管制构成这一问题的制度背景[1],第三国数据中心及云端GPU集群则提供了考察跨境算力获取的具体场景[2]。在这一场景中,用户不必取得芯片所有权,芯片也未必进入中国境内。但所有权转移本就不是判断出口的必要条件,不能据此推导交易当然不受管制[3]。真正需要区分的是:底层芯片是否属于受美国《出口管理条例》(EAR)管辖的物项,以及特定远程调用是否触发独立的许可、最终用途或最终用户限制[4]。
前一问题关系到美国规则能够借助何种连接点介入,后一问题决定算力服务是否以及在何种范围内受到限制。客户识别(KYC)、远程端用户核查、模型用途审查和实体清单风险,正是连接这两个层面的制度环节[5]。
2026年1月的两项制度动向,使上述区分更具现实意义。美国商务部工业与安全局(BIS)发布《先进计算商品许可审查政策修订规则》,在特定对华及对澳门先进计算商品出口的个案审查安排中,要求提交客户识别程序、远程端用户名单等材料[6]。这一附条件个案审查安排表明,芯片出口审查可以延伸至部署后的服务关系;其适用范围仍限于相关商品、目的地和许可条件,并非对全部第三国数据中心设置的普遍义务。同月,众议院通过H.R.2683《远程访问安全法案》,拟在《出口管制改革法》(ECRA)中为“物项的远程访问”设置明确授权[7]。
本文以2026年5月17日为论述时点,并以众议院通过文本分析拟议立法方向。既有许可安排与拟议访问授权虽处于不同规范层级,却共同指向一个变化:管制关注点不再止于芯片流向何处,也开始涉及由谁持续调用芯片所承载的能力[8]。平台保留的合规审查、暂停和终止条款,为这种影响进入客户关系提供了合同渠道[9]。因此,问题既是能否取得算力,也是取得后能否持续使用,以及限制发生时能否获得说明、复核与迁移机会。
本文所称“算力访问”,是用户通过远程网络连接,对芯片、服务器集群及调度系统承载的计算能力进行持续、可计量、可调度的调用[10]。它是从基础设施即服务(IaaS)等交付关系中,抽取“计算能力是否可得”这一规范问题。数据访问关注信息的读取和流动,模型访问关注模型权重或接口的使用;二者可能与算力访问同时发生,却不能替代对计算能力供给关系的分析[11]。这种区分的重要性在于,能力可以受到限制,而不必伴随芯片移动或技术释放[12]。
相应地,既不能因为芯片未进入中国便排除出口管制的影响,也不能把每一次平台拒供都直接归因于外国政府命令。国家规则、平台风险判断与商业决定之间存在需要辨认的传导环节[13]。本文关注的正是这一中间地带:安全规则怎样转化为访问条件,平台又在何处超出了明确法律要求。最低秩序的建构,应以区分这些层次为前提,而非预先认定全部拒供均不正当。
既有域外管辖与管辖冲突研究,为分析一国规则如何影响境外行为提供了基础[14],但“算力访问”要求进一步处理三个相互关联的问题。其一,限制往往通过第三国运营者实施,必须说明国家规则与客户排除之间的中介机制,而不能停留于“长臂管辖”这一概括。其二,阻断、赔偿和不予承认执行等工具,即便能够回应法律冲突,也未必能够及时恢复正在运行的计算任务。其三,数字主权与网络中立分别提供自主控制和非歧视接入的规范资源,却尚需结合算力供给的持续性、稀缺性与可迁移性加以具体化[15]。这里的研究缺口,不在于既有理论完全未曾关注能力依赖,而在于如何将这些分散的规范资源组织为能够约束跨境算力访问限制的规则结构。
本文的中心命题是:芯片的物项管辖与算力服务的能力交付相互分离,使出口管制能够通过运营条件和平台合规形成间接的访问约束;对这一约束的回应,不能只争论管辖权有无,还须处理访问限制的理由、程序及后果。具体而言,“境外数据中心准监管”解释规则如何进入设施运营,“合规影响区”解释约束如何经平台决策向外扩散,“访问连接点”解释拟议立法如何把远程调用本身纳入授权结构。三者是相互衔接的分析概念,而非同一种法律效力的不同名称。在规范层面,计算中立旨在防止一般商业负载因身份标签而被默认排除,计算主权则要求关键负载具备承受供给中断的最低能力。两项原则既回应中国企业的问题,也须能够适用于第三国自身,并反向约束未来的中国算力供给者。
全文沿着“机制识别、授权分析、法益区分、规则转化”的路径展开。第二部分分析既有规则可能形成的事实性阻断,区分可由文本证实的合规要求与仍需个案材料验证的市场后果;第三部分考察访问连接点的拟议法定化,说明其与现有管制的衔接及边界;第四部分从第三国的设施运营、能力需求和规则协调利益出发,论证计算中立与计算主权的分工;第五部分提出六个最低义务模块及其实施路径;结语检验这一方案的普遍适用性。本文的贡献不在于提出一项不受限制的先进算力取得权,而在于把分散的访问风险转化为可辨认的义务对象,使安全治理、平台责任与用户韧性能够在同一制度框架内接受检验。
二、第三国算力访问的事实性阻断:准监管与合规传导
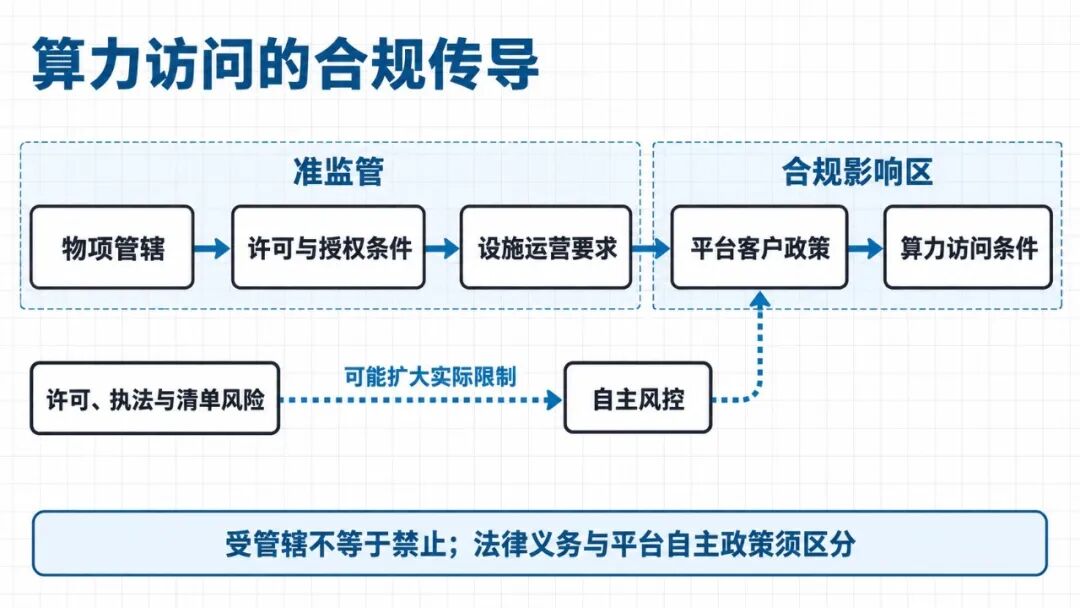
图1|物项规则经设施运营和平台政策影响访问条件,自主风控可能扩大实际限制。
第三国数据中心并不因位于美国境外,就当然脱离美国出口管制的影响。只要相关交易涉及受EAR管辖的先进计算物项,最终用途、最终用户及反规避要求便可能沿供应链传递至设施运营环节[16]。本文将不以全面服务禁令为前提、却足以降低用户实际访问能力的限制称为“事实性阻断”。这里的“阻断”包括拒绝准入,也包括足以妨碍正常使用的审查延迟、容量限制和服务不稳定,并不意味着所有中国客户都已被完全排除。其形成需要两个环节:国家以物项、许可和授权条件影响数据中心运营,形成准监管;平台再把明确义务与不确定风险转译为开户、实例分配和服务中止政策,形成合规影响区。
数据中心合格最终用户等制度提供了观察前一环节的样本[17],但后一环节是否以及如何造成个案损害,仍须结合平台决定加以判断。
(一)境外数据中心准监管:从交易条件到运营要求
“境外数据中心准监管”,是指出口管制机关不直接以设施所在地行政机关的身份管理数据中心,而是借助芯片供应、出口许可、授权资格和清单机制,对其运营设置具有持续影响的条件。它与属地监管不同,也不等于所有境外数据中心均负有同样义务。其成立须以具体规则或许可安排为依据:运营者为了取得、使用或继续获得相关受控物项,需要履行与客户、用途及访问控制有关的要求。“准”字所指向的是监管作用的间接实现方式,而非否认其中许可条件的法律约束力。分析这一机制,应分别辨认直接约束出口商的义务、经许可或合同传递给运营者的条件,以及平台自行增设的风控要求。
准监管首先以物项管辖为支点。EAR第734.3节界定受其管辖的物项范围,其中包括特定美国境内物项和美国原产物项[18];部分外国制造物项则可能因最低含量规则或外国直接产品规则而进入该范围[19]。不过,物项“受管辖”只是后续判断的起点,并不直接回答何种云服务必须取得许可。算力场景的特殊性在于,芯片被部署后仍会反复参与不同客户的任务,购买者、设施运营者与实际调用者因而可能分离。早期云计算咨询意见已经注意到计算服务与受控物项、技术交付之间的区别[20]。正是这种分离,使仅围绕一次性出货建立的识别机制不足以说明后续能力流向,并为客户持续核查、用途承诺和访问控制进入许可关系提供了制度动因。
2024年创设的数据中心合格最终用户(Data Center VEU)授权机制,是观察运营化审查的一个历史样本[21]。依当时规则,相关申请和授权要求涉及客户关系、物理与逻辑安全、身份访问管理、记录和报告,并设置后续审查安排[22]。这些条件表明,可信度审查可以从交易时点延续至设施运营,其具体义务须依相应时期的授权规则判断。2026年1月规则则在特定先进计算商品出口的个案审查路径中,要求说明客户识别程序、列明相关IaaS远程端用户,并对未经授权的访问及模型权重转移作出防范安排[23]。两项制度的共同分析价值,在于展示“物项许可—设施管理—客户访问”的连接方式;其适用目的地、主体、商品及时间范围仍须分别认定,不宜合并为一项概括性的全球云服务许可制度。
2025年5月的反规避行业指引进一步说明了合规压力如何产生。指引将IaaS提供商不能确认其服务用户并非总部位于中国的主体,列为一项需要进一步调查的红旗;该线索不因提供商位于中国和澳门之外而消失[24]。但红旗并不是独立的禁令,发现线索与认定违法之间仍存在核查和法律适用的步骤。相关政策声明还要求结合EAR中的“知情”标准判断交易[25]:在涉及模型训练及大规模杀伤性武器(WMD)或军事情报最终用途、最终用户的相应情形下,出口、再出口、境内转移或美国人的特定支持活动可能触发许可要求[26]。
声明并提示,符合实体清单列入条件的外国主体,即使未发生EAR违法,也可能面临列单风险[27]。这种风险不同于单笔服务违约:它可能影响运营者后续取得受EAR管辖物项的能力。平台因此不仅关心眼前交易是否明确被禁,也会顾虑继续服务是否危及更广泛的供应关系。
上述机制可归纳为三个特征。其一是条件性:国家通过供应和授权条件影响设施运营,而不是直接替代承载国监管。其二是持续性:只要相关许可或授权要求涵盖后续用途与用户,合规就不能在芯片交付后终结。其三是公私衔接:规则的影响常由平台通过合同、账户权限和服务政策具体落实,云服务标准合同研究为理解这一传递方式提供了依据[28]。因此,“境外数据中心准监管”描述的是数据中心可能承担的运营层合规功能,而非对其法律地位作整体判断。数据中心可以同时受承载国法律、外国物项管制以及自身合同义务约束,真正的规范困难恰在于这些要求并不总是彼此一致。
(二)合规影响区:从明确义务到预防性排除
准监管能够解释国家规则怎样进入数据中心,却不能单独解释平台为何会排除法律并未明确禁止的客户。为此,有必要引入“合规影响区”:它是平台为控制许可、执法、清单和声誉风险,将某一法域的要求转化为客户政策后形成的事实约束范围。监管外溢与网络化强制研究提供了理解这一现象的理论参照[29]。与直接讨论域外管辖不同,这一概念追问的是法律边界与商业执行边界之间的距离。某一限制可以有明确法律根据,也可以是平台对风险的扩张性理解;后者即使没有扩大外国法的正式适用范围,仍可能扩大其市场影响。因而,认定合规影响区不等于证明所有相关平台行为均可归责于外国国家,更不等于当然认定平台违法。
从激励结构看,合规影响区可能由四个因素共同推动。首先,持续服务增加了核查成本:客户控制关系、任务用途和访问权限可能变化,一次开户审查未必足以覆盖后续风险[30]。其次,服务收益与潜在后果不对称:一笔订单的收益有限,许可受阻或列单关联风险却可能影响长期供给[31]。再次,风险线索与禁止标准之间存在解释空间,平台既须识别“知情”和红旗,又难以预先确定监管机关对复杂客户关系的判断[32]。最后,跨国经营者可能倾向于采用统一政策,避免逐个法域、逐项业务配置不同流程;这可与全球企业统一合规的理论解释相互参照[33]。四者并不必然导致拒供,但在缺少明确安全边界、可靠核验渠道与纠错机制时,会提高预防性排除的吸引力。
本文据此将“默认拒绝”界定为一种待检验的平台决策模式:尚未完成与具体负载相关的风险判断,便因客户所属身份类别而预先推定不予供给,或设置难以实际完成的准入条件。它不要求平台公开宣布永久排除某国客户;标准合同保留的暂停或终止权限,也只能说明这种决定具有可能的实施渠道[34]。在具体场景中,限制可能表现为无法申请某类实例、专用集群或必要权限,也可能表现为持续补件而无明确结论。判断这些措施是否构成不当排除,须比较其与真实法律要求、资源条件和具体安全风险的关系。只有当身份标签代替个案判断,或者限制明显超出已说明的风险时,“默认拒绝”才具有本文所批评的规范含义。
现有公开材料对上述论证的支持强度并不相同。许可规则能够证明特定申请确已纳入远程端用户和相关防范要求;反规避指引能够证明监管机关已将某些客户关系作为风险线索;平台合同及相关研究能够证明运营者具有审查、暂停和终止服务的合同工具[35]。这些材料共同支持合规传导机制的存在与预防性排除的可能性,却不足以单独证明中国企业已在所有第三国市场遭遇普遍或系统性的默认拒供。要作出后一判断,还需要具体拒供通知、审查时长、实例申请结果、同类客户比较或访谈资料。本文因而将规则机制分析与市场发生率判断分开:前者构成下文的论证基础,后者属于仍须补充实证材料的问题。最低规则可以在不预断市场发生率的前提下,针对已经能够识别的传导机制建立约束。
(三)可得性降级的类型与法益差异
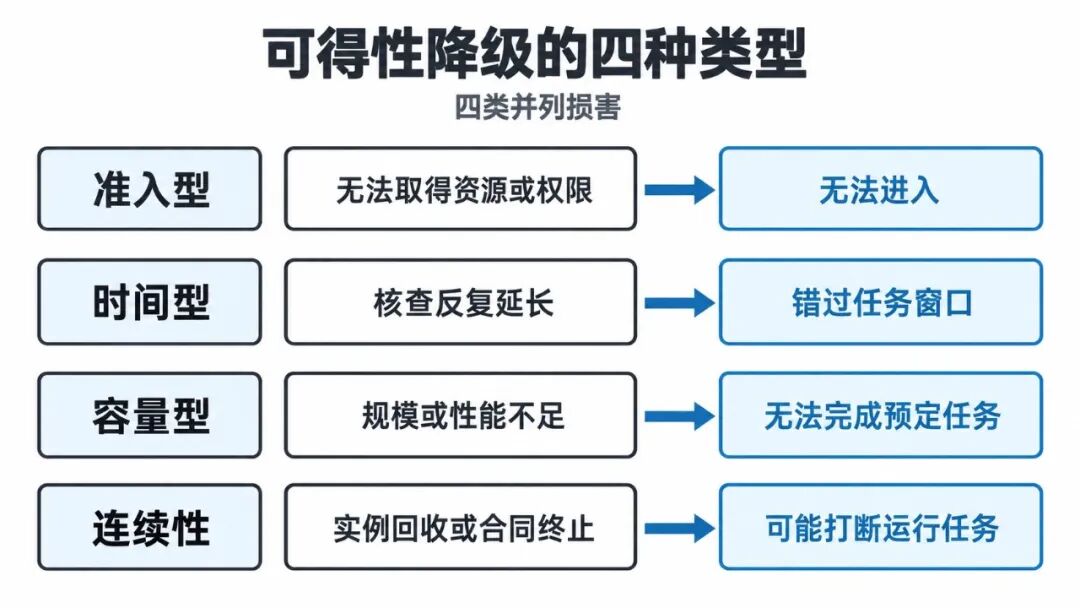
图2|准入、时间、容量和连续性损害分别影响任务进入、时机、规模与运行。
在上述机制实际作用的场景中,能力可得性的损害可分为四种类型。准入型损害发生于客户无法取得特定资源或权限;时间型损害发生于身份、控制关系和用途核查反复延长,使原本可用的算力无法在任务窗口内投入使用,相关尽调材料解释了这种成本可能产生的环节[36]。容量型损害则表现为可调用规模、性能或调度优先级不足,形式上“仍有服务”,实质上却无法完成预定任务。连续性损害发生于服务已经启动后:实例回收、账户限制或合同终止可能打断训练、妨碍检查点读取,并向其他业务关系传递影响。服务等级与业务连续性标准为分析后一风险提供了参照[37]。具体归因仍须结合限制依据、同类客户待遇及平台记录,排除资源故障、信用风险等竞争性解释。
不同负载对上述损害的承受能力并不相同。普通推荐、客服、工业质检或科研计算,在不存在具体受限用途时,其首要问题是能否按一致、可说明的条件进入市场,而不是是否必须由本国设施承载。风险分层思路可为这种任务层面的判断提供参照[38]。公共服务、关键基础设施或战略科研中的部分任务,则可能因中断后果严重、替代时间过长而需要更高保障;连续性规范为此提供了制度资源[39]。但公共机构身份或“基础模型研发”标签本身,不足以把全部任务认定为关键负载。应区分任务功能、可容忍中断时间与替代能力。由此,开放接入与关键连续性构成两种不同但可叠加的法益:前者引出计算中立,后者引出计算主权。关键负载仍有不受任意歧视的需求,一般商业负载也并非完全不需要退出保障。
(四)准监管的适用边界
准监管不能被概括为对全球算力的无边界控制。首先,本文分析的物项路径须以相关芯片或其他物项确实受EAR管辖为前提,外国制造物项是否进入该范围,应依具体规则判断,而非仅凭供应链存在美国要素推定[40]。其次,管辖、许可与禁止是三个不同问题,不能由“受EAR管辖”直接推出某类客户不得使用。再次,不同许可条件、指引与平台政策的规范效力并不相同,历史制度样本也不能替代具体时点的适用法。最后,市场依赖程度影响规则外溢的实际强度,芯片、软件栈与云基础设施的集中性研究有助于说明这一条件[41],却不能证明任何节点都无法替代。
上述限定将本文的判断收束为:在特定管制连接点和供给依赖共同存在时,平台合规可能使法律未明确全面禁止的算力访问遭受实质限制;这一风险需要回应,但其适用范围应依具体交易逐项确定。
三、访问连接点的拟议法定化:从间接约束到独立授权
事实性阻断揭示了一个不对称结构:芯片所承载的计算能力可以被间接限制,但限制未必表现为针对远程调用本身的明确禁令。既有制度能够通过许可条件、最终用途和最终用户规则介入,却仍需说明特定服务与受控行为之间的法律联系。美国关于远程访问的立法尝试,正是要在既有物项管辖基础上,为这种联系提供更一般的授权。所谓“法定化硬化”,并非此前不存在具有法律效力的访问限制,而是拟将分散于不同规则和许可安排中的控制,转化为与出口、再出口及境内转移相并列的管制类型。
(一)传统连接点与能力交付的规范错位
EAR对“出口”和“再出口”的界定,以物项运输、传输以及特定技术或源代码的释放为主要内容。第734.13节涉及从美国向境外的实际运输或传输[42],并涵盖向外国人释放特定技术或源代码的视同出口情形[43];第734.14节则规定从一个外国国家向另一外国国家的运输、传输及相关视同再出口情形[44]。这些规定并不以所有权变动为共同前提,也不穷尽EAR的全部管制路径。境内转移、最终用途、最终用户以及美国人的特定活动,均可能具有独立意义。因此,远程算力服务是否受限,不能只问芯片有没有跨境,还须识别服务过程中究竟发生了何种受控行为。
纯粹的计算能力交付仍有其独特性。用户通过账户、接口和调度系统运行任务,通常并不因此取得芯片所有权,也不必获得受控技术文件或源代码;其核心交易更接近于持续的服务使用关系[45]。BIS在2009年和2011年的云计算咨询意见中,曾就所审查事实区分计算服务与受EAR管辖物项的交付或技术释放[46]。这一思路说明,不能将所有远程计算服务直接等同于出口;但特定事实下的咨询意见也不构成对一切云服务的持续豁免。2025年有关AI模型训练的政策声明已明确以更新既有咨询意见的方式,提示特定最终用途、最终用户及支持活动可能触发管制。规范错位因而不是完全的法律真空,而是能力交付与既有管制行为之间缺少当然、统一的对应关系。
这一差异决定了访问连接点的独立意义。沿用既有规则时,管制机关需要把具体远程服务与物项转移、受限用途、用户变化或许可条件联系起来;建立独立访问授权后,外国人从物项所在地之外调用该物项,便可能成为进一步设置规则的直接对象。变化不在于法律第一次“看见”云计算,而在于说明受控行为的方式发生转移:从证明服务触发某项既有连接点,转向直接审查访问本身是否进入授权范围。它扩展了管制工具,却并不预先决定所有远程访问均须许可或均被禁止。
(二)间接访问管理的形式张力
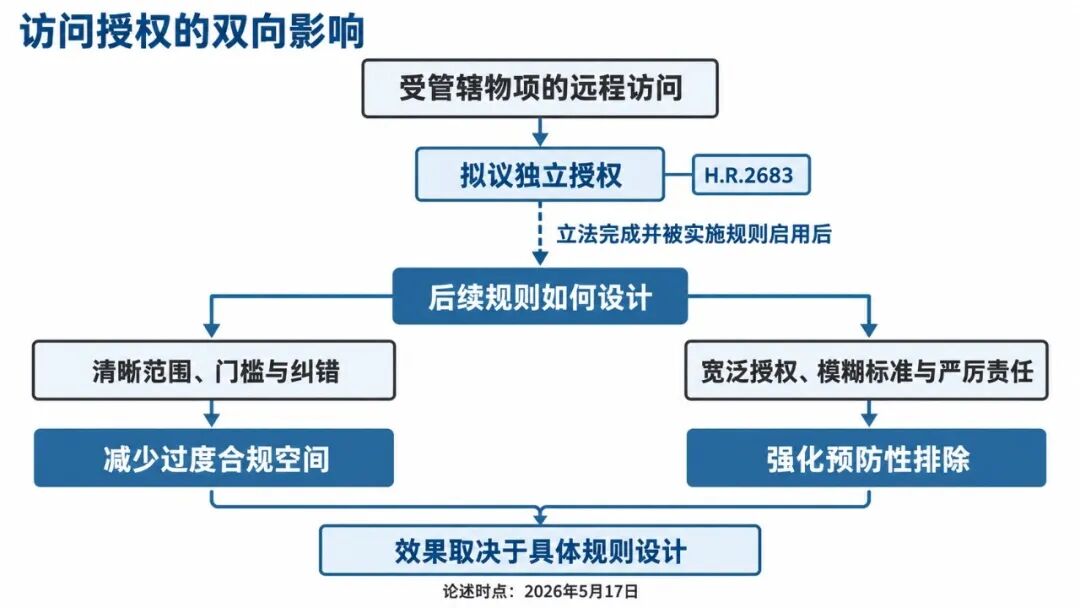
图3|拟议访问授权的影响取决于后续规则设计,可能减少过度合规,也可能强化预防性排除。
既有准监管具有影响广泛、适用分散的双重特征。出口许可或合格最终用户安排可以要求运营者实施后续控制,但这些义务仍依附于特定物项、授权和条件[47]。清单机制与反规避指引可以强化平台的风险预期,却不能仅凭一项风险线索就完成对具体违法行为的认定。当平台把不同层级的要求汇入统一客户政策时,用户看到的往往只是一个拒绝结果,难以区分它究竟来自有效禁令、许可条件,还是经营者自行扩大的风险边界。由此产生的形式张力,是限制效果的广泛性与法律依据的可辨认性并不匹配。
独立访问授权试图缓解这种不匹配,但结果具有双向可能。明确的范围、门槛和免责条件,可以缩小平台的过度合规空间;宽泛授权若与模糊标准、严厉责任相结合,则可能进一步鼓励预防性排除。因此,法定化并不天然等于规制更严,也不天然等于规制更准。真正需要检验的是:授权能否将受控物项、访问主体、危险用途和限制措施连接成可预期的规则,以及受影响者能否争辩这种连接。没有这些条件,法律形式的确定性可能只增加执行压力,而未增加访问关系的稳定性。
(三)H.R.2683的授权结构
H.R.2683《远程访问安全法案》是这一立法方向的集中表达。众议院于2026年1月12日以369票对22票通过该法案;本文考察的是这一通过文本,而非已经实施的远程访问规则[48]。法案第2节拟将“远程访问”界定为:外国人以故意、明知、鲁莽或过失的方式,通过包括互联网和云计算服务在内的网络连接,从物项物理所在地之外访问受美国管辖的物项,且商务部长认定该物项的使用可能对美国国家安全或外交政策造成严重风险。
定义同时保留刑事责任所要求的主观要件,不因新增定义而降低其证明标准[49]。该节进一步把远程访问写入ECRA的管制权限、规则制定、许可及执行结构,使其在授权层面与出口、再出口和境内转移并列[50]。这不是单纯的术语增补,而是为针对远程使用设置许可和限制提供法律入口。
本文将这一入口称为“访问连接点”。它仍以受美国管辖的物项为基础,并未脱离物项管辖而创设对全球计算服务的无限权限;新增之处,是使物项部署后的远程使用关系具有独立的授权意义。在云端算力场景中,即使客户不接收芯片或技术文件,其对特定物项的网络调用也可能进入后续规则的审查范围。该连接点由此承担三项功能:明确能力使用与出口管制的法律联系,为持续识别和控制访问提供授权,并把部分原由平台风险判断处理的问题转化为法定合规问题。至于哪些物项、主体和用途最终受限,仍取决于立法是否完成及实施规则如何规定。
(四)对第三国算力采购关系的可能影响
访问连接点一旦成法并被具体规则启用,首先可能改变平台的审查对象。运营者不再只需判断芯片交易和后续用途是否合规,还须判断每类远程调用是否触发独立访问规则。账户权限、实例分配、访问日志和客户声明因而可能成为重要的合规材料,既有行业指引与平台合同已经提供了相应的组织和技术接口[51]。其次,责任配置可能改变平台的风险取舍:若规则缺少清晰门槛、可信核验方式和合理纠错空间,经营者可能以类别化限制降低判断成本。
网络节点被用于传递国家政策的研究有助于解释这种压力的放大机制[52]。再次,第三国数据中心将同时面对承载国的运营规则与物项来源国的访问要求,客户、任务和权重流向的识别可能成为冲突集中发生的环节。上述影响均取决于后续规则的具体设计,不能把授权法案直接等同于对中国客户的一般性服务禁令。
因此,法定化可能使第三国算力采购从主要面对合同和平台风险的关系,进一步转变为需要判断独立访问许可的关系;但“可能需要许可”“未获许可”与“依法不得提供”仍是不同状态。对企业而言,关键不只是增加一项审批成本,而是合规判断可能贯穿服务全过程;对第三国而言,关键也不只是境内设备由谁所有,而是本国设施的服务对象在多大程度上由外部授权决定。由此,访问限制的可预期性与可争辩性,成为不能被物项管辖本身吸收的问题。
(五)访问授权的正当性边界
确认访问连接点具有国内法上的授权功能,并不等于完成对其跨境正当性的论证。至少还需要考察三组关系:单边权限与多边协调、安全判断与受影响利益、行政裁量与程序保障。它们既是评估后续规则的尺度,也是全球算力访问最低秩序需要回应的规范缺口。
第一,单边访问管制需要说明其与多边协调及有效性目标的关系。ECRA第4811条的政策规定将多边合作和外国可得性纳入出口管制的政策考量[53]。这些规定并非禁止一切单边措施,也不能仅因境外存在云服务,就认定受控能力具有充分替代来源。但当限制通过第三国设施影响更多国家的服务关系时,管制方应说明所控制的究竟是不可替代的物项、特定危险能力,还是广泛的一般商业活动,以及单边措施能否实际实现预定目标。措施覆盖越广、对第三国运营的介入越深,其协调需求和说明负担也就越强。
第二,安全例外并不意味着完全不受审查,但现有国际经济法也未确立对一切算力限制适用的严格比例原则。GATS第14条之二保留安全例外;在GATT第21条语境下,WTO“俄罗斯—过境运输措施案”专家组对部分客观条件及善意要求进行了审查,并讨论措施与所述安全利益之间最低限度的可信关联。“沙特阿拉伯—知识产权保护措施案”专家组在TRIPS语境下亦有相关分析,但其报告未获争端解决机构通过,法律地位须予区分[54]。
这些材料为解释GATS安全例外提供参照,不能直接推出某项远程访问限制当然违反WTO法。争议仍须依次处理成员措施的识别与归责、服务部门和提供模式、具体承诺以及义务要件:第16条并非禁止所有服务障碍,第17条比较的是本国与其他成员的同类服务或服务提供者待遇,而不是赋予所有国籍客户一项普遍接入权[55]。因此,本文所主张的风险具体化、影响相称与替代措施审查,主要是未来规则的设计要求;其与现行条约义务是否重合,应由具体案件证明。
第三,授权清晰不应替代对受影响者的程序保障。H.R.2683以商务部长的“严重风险”判断作为重要触发条件,第3节虽规定与国会磋商、通报有关风险、应对方式及经济影响,但这类立法监督不同于客户和第三国运营者获得理由、补正与复核的程序。全球行政法关于透明度、理由说明和可审查性的研究,可为后一层面的制度设计提供参照[56]。安全判断需要一定裁量空间,却仍应区分保密所必需的限制与完全拒绝说明。若实施规则仅强化许可和责任,而不明确适用门槛、限制期限及纠错路径,平台就可能通过扩大排除范围来承担不确定性。对安全例外的善意约束,因而还须转化为能够进入具体访问关系的程序安排[57]。
访问连接点由此超出了“堵塞云端漏洞”的技术性叙事。它把控制权推进到能力使用环节,也相应提出了新的说明责任:为何限制这一主体、这一负载及这一期限,是否存在侵害更小的方式,错误判断如何纠正,合法依赖如何退出。国内授权回答的是管制机关可以做什么,最低国际规则则进一步追问其应当如何做。后者既不以全面否定出口管制为前提,也不能满足于由管制方单独界定所有受影响利益。
四、双原则的规范基础:开放接入与关键连续性
算力访问问题之所以值得超越中美双边关系讨论,在于其制度结构具有可迁移性:芯片、设施、运营平台和用户可以分别位于不同法域,任何能够控制关键供给环节的主体,都可能影响境外能力的持续可得性。全球算力和数据中心研究所揭示的基础设施分布,为理解这种关系提供了背景[58]。以下讨论以访问授权被启用、相关物项管辖成立且缺少充分替代供给为条件,考察第三国可能承受的利益影响。其目的不是预言统一管制必然覆盖全球,而是说明不同国家为何可能对同一最低规则产生共同需求。
(一)第三国利益结构与两类法益
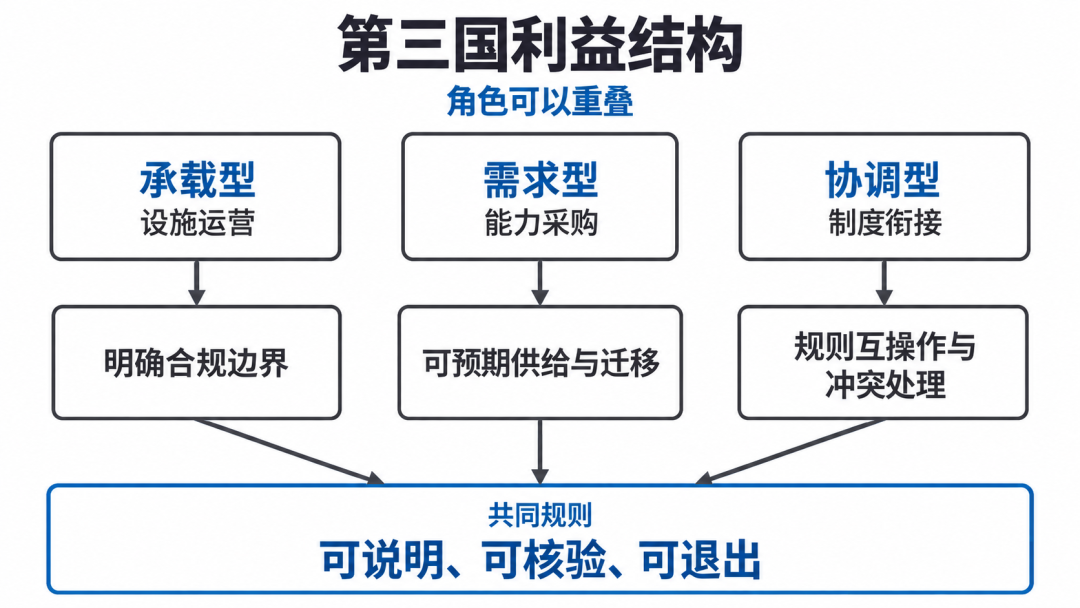
图4|承载、需求和协调三种角色可以重叠,并从各自利益出发形成共同规则诉求。
访问连接点若被广泛运用,可能形成“物项来源国授权—第三国设施执行—平台账户控制”的跨境访问结构。其范围既取决于底层物项的管辖属性,也取决于实施规则对主体、所在地和用途的选择,不能仅凭芯片来源决定。对第三国的分析宜采用三种功能性角色:承载型国家关注境内设施如何运营,需求型国家关注本国用户能否取得能力,规则协调型国家关注不同制度能否衔接。这不是互斥的国家分类;同一国家可以同时承担三种角色,其利益也可能随产业结构和具体交易而变化。
在这一结构中,损害至少沿两条路径展开。第一条是接入排除:用户的具体用途尚未被认定为高风险,却因身份或关联关系被推定不宜服务。第二条是连续性受损:已经形成的关键业务依赖,可能因外部规则、平台判断或许可变化而突然失去承载能力。两类损害都可能发生在现有合规影响区内,独立访问授权只是可能改变其发生条件和强度,而非第二类损害的唯一来源。接入非歧视不能代替中断后的能力恢复,冗余建设也不能正当化任意拒供,因此需要分别提出开放接入与底线韧性的规范要求。
从承载型角色看,在新加坡、马来西亚、阿联酋及欧洲部分数据中心所在地,境内设施连接国际供给与跨境需求,相关基础设施研究可用于观察这种承载关系[59]。其潜在利益冲突在于,运营者可能需要把外国许可条件转化为本地客户识别、访问控制和记录要求。外国条件的存在并不当然排除属地监管权,但当其与本国数据保护、合同履行或设施管理规则不一致时,承载国需要有权识别冲突、要求说明并参与协调。它所关心的不是为所有客户担保无条件访问,而是避免境内设施的服务边界完全由外部规则和平台内部政策决定。
从需求型角色看,印度、巴西、印度尼西亚、南非等经济体及其他跨境算力使用者,均可能在特定业务上依赖境外供给。数字基础设施差距研究能够说明能力可得性的重要性,却不足以据此认定各国依赖程度相同[60]。对需求国而言,重要的是本国企业、科研机构和公共服务能否获得可预期的采购条件。当供应者不说明风险依据、审查没有期限或服务突然中断时,用户难以通过改变行为来恢复访问,也难以提前安排替代。明确的审查边界、决定理由及迁移机制,因而具有独立于特定大国竞争的实际价值。
从规则协调型角色看,欧盟、东盟及其他开展数字规则合作的国家或区域组织,需要处理云服务转换、数据保护、数字贸易和安全治理之间的关系。欧盟《数据法》、数字经济伙伴关系协定(DEPA)以及《区域全面经济伙伴关系协定》(RCEP)中的相关安排,提供了不同层次的制度参照[61],但并不当然包含本文提出的算力访问义务。外部访问要求若与本地规则产生冲突,协调方关心的是如何确定适用边界、分配说明责任并建立协商渠道,而不是抽象地排斥一切外国监管。由此,制度互操作与冲突处理本身,就可以成为共同规则的议题。
中国与这些角色存在利益交叉,而不宜被固定为单一的受限制者。中国企业在境外采购算力时,同样关心接入条件与持续履约;中国境内或中国主体运营的算力节点,也可能同时承担承载和供给功能。本地部署通常有利于实施本国监管和救济,但能否降低外部中断风险,仍取决于芯片、软件、许可和替代能力等条件,不能由设施位于境内直接推定。共同规则的基础因此不是“中国安全、第三国危险”的比较,而是各方在不同交易中都可能成为受外部访问决定影响的依赖者。
上述利益结构可以转化为两项相互衔接的规范目标。对一般商业负载,应防止国别标签替代具体风险判断,保护可预期、非任意的接入机会;对中断可能造成重大公共或系统性损害的关键负载,还应保障最低连续性、有效救济、可审计性与退出能力。前一目标对应计算中立,后一目标对应计算主权。二者共享同一事实基础,却承担不同任务:计算中立控制排除决定的正当性,计算主权控制关键依赖的脆弱性。其成立无需预设全部访问限制违法,只需承认合法管制与必要商业判断也不应使相关利益失去最低制度保障。
(二)既有规范资源的承接与限度
这一规则方案并非从零开始。欧盟反域外适用条例、中国《阻断外国法律与措施不当域外适用办法》及相关反制制度,已经提供了回应不当域外影响的工具[62]。其作用并不限于外国机关直接向本国主体下达命令,也可能涉及间接影响交易的措施和私人主体的遵从行为。真正的困难在于,即使能够禁止遵从、请求赔偿或拒绝承认相关裁判,仍须证明措施与损害的联系、确定可受约束的主体,并解决跨境执行问题[63]。对于持续运行的计算任务,事后赔偿尤其不能等同于及时恢复能力。因此,阻断机制与算力访问规则应形成互补:前者处理不当域外效力及法律冲突,后者事先约定限制如何作出、依赖如何保全以及服务怎样转换。
数字主权研究同样不限于数据所有权或设施本地化,它还关注自主决策、技术依赖和治理能力[64]。计算主权的必要性,不在于宣布既有理论忽略了能力,而在于将宽泛的自主诉求转化为针对持续计算任务的可检验要求。数据存储在本地、模型由本国开发,并不当然保证训练和推理任务所需能力持续可用;反过来,使用境外设施也不当然意味着失去治理能力。决定性问题是依赖关系能否被识别、约束和替代。以连续性、救济、审计和退出为标准,可以避免把主权简单等同于所有权或地理位置。
网络中立则提供了另一组规范资源:基础设施运营者不应无正当理由利用接入控制排斥使用者,限制应具有可说明的依据[65]。不过,数据传输与高性能计算在资源稀缺性、任务持续时间、软件依赖及安全风险上存在差别,不能将传输层规则整套移用于IaaS。可以承接的是非任意排除及程序约束的原理,需要另行论证的是适用对象和义务强度。由此,计算中立不是宣布云平台当然具有既有共同承运人义务,而是提出基础设施性算力服务在何种条件下应承担有限非歧视责任;计算主权则把自主能力要求具体化为关键负载的风险准备与退出保障。
(三)计算中立:约束国别化默认拒供
本文提出的计算中立,是指面向一般商业负载的基础设施性算力服务,应在可比交易条件下进行与具体风险相联系的判断,不得仅凭用户国籍、注册地、总部或最终母公司所在地,以及供应商、技术来源等标签实施默认排除。公共服务与共同承运人传统可以为限制任意拒绝提供法理启示[66],但不能直接证明所有IaaS经营者已经承担同样的法定义务。其规范理由在于:当算力成为广泛生产活动的投入,用户退出成本较高,而多个供给者又受同一合规压力影响时,仅靠更换供应商未必能够纠正类别化排除。基础设施理论关于共享投入与下游创新的分析,支持对这种决定权设置适度约束[67]。计算中立所要求的不是无条件供给,而是拒供必须能够被具体风险或其他正当理由说明。
这一原则的边界应与其理由保持一致。平台可以根据真实容量、技术兼容、付款信用和具体安全风险配置服务,也不因计算中立而承担普遍服务、固定费率或无限扩容义务。适用法律确有禁止时,平台不应被要求违法履行;但自行扩大外国限制范围的风控决定,不能仅以“合规”为名免于说明和复核。程序合规也不能治愈实体歧视:仅以国别标签拒供,并不会因提供一份格式化通知就变得正当。计算中立与竞争法可能交叉,但不以认定市场支配地位或排除竞争效果作为所有程序义务的前提;竞争法本身也并非只保护竞争对手[68]。二者的关系是,前者针对特定基础设施访问决定建立最低纪律,后者继续依其要件处理市场竞争与滥用问题。
(四)计算主权:保障关键负载的底线韧性
计算主权是国家就关键计算任务建立最低连续性、司法可控性、可审计性和退出能力的制度安排。业务连续性、服务等级、安全控制与云服务转换规范,为这些要求提供了可操作的参照[69]。这里的“主权”并不是对境外一切算力的支配权,也不是一项要求外国平台无条件维持服务的既有国际法请求权;它强调国家对关键能力依赖负有组织、监督和应对的治理责任。使用跨境云服务与保留这种治理能力并不矛盾[70]。底线韧性的实质,是关键任务不能只剩下“期待某一平台继续履约”这一种保障,而应具备受到限制后依法保全成果、寻求救济并转移承载的实际可能。
国际规则与平台义务之间需要明确的实施链条。在本文的制度方案中,国际层面的直接义务主体是缔约方或相关安排的参加方;国家通过国内法、监管条件、公共采购、认证及合同规则,把必要要求落实到服务提供者和关键负载使用者。平台承担通知、记录、审计协助和迁移等可控制范围内的义务,用户承担依赖识别、备份、替代承载及演练责任,国家负责关键性认定、制度协调与有效救济。该结构同样适用于计算中立,不能一方面强调计算主权须经国内转化,另一方面却默认计算中立可以直接约束所有境外私人平台。
现有服务贸易纪律不能代替这一保障结构。典型的跨境远程计算服务可能进入GATS模式1的分析范围,但仍须结合实际交付方式、服务分类及成员承诺判断[71]。即使某一访问限制能够成为国家间争端的对象,违反条约的认定与关键任务在可容忍时间内恢复运行,仍是两项不同要求;相反,未能证明条约违反,也不意味着关键依赖无需管理。计算主权的独立价值正在于此:它不以事后证明某国违法为启动前提,而以任务中断后果为依据,提前组织连续运行、救济及退出安排。它补充而不替代既有贸易义务,也不应成为无限扩大安全例外或全面排斥境外服务的理由。
计算主权可分解为四项相互支撑的能力。连续性要求关键任务在主要供给中断时,仍可通过备份、替代资源或有序降级维持必要功能。司法可控性要求争议不因合同、法域与执行障碍而完全失去有效救济,重点是可获得的审查和临时保护,而非排他的本国管辖。可审计性要求限制依据、账户操作、通知及成果处理留下可验证记录,并在分层保密条件下接受审查。退出能力则要求在法律和权利许可范围内,能够导出必要数据、模型、检查点和配置,并在其他环境中恢复任务。四者缺一不可:无替代资源的迁移权难以实现,无记录的复核难以有效,无救济渠道的合同承诺也可能落空。其义务强度应随关键程度、替代成本和各方控制能力而变化,而不应被理解为绝不中断的结果担保。
(五)双原则的分工与叠加
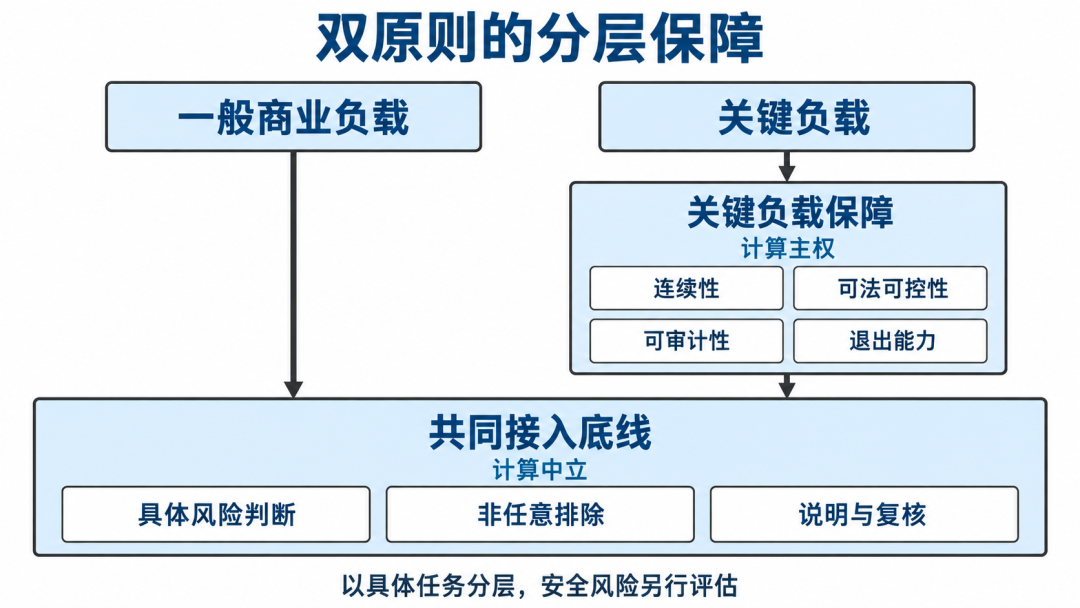
图5|共同接入底线适用于两类负载,关键负载在此之上增加连续性等保障。
计算中立与计算主权构成“共同接入底线加关键负载保障”的两层结构。计算中立着重约束准入、审查、限额和终止中的任意区别对待,其保护以一般商业负载最为典型;计算主权则针对关键任务,在这一底线上增加事前准备、运行保全、审计和退出要求。两者并非按客户身份相互排斥:同一企业可以同时运行两类任务,关键任务也不能因为获得较高连续性保障,就失去非歧视接入保护。反之,一般商业任务虽不享有全部关键保障,也应获得与其合同关系和损害风险相称的基本通知、说明及退出机会。
两项原则也不与“事实性阻断”和“法定化硬化”机械对应。平台自主风控可以造成关键任务中断,正式访问禁令也可能影响一般商业负载;规制形式不能代替法益判断。计算中立审查的是排除依据与差别待遇,计算主权审查的是依赖结构与中断准备。分别处理这两个问题,可以防止以主权之名把所有商业计算都安全化,也可以防止以开放之名把关键公共能力完全交给合同与市场。安全风险等级还应作为另一条独立维度:关键负载未必具有危险用途,一般商业名义也不当然排除具体安全风险。
双原则由此把抽象的控制权争议转化为能够实施的规则问题:限制须根据什么作出,谁负有说明责任,何时应予复核,关键依赖如何提前准备,不能继续服务时怎样退出。它既为平台保留必要安全判断和商业配置空间,也要求这些权力接受边界约束;既承认跨境分工的价值,也不将关键能力的存续完全寄托于单一外部决定。这种以有限非歧视底线和分层韧性义务为核心的安排,构成本文所主张的全球算力访问最低秩序。
五、最低秩序的制度化:六个义务模块与实施路径
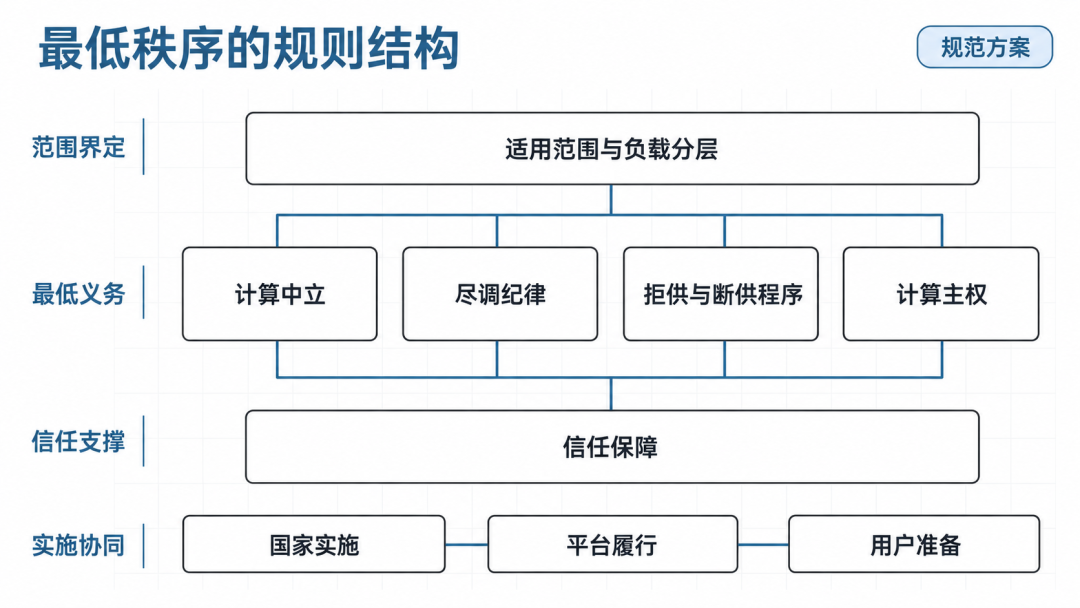
图6|适用范围界定义务对象,四项义务模块相互衔接,信任保障提供实施支撑。
原则只有进入具体决定和责任配置,才能改变算力访问关系。本文据此提出六个模块:适用范围与负载分层、计算中立、尽调纪律、拒供与断供程序、计算主权及信任保障。AI风险管理和管理体系标准所采用的分类、记录、评估与持续改进方法,可为模块实施提供技术参照,但不直接产生本文主张的国际法义务[72]。以下条款属于规则建构建议,可以分别进入软法合作、协定附件、国内监管、采购条件和合同模板;其约束力取决于所采用的载体和实施方式。基础秩序因而不是一部已经存在的全球算力公约,而是一套可逐步组合的最低规范。
(一)适用范围与负载分层模块
基础秩序采取“程序义务为主、有限实体底线为辅”的定位。它不取消对军事最终用途、WMD扩散、恶意网络活动或适用法律禁止主体的限制,也不否认容量、信用及技术条件所支持的服务差异;它约束的是以笼统身份推定替代风险判断,以及不说明、不复核、不安排合法退出的访问控制。基础设施开放接入理论为“非默认排除”提供了规范资源[73]。但非歧视本身具有实体内容,不能全部化约为通知和说明。无论控制工具表现为芯片许可、平台接口、调度权限还是认证资格,同类限制均应接受同一规则审查;其适用不以控制者属于某一国家为前提。
范围条款可表述为:本安排适用于通过网络对芯片、服务器集群及调度系统承载的计算能力进行持续、可计量和可调度调用的跨境服务关系,重点保护基础设施层面的能力可得性[74]。远程端用户原则上依其实际控制、配置、发起或实质使用相关能力的关系识别;投资、供应和一般合作关系可以构成依法调查的线索,但不当然等同于实际访问,也不排除适用法律要求核查实益控制人的情形[75]。负载分层以具体任务为单位:一般商业负载适用共同接入与程序底线;中断可能造成重大公共或系统性损害、且在可容忍时间内难以替代的任务,适用关键负载保障。公共机构、科研项目或基础模型均不因名称自动进入关键类别。安全风险则另行评估,不得把“关键”与“危险”、把“一般商业”与“低风险”简单画等号。
范围明确的作用,是防止义务向整类企业或整条关联链无差别扩散。对承载国,它限定设施应承担的核查责任;对需求国,它允许同一用户的不同任务获得相称待遇;对协调方,它提供与既有行业监管、数据保护和合同规则衔接的对象。关键性认定应说明依据、有效期和复核方式,并允许用户申请更正。平台可以为紧急风险采取临时措施,但不宜仅凭内部分类永久决定哪些任务属于国家关键负载。
共同规则的接受基础,是各方对可预期服务关系的需求,而不是预先承诺支持某国客户的全部算力采购。数字经济协定中的合作与规则衔接安排,为分模块形成共识提供了制度参照[76];具体国家是否接受以及接受何种强度,仍取决于谈判。基础秩序既不能自行消除既有出口管制,也不能凭程序条款创造现实中不存在的供给。它能够提供的是可援引的判断标准、可识别的责任和可执行的退出安排,使拒供不再仅由合同概括授权与内部风控决定。其“最低”性质体现为保障范围有限,而不是义务可以任意不予履行。
(二)计算中立模块
第一项条款确立非歧视底线:参加方应采取适当措施,要求其管辖范围内的基础设施性算力服务提供者,在可比资源、信用和风险条件下,不得仅以国籍、注册地、总部或最终母公司所在地、供应商来源及技术来源为由,对一般商业负载拒绝开户、限制容量、降低服务等级或终止供给。该条款借鉴基础设施非歧视接入的规范理由[77],其具体适用应结合经营者的服务范围、实际控制能力及用户依赖程度。它保护的是公平进入既有服务的机会,而非要求所有平台提供相同产品、价格或性能。
第二项条款规定例外及其边界:服务提供者可以为遵守实际适用的强制性法律,或处理经具体事实支持的重大安全风险,采取必要限制。身份及关联因素可以成为核查线索,但在法律并未直接要求排除时,不得取代对负载、用途和控制关系的判断。以外国法为由限制服务的,应区分明确义务、许可条件与自主风险政策;出现法律冲突时,应通过依法设置的报告、豁免、协调或救济渠道处理。该例外既不要求平台违反适用禁令,也不使任何被称为“合规”的决定当然获得正当性。
第三项条款要求措施相称并可纠正:服务提供者应说明限制类别、主要依据和可供客户采取的补正方式,并设置合理处理期限及复核渠道。能够通过补充核验、权限隔离、任务范围限制或其他较轻措施控制风险的,不宜直接全面拒供。不同措施并非固定顺序;对于迫切且严重的危险,可以立即采取必要措施,但应事后及时复核。涉及模型权重或其他成果的限制,应另行说明法律、合同及权利依据,不得把扣留用户成果当然视为低于拒供的温和手段。
这三项条款应对所有符合范围条件的供给者和用户适用。平台来自何国、采用何国芯片,不影响其应承担的理由说明和非任意排除责任;特定技术来源带来可证明的安全差异时,则允许相称措施。规则提出方也不得为本国平台保留同类排除特权。普遍适用性不仅是对外谈判的表述要求,更是检验规则能否摆脱单边利益工具属性的实质标准。
(三)尽调纪律模块
尽调纪律的目标,是使KYC保持识别风险的功能,而不演变为无边界收集或拖延准入的工具。条款应要求平台说明所收集信息与客户身份、实益控制、实际访问、最终用途及相关成果流向之间的必要联系,依风险采取相称核查,并对材料承担保密、用途限制、安全保护和适当保存责任;既有客户识别、个人信息保护及云安全规范,可为这些要求提供参照[78]。在没有具体必要性时,不应要求提交完整源代码、训练数据、无关客户名单或其他商业秘密。
一般任务可适用标准化材料,风险线索未能排除时可以增强核查;适用法明确要求调查某类身份关系的,平台应依法执行,但仍须区分调查义务与拒供义务。补件要求应具有针对性,平台应尽可能一次性说明缺项、完成标准和处理期限,避免通过反复提出新要求形成事实上的无限期拒绝。
尽调结果应能够进入后续决定,而不只是为平台积累免责材料。风险已经澄清的,应及时更新客户状态;仍有疑问的,应说明尚待核实事项及其与访问限制的关系;不能向客户披露的敏感材料,可以通过受保密约束的审计或监管渠道检验。第三方证明和既有尽调结果可以减少重复收集,但不免除平台对重要变化进行合理核查的责任。这样既能缓解承载国的数据合规冲突,也能减少需求方在多个平台反复披露敏感资料的成本。
(四)拒供与断供程序模块
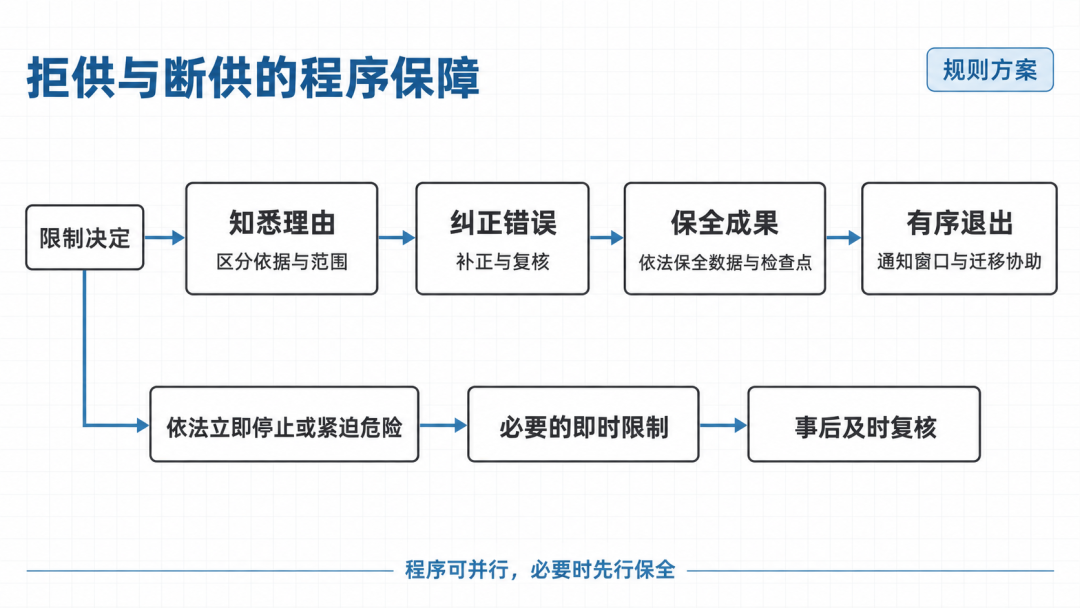
图7|程序保障贯通知悉理由、纠正错误、保全成果与有序退出,紧急限制仍须及时复核。
拒供与断供程序应围绕“知悉理由—纠正错误—保全成果—有序退出”展开。平台作出开户拒绝、服务限额或终止决定时,应区分法律禁止、许可未获批准、风险未能排除和商业资源不足等类别,说明处理范围、预计期限和复核方式;服务等级及云服务合同材料可为程序设计提供参照[79]。对于已在运行的任务,除法律要求立即停止或存在紧迫危险外,应提供与任务中断后果及迁移难度相称的通知窗口,而非仅按客户类别机械设定期限。用户依法享有权利且可合法转移的数据、模型权重、检查点、配置及必要日志,应有可行的保全和导出安排;云服务转换和可移植性规范提供了相应制度资源[80]。
该义务不要求转移依法受限的成果、第三方无权许可的内容或平台自有技术,但平台应具体说明障碍,并在法律允许时提供保全、替代导出或申请许可等协助。内部复核应与原决定适当分离,并衔接监管申诉、第三方评估或争端解决。限制原因变化或消失后,应及时复查,不得以一次风险判断支持无期限排除。
程序义务还需要救济支持。对未说明理由、拖延复核或拒不提供依法可行迁移协助的行为,应能够要求重新决定、履行说明或协助义务,并依适用法和合同处理损害。必要时,可以先保全数据、日志与检查点,避免争议未决而救济对象已经灭失。紧急限制不应自动免除全部后续责任;保密要求也不应成为对客户、审查机构和监管机关一概拒绝提供信息的理由。由此,程序既保护需求方,也为运营者提供能够证明合理履职的清晰标准。
(五)计算主权模块
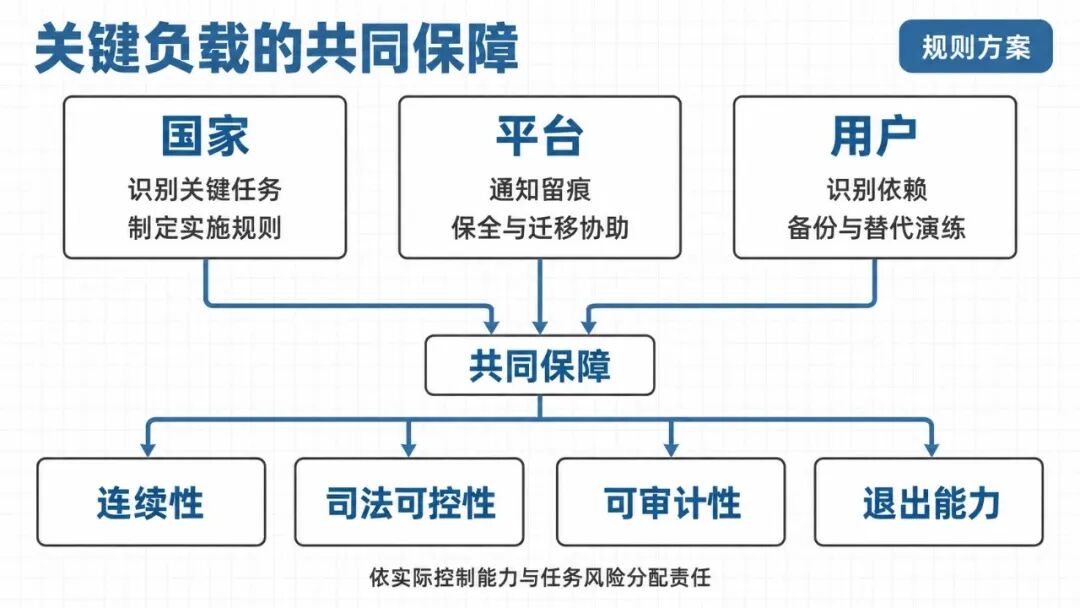
图8|国家、平台与用户按各自控制能力承担责任,共同保障关键负载的四项能力。
计算主权模块应同时约束国家、平台和关键负载使用方,不能把连续性全部转化为供应商不得断供的义务。国家负责确定需要较高保障的任务及其标准,平台负责履行可控制范围内的通知、记录、保全与协助要求,用户负责识别依赖并准备替代方案。三方责任以实际能力和风险控制位置为依据。关键负载的重要性提高了保障强度,却不使其当然豁免合法安全限制,也不产生超出技术可能性的绝对履约责任。
国际条款可规定:参加方应建立透明、可复核的关键负载识别机制,并采取合理措施,使相关任务在依赖跨境算力时具备必要的连续运行、审计、救济与迁移能力。国内实施可以通过关键基础设施监管、公共采购、行业许可、认证和合同要求完成,但应说明法律依据及适用范围。平台与用户的具体义务则应在可执行的规则或合同中确定,明确触发条件、信息范围、费用承担及责任边界。国家间承诺、国内制度和合同履行由此形成完整链条,而不是以原则宣示替代责任分配。
连续性方面,关键负载使用方应评估中断后果和恢复时间,配置相称的备份、替代承载或有序降级方案,并定期检验;业务连续性、关键基础设施和数字运营韧性规范为此提供参照[81]。多云或多区域不当然等于风险分散:若不同供应者依赖同一受控芯片、许可或软件环境,仍可能同时中断,应识别这种共同依赖。司法可控性方面,应在合同中明确可有效使用的争端解决和临时保护渠道,并考虑裁判或命令能否执行,而非仅要求选择本国法[82]。
可审计性方面,平台应留存风险依据、决定过程、通知、账户操作及迁移协助记录,并通过分层披露接受必要审查[83]。退出方面,双方应事先确定可导出成果、接口与格式、必要环境信息及迁移责任,并进行与任务重要程度相称的恢复测试。仅有导出权而无法在其他环境运行,不能视为已经具备有效退出能力。
关键负载的范围应防止随政策标签不断扩张。认定可通过行业规则、备案或申请程序进行,但必须以具体功能、中断影响和替代能力为依据,并设置复核与退出机制。平台可以提供技术评估,不应单方决定国家关键性的最终范围;用户也不应仅以声明“关键”获得无限保障。要求的成本与保障价值需要相称,必要的储备、测试和迁移费用应事先分配。这样的制度既适用于当前主导的跨境平台,也适用于任何未来进入第三国市场的算力供给者。
(六)信任保障模块
跨法域信任应依可验证的能力建立,而不以政治身份替代核验。第一,可信算力节点认证可评估身份访问管理、日志留存、拒供程序、成果导出与关键任务迁移能力;既有云安全认证和数据中心授权制度提供了不同的设计参照,但其目标、范围和法律效果须予区分[84]。第二,KYC结果互认可在统一最低标准、独立审计和信息更新条件下减少重复核查,认证主体的能力与责任应有明确要求[85]。认证及互认均不能自行豁免适用出口许可,也不能替代对新增风险的调查。
第三,政府间通报可围绕大规模限制、关键任务断供和认证资格取消建立分级渠道,既有数字经济合作机制可作为承载资源[86]。第四,有限争端解决应审查理由说明、尽调边界、期限、复核及迁移等义务,并在授权范围内检验是否存在仅凭身份的排除;非歧视争议具有实体内容,不能一概称为纯程序争议[87]。救济可优先采用补充说明、重新审查、保全和迁移协助,安全敏感材料依专门规则处理。第五,信息披露应分层进行:向客户提供足以补正和申诉的理由,向独立审查者提供必要证据,向监管合作渠道提供依法可共享的材料,对外公开则以汇总信息为主。
保密因此成为审查方式的限制,而不是免除审查的理由。
信任机制的价值,在于降低平台逐案判断的成本,并为第三国提供核验和协商的共同接口。承载国可以据此证明境内节点的运营能力,需求国可以据此选择能够提供程序与连续性保障的供应者,协调方可以据此对接不同制度。其可信性还取决于证书的范围、有效期、审计独立性、错误责任及资格撤销程序。认证若只是一张准入标签,或者对特定技术来源预设排除,反而可能复制其原本试图约束的控制模式。
(七)实施路径:程序先行与供需协同
最低秩序的实施既需要规则载体,也需要改变平台的成本与激励。单独要求经营者承担新的程序义务,而不提供标准化核验、清晰责任和协调渠道,可能促使其进一步收缩服务。因此,推广不宜以一次性缔结全面公约为起点,而应先形成可操作、可测试、能够降低不确定性的模块,再逐步提高约束强度。参与范围也不必预先覆盖全部主要供给者,但应保持开放,并对加入者适用同一标准。
渐进路线可分为三个层次。议题上,先围绕理由说明、明确补件、成果保全和迁移协助形成共同要求,再深化非歧视实体标准与安全例外的边界;先行程序不意味着永久搁置实体约束。载体上,先通过共同声明、行业准则、认证标准、采购指南与示范合同开展实践,再将成熟内容纳入数字经济协定附件或国内法。数字贸易合作安排为这种分层推进提供了制度参照[88],但新增义务须经相应谈判和立法程序,不能视为现有协定的当然延伸。实施上,先选择具有明确用户、任务和责任边界的场景检验规则,评估审查时长、纠错效果和迁移可行性,再扩大覆盖范围。可验证的履行经验,比抽象宣示更能支持第三国接受。
供给、需求与规则三方面应协同推进。供给端以可信节点和可替代承载能力为基础,确保程序承诺背后存在可用资源;需求端可在公共采购、科研资助和关键行业合同中设置相称的通知、审计和迁移要求,以采购关系形成履行激励,公共采购与云服务标准为此提供参照[89]。相关条件应同时遵守适用采购、竞争和贸易义务,不宜成为另一种来源歧视。规则端则可利用区域数字合作、双边伙伴关系或小多边安排,形成共同术语、认证接口及冲突协调机制。三者缺一不可:没有替代供给,退出权可能落空;没有需求激励,程序要求难以进入平台产品;没有共同规则,认证和合同又容易彼此割裂。
企业合同可以成为先行实施的场域,重点细化风险说明、补件期限、审计材料、迁移窗口、成果导出、保密及费用承担。云服务合同研究已经揭示单方变更、暂停、终止和责任限制的重要性,这些安排应从概括授权转向可识别的触发条件与责任边界[90]。同时,对外倡议应有国内实践支持:中国提出的非默认排除、合理尽调与关键连续性要求,也应进入本国算力服务规则,并适用于中国主体向境外客户提供的同类服务。规则的一般性和相互约束是其可信性的重要来源[91]。这种一致性不是未来供给能力形成后再作出的选择,而应从规则设计之初就成为承诺的一部分。
六、结语:从特定困境到普遍规则
先进芯片的出口管制已经提出一个超越物理交付的规范问题:当计算能力以跨境服务方式提供时,控制芯片能否以及如何转化为控制能力的访问。相关出口管制与反规避材料表明,物项、最终用途和用户审查能够进入设施运营及客户关系[92];H.R.2683的众议院通过文本进一步展示了建立独立访问授权的立法方向[93]。本文以境外数据中心准监管、合规影响区和访问连接点,分别说明这一过程的运营机制、市场传导与授权变化。三者共同揭示的是控制方式向功能访问延伸的可能路径,而不是证明所有跨境算力已经受统一禁令支配。规则影响的实际强度,仍须结合具体条件和市场证据判断。
这一变化不能仅靠禁止遵从外国措施或事后索赔回应。阻断制度保有处理不当域外影响的价值[94],但算力访问还需要面向持续关系的事前规则。本文提出的计算中立,要求一般商业负载不因身份标签而被任意排除;计算主权则要求关键任务具备与其重要性相称的连续性、救济、审计和退出能力。两者通过范围与负载分层、非歧视、尽调、拒供与断供程序、关键保障及信任机制六个模块衔接起来,形成国家实施、平台履行和用户准备共同承担的最低秩序。其性质是以程序为主、兼具有限实体底线的规范方案,而非一项无条件取得先进算力的请求权。
第三国参与这一方案的理由,来自自身的设施运营、能力需求和制度协调利益。承载国需要明确境内节点的合规边界,需求国需要可预期的采购与恢复安排,协调方需要可对接、可核验的规则接口;数字经济合作和云服务转换制度提供了可借鉴的组织资源[95]。这些角色能够重叠,利益也未必始终一致。因此,共同规则不应以第三国支持某一方技术竞争立场为前提,而应从可以共同验证的服务问题出发:限制有没有依据,审查是否适度,错误能否纠正,合法依赖能否退出。
基础秩序所约束的最终对象,是利用关键节点控制跨境能力的行为模式,而非某一国家的身份。网络化强制研究揭示了基础设施节点被转化为政策工具的可能性[96];算力访问把这一问题具体化为账户、接口、许可、调度与成果处理的决定权。必要安全限制不因具有跨境影响就当然失去正当性,但控制者也不应因掌握关键供给而免于说明边界和承担相应责任。开放与安全的协调,不在于抽象地选择其一,而在于为风险识别、限制决定和依赖退出分别设置可执行的规则。
规则还须经受供需角色转换的检验。全球算力与模型训练研究显示,能力供给、成本和基础设施结构是分析访问关系的重要背景[97];中国未来能在多大程度上成为第三国的重要供给者,仍取决于具体产业和技术条件。但只要其主体提供同类基础设施服务,就应接受同样的非任意排除、程序保障和关键连续性要求。若规则只在本国客户受限时主张开放,却为本国供应者保留相同的单边控制特权,其一般性就难以成立。国际规则关于普遍性、互惠与制度可信性的论证,正构成这一反向检验的法理基础[98]。
从中国企业的第三国算力问题出发,本文最终主张的不是针对特定用户的豁免,而是对访问控制权的普遍约束。最低秩序不承诺无限供给,不取消必要的安全治理,也不要求关键能力必须全部本地化;它要求控制者说明限制,要求平台提供程序,要求关键使用者准备替代,并要求各方保留依法退出的实际可能。这一方案将数字基础设施、国际经济法与AI治理中的分散要求组织到持续能力关系之中[99]。当一般商业负载不再仅因身份被默认排除,关键负载也不再完全依赖单一外部决定时,跨境算力才可能在开放利用与安全治理之间获得可持续的制度基础。
尾注
[1] 参见 Bureau of Industry and Security, Implementation of Additional Export Controls: Certain Advanced Computing and Semiconductor Manufacturing Items; Supercomputer and Semiconductor End Use; Entity List Modification, 87 Fed. Reg. 62186 (Oct. 13, 2022); Bureau of Industry and Security, Implementation of Additional Export Controls: Certain Advanced Computing Items; Supercomputer and Semiconductor End Use; Updates and Corrections, 88 Fed. Reg. 73458 (Oct. 25, 2023).
[2] 参见 Stanford Institute for Human-Centered Artificial Intelligence, Artificial Intelligence Index Report 2025 (2025); Uptime Institute, Global Data Center Survey 2025 (2025); International Energy Agency, Energy and AI (2025).
[3] 参见 Export Administration Regulations, 15 C.F.R. §§ 734.13, 734.14。EAR 对“出口”和“再出口”的传统定义主要围绕物项、软件或技术的实际运输、传输或释放展开。
[4] 参见 Export Administration Regulations, 15 C.F.R. § 734.3; id. § 734.9。前者规定受 EAR 管辖物项的基本范围,后者规定外国直接产品规则相关连接点。
[5] 参见 Bureau of Industry and Security, Industry Guidance to Prevent Diversion of Advanced Computing Integrated Circuits (May 13, 2025); Bureau of Industry and Security, Policy Statement on Controls That May Apply to Advanced Computing Integrated Circuits and Other Commodities Used to Train AI Models (May 13, 2025).
[6] Bureau of Industry and Security, Revision to License Review Policy for Advanced Computing Commodities, 91 Fed. Reg. 1684 (Jan. 15, 2026). 重点参见该规则对15 C.F.R. § 742.6(b)(10)(iii)(A)(1)及Supplement No. 2 to Part 748, para. (dd)(1)(v)–(vii)的修订。该规则为符合条件的特定对华、对澳门出口设置个案审查安排,不等于对所有第三国IaaS服务设定统一义务。
[7] Remote Access Security Act, H.R. 2683, 119th Cong. (Engrossed in House Jan. 12, 2026); Office of the Clerk, U.S. House of Representatives, Roll Call No. 13, H.R. 2683, Jan. 12, 2026。本文以原稿2026年5月17日为论述时点,依据众议院通过文本讨论拟议授权;通过文本本身不证明相关远程访问规则已经生效。
[8] 参见 H.R. 2683, 119th Cong., § 2 (Engrossed in House Jan. 12, 2026)。“remote access”定义将通过网络连接,包括互联网或云计算服务,从物项物理所在地之外访问受美国管辖物项的行为纳入拟议规制对象。
[9] 参见 Amazon Web Services, AWS Customer Agreement; Google Cloud, Google Cloud Platform Terms of Service; Microsoft, Microsoft Online Subscription Agreement。主流云服务合同通常保留因法律合规、可接受使用政策、账户安全、出口管制或监管要求而暂停、限制或终止服务的权利。
[10] 关于云计算和按需计算资源的基础定义,参见 Peter Mell & Timothy Grance, National Institute of Standards and Technology, The NIST Definition of Cloud Computing, NIST Special Publication 800-145 (2011); ISO/IEC 22123-1:2023, Information Technology—Cloud Computing—Part 1: Vocabulary.
[11] 参见 Christopher Millard ed., Cloud Computing Law (2nd ed., Oxford University Press, 2021); W. Kuan Hon, Data Localization Laws and Policy: The EU Data Protection International Transfers Restriction Through a Cloud Computing Lens (Edward Elgar, 2017).
[12] 关于基础设施资源的开放性、社会价值及其对创新活动的输入属性,参见 Brett M. Frischmann, Infrastructure: The Social Value of Shared Resources (Oxford University Press, 2012); Julie E. Cohen, Between Truth and Power: The Legal Constructions of Informational Capitalism (Oxford University Press, 2019).
[13] 关于全球企业在监管不确定性下按最严格规则统一合规的机制,参见 Anu Bradford, The Brussels Effect: How the European Union Rules the World (Oxford University Press, 2020); Henry Farrell & Abraham L. Newman, Weaponized Interdependence: How Global Economic Networks Shape State Coercion, 44 International Security 42 (2019).
[14] 关于域外管辖和管辖冲突的一般理论,参见 Cedric Ryngaert, Jurisdiction in International Law (2nd ed., Oxford University Press, 2015); Hannah L. Buxbaum, Territory, Territoriality, and the Resolution of Jurisdictional Conflict, 57 American Journal of Comparative Law 631 (2009).
[15] 关于数字主权,参见 Julia Pohle & Thorsten Thiel, Digital Sovereignty, 9(4) Internet Policy Review (2020); Milton L. Mueller, Will the Internet Fragment? Sovereignty, Globalization and Cyberspace (Polity, 2017)。关于网络中立,参见 Tim Wu, Network Neutrality, Broadband Discrimination, 2 Journal on Telecommunications and High Technology Law 141 (2003); Barbara van Schewick, Internet Architecture and Innovation (MIT Press, 2010).
[16] 关于先进计算集成电路经第三国转运、数据中心访问和 IaaS 客户穿透可能构成规避风险的监管表达,参见 Bureau of Industry and Security, Industry Guidance to Prevent Diversion of Advanced Computing Integrated Circuits (May 13, 2025).
[17] 参见 Bureau of Industry and Security, Expansion of Validated End-User Authorization: Data Center Validated End-User Authorization, 89 Fed. Reg. 80080 (Oct. 2, 2024); Export Administration Regulations, 15 C.F.R. § 748.15. 本文引用2024年创设时的制度文本,用于分析运营化审查机制。
[18] Export Administration Regulations, 15 C.F.R. § 734.3.
[19] Export Administration Regulations, 15 C.F.R. §§ 734.4, 734.9。关于 EAR 对外国制造物项的连接点扩张,另参 Kevin J. Wolf, The Export Administration Regulations: U.S. Export Controls on Dual-Use Items and Less Sensitive Military Items, in U.S. Export Controls and Economic Sanctions (Practising Law Institute, updated ed.).
[20] 参见 Bureau of Industry and Security, Advisory Opinion: Application of EAR to Grid and Cloud Computing Services (Jan. 13, 2009); Bureau of Industry and Security, Advisory Opinion: Cloud Computing and Deemed Exports (Jan. 11, 2011)。两份咨询意见均说明,云端计算能力交付与传统物项或技术释放之间存在规范差异。
[21] Bureau of Industry and Security, Expansion of Validated End-User Authorization: Data Center Validated End-User Authorization, 89 Fed. Reg. 80080 (Oct. 2, 2024).
[22] 参见 Export Administration Regulations, 15 C.F.R. § 748.15; Supplement No. 7 to Part 748; Bureau of Industry and Security, Expansion of Validated End-User Authorization: Data Center Validated End-User Authorization, 89 Fed. Reg. 80080 (Oct. 2, 2024). 此处所述要求以2024年创设规则为历史依据,具体适用须另行核对相应时期的授权文本。
[23] Bureau of Industry and Security, Revision to License Review Policy for Advanced Computing Commodities, 91 Fed. Reg. 1684 (Jan. 15, 2026). 参见Supplement No. 2 to Part 748, para. (dd)(1)(v)(KYC)、(vi)(远程端用户清单)及(vii)(相关确认与防范安排),尤见(vii)(2)关于模型权重转移的规定。
[24] Bureau of Industry and Security, Industry Guidance to Prevent Diversion of Advanced Computing Integrated Circuits 2, Red Flag 11 (May 13, 2025)。红旗要求进一步核查,不等同于独立的国别拒供禁令。
[25] 关于 EAR 中“knowledge”的定义,参见 Export Administration Regulations, 15 C.F.R. § 772.1。关于先进计算集成电路和 AI 模型训练场景下的“知情”与红旗分析,参见 Bureau of Industry and Security, Policy Statement on Controls That May Apply to Advanced Computing Integrated Circuits and Other Commodities Used to Train AI Models (May 13, 2025).
[26] 参见 Export Administration Regulations, 15 C.F.R. §§ 744.6, 744.22; Bureau of Industry and Security, Policy Statement on Controls That May Apply to Advanced Computing Integrated Circuits and Other Commodities Used to Train AI Models (May 13, 2025).
[27] 参见 Export Administration Regulations, 15 C.F.R. § 744.11; Supplement No. 4 to Part 744。另参 Bureau of Industry and Security, Policy Statement on Controls That May Apply to Advanced Computing Integrated Circuits and Other Commodities Used to Train AI Models (May 13, 2025).
[28] 参见 Simon Bradshaw, Christopher Millard & Ian Walden, Contracts for Clouds: Comparison and Analysis of the Terms and Conditions of Cloud Computing Services, 19 International Journal of Law and Information Technology 187 (2011); Johan David Michels, Christopher Millard & Felicity Turton, Standard Contracts for Cloud Services, in Christopher Millard ed., Cloud Computing Law (2nd ed., Oxford University Press, 2021).
[29] 这一分析可与“监管外溢”和“网络化强制”文献相互参照。参见 Anu Bradford, The Brussels Effect: How the European Union Rules the World (Oxford University Press, 2020); Henry Farrell & Abraham L. Newman, Weaponized Interdependence: How Global Economic Networks Shape State Coercion, 44 International Security 42 (2019).
[30] 关于出口管制中客户审查和红旗识别的一般要求,参见 Export Administration Regulations, Supplement No. 3 to Part 732, BIS’s “Know Your Customer” Guidance and Red Flags.
[31] 参见 Bureau of Industry and Security, Policy Statement on Controls That May Apply to Advanced Computing Integrated Circuits and Other Commodities Used to Train AI Models (May 13, 2025); Export Administration Regulations, 15 C.F.R. § 744.11。实体清单风险可能影响企业未来获得受EAR管辖物项的能力,并经供应关系间接影响服务持续性。
[32] 参见 Export Administration Regulations, 15 C.F.R. § 772.1; Supplement No. 3 to Part 732; Remote Access Security Act, H.R. 2683, 119th Cong., § 2 (Engrossed in House Jan. 12, 2026).
[33] 关于跨国企业在多法域监管压力下采取统一高标准合规策略的理论说明,参见 Anu Bradford, The Brussels Effect: How the European Union Rules the World (Oxford University Press, 2020), chs. 1–2.
[34] 关于云平台通过合同和可接受使用政策保留暂停、限制或终止服务权利的合同基础,参见 Amazon Web Services, AWS Customer Agreement; Amazon Web Services, AWS Acceptable Use Policy; Google Cloud, Acceptable Use Policy; Microsoft, Microsoft Online Subscription Agreement.
[35] Simon Bradshaw, Christopher Millard & Ian Walden, Contracts for Clouds: Comparison and Analysis of the Terms and Conditions of Cloud Computing Services, 19 International Journal of Law and Information Technology 187 (2011); Johan David Michels, Christopher Millard & Felicity Turton, Standard Contracts for Cloud Services, in Christopher Millard ed., Cloud Computing Law (2nd ed., Oxford University Press, 2021); Amazon Web Services, AWS Customer Agreement; Google Cloud, Google Cloud Platform Terms of Service; Microsoft, Microsoft Online Subscription Agreement.
[36] 参见 Export Administration Regulations, Supplement No. 3 to Part 732, BIS’s “Know Your Customer” Guidance and Red Flags; Bureau of Industry and Security, Industry Guidance to Prevent Diversion of Advanced Computing Integrated Circuits (May 13, 2025).
[37] 关于云服务连续性、服务等级和业务连续性管理,参见 ISO/IEC 19086-1:2016, Cloud Computing—Service Level Agreement—Part 1: Overview and Concepts; ISO 22301:2019, Security and Resilience—Business Continuity Management Systems—Requirements.
[38] 关于 AI 系统风险分层和治理框架,参见 National Institute of Standards and Technology, Artificial Intelligence Risk Management Framework (AI RMF 1.0) (2023); OECD, Recommendation of the Council on Artificial Intelligence, OECD/LEGAL/0449, adopted 2019, amended 2024.
[39] 关于关键基础设施和业务连续性保护,参见 Directive (EU) 2022/2555 on measures for a high common level of cybersecurity across the Union (NIS2 Directive); ISO 22301:2019, Security and Resilience—Business Continuity Management Systems—Requirements.
[40] 参见 Export Administration Regulations, 15 C.F.R. §§ 734.3, 734.4, 734.9。关于多边出口控制框架,另参 Wassenaar Arrangement, List of Dual-Use Goods and Technologies and Munitions List.
[41] 参见 Stanford Institute for Human-Centered Artificial Intelligence, Artificial Intelligence Index Report 2025 (2025); Epoch AI, The Rising Costs of Training Frontier AI Models (2024); Synergy Research Group, Cloud Market Share and Enterprise Cloud Infrastructure Services Reports (2025).
[42] Export Administration Regulations, 15 C.F.R. § 734.13.
[43] 参见 Export Administration Regulations, 15 C.F.R. § 734.13(a)(2), (b)。关于“释放”概念,参见 id. § 734.15.
[44] Export Administration Regulations, 15 C.F.R. § 734.14.
[45] 参见 Christopher Millard ed., Cloud Computing Law (2nd ed., Oxford University Press, 2021); Paul M. Schwartz, Legal Access to the Global Cloud, 118 Columbia Law Review 1681 (2018).
[46] Bureau of Industry and Security, Advisory Opinion: Application of EAR to Grid and Cloud Computing Services (Jan. 13, 2009); Bureau of Industry and Security, Advisory Opinion: Cloud Computing and Deemed Exports (Jan. 11, 2011). 另参Bureau of Industry and Security, Policy Statement on Controls That May Apply to Advanced Computing Integrated Circuits and Other Commodities Used to Train AI Models 1–2 (May 13, 2025)。该声明明确作为对既有咨询意见的更新,提示特定最终用途、最终用户及支持活动可能触发管制;早期意见不应被理解为对全部云服务的一般豁免。
[47] 参见 Export Administration Regulations, 15 C.F.R. § 748.15; Bureau of Industry and Security, Expansion of Validated End-User Authorization: Data Center Validated End-User Authorization, 89 Fed. Reg. 80080 (Oct. 2, 2024).
[48] Remote Access Security Act, H.R. 2683, 119th Cong. (Engrossed in House Jan. 12, 2026); Export Control Reform Act of 2018, Pub. L. No. 115-232, tit. XVII, subtitle B, 132 Stat. 2208, codified at 50 U.S.C. §§ 4801–4852. 表决结果参见Office of the Clerk, U.S. House of Representatives, Roll Call No. 13 (Jan. 12, 2026),赞成369票、反对22票。
[49] H.R. 2683, 119th Cong., § 2(1) (Engrossed in House Jan. 12, 2026)。定义末句明确保留ECRA第1760节刑事责任的主观要件证明要求。
[50] H.R. 2683, 119th Cong., § 2, especially § 2(3)–(9) (Engrossed in House Jan. 12, 2026)。将远程访问纳入管制授权和执行结构的是第2节;第3节规定与国会的磋商和通报。
[51] 参见 Bureau of Industry and Security, Industry Guidance to Prevent Diversion of Advanced Computing Integrated Circuits (May 13, 2025); Amazon Web Services, AWS Customer Agreement; Google Cloud, Google Cloud Platform Terms of Service; Microsoft, Microsoft Online Subscription Agreement.
[52] 关于“网络化强制”和供应链节点被用于实现国家政策目标的理论,参见 Henry Farrell & Abraham L. Newman, Weaponized Interdependence: How Global Economic Networks Shape State Coercion, 44 International Security 42 (2019).
[53] Export Control Reform Act of 2018, 50 U.S.C. § 4811。该条关于美国出口管制政策的声明包括多边协调、国家安全和外国可得性等因素。
[54] General Agreement on Trade in Services, art. XIV bis; WTO Panel Report, Russia—Measures Concerning Traffic in Transit, WT/DS512/R (Apr. 5, 2019); WTO Panel Report, Saudi Arabia—Measures Concerning the Protection of Intellectual Property Rights, WT/DS567/R (June 16, 2020). DS512报告于2019年4月26日获争端解决机构通过;DS567报告曾被上诉,相关争端后于2022年终止,报告未获通过。参见WTO官方网站DS512、DS567案件状态记录。此处仅以相关分析为GATS安全例外解释的参照,不将其等同于云端算力限制的既有裁判规则。
[55] General Agreement on Trade in Services, arts. I:1–3, XVI:2, XVII; WTO Appellate Body Report, United States—Measures Affecting the Cross-Border Supply of Gambling and Betting Services, WT/DS285/AB/R (Apr. 7, 2005). 具体审查须区分成员措施、部门及模式承诺、市场准入限制类型和同类服务或服务提供者的待遇比较。
[56] 关于全球行政法中透明度、理由说明、程序参与和可复核性要求,参见 Benedict Kingsbury, Nico Krisch & Richard B. Stewart, The Emergence of Global Administrative Law, 68 Law and Contemporary Problems 15 (2005). 关于法案中的国会监督安排,另见H.R. 2683, 119th Cong., § 3 (Engrossed in House Jan. 12, 2026)。
[57] 关于安全例外在国际经济法中的可审查性与“善意”限制,参见 Panagiotis Delimatsis & Thomas Cottier, Article XIV bis GATS: Security Exceptions, in Rüdiger Wolfrum, Peter-Tobias Stoll & Clemens Feinäugle eds., WTO—Trade in Services (Max Planck Commentaries on World Trade Law, Brill, 2008); J. Benton Heath, The New National Security Challenge to the Economic Order, 129 Yale Law Journal 1020 (2020).
[58] 参见 International Energy Agency, Energy and AI (2025); Stanford Institute for Human-Centered Artificial Intelligence, Artificial Intelligence Index Report 2025 (2025); Uptime Institute, Global Data Center Survey 2025 (2025).
[59] 关于数据中心作为跨境数字基础设施和能源密集型基础设施的全球分布及约束,参见 International Energy Agency, Energy and AI (2025); Uptime Institute, Global Data Center Survey 2025 (2025).
[60] 关于发展中经济体数字化、AI 产业能力和数字基础设施可得性差距,参见 UNCTAD, Digital Economy Report 2024: Shaping an Environmentally Sustainable and Inclusive Digital Future (2024); World Bank, World Development Report 2021: Data for Better Lives (2021).
[61] 参见 Regulation (EU) 2023/2854 on harmonised rules on fair access to and use of data (Data Act); Digital Economy Partnership Agreement, signed June 12, 2020; Regional Comprehensive Economic Partnership Agreement, Chapter 12, Electronic Commerce.
[62] Council Regulation (EC) No. 2271/96 of 22 November 1996 protecting against the effects of the extra-territorial application of legislation adopted by a third country;《阻断外国法律与措施不当域外适用办法》(商务部令 2021 年第 1 号,2021 年 1 月 9 日公布并施行);《中华人民共和国反外国制裁法》(2021 年 6 月 10 日通过并施行)。
[63] 参见 European Commission, Guidance Note: Questions and Answers—Adoption of Update of the Blocking Statute, 2018/C 277 I/03;《阻断外国法律与措施不当域外适用办法》第 5 条、第 6 条、第 9 条。
[64] 关于数字主权从数据、基础设施向能力控制扩展的理论基础,参见 Julia Pohle & Thorsten Thiel, Digital Sovereignty, 9(4) Internet Policy Review (2020); Luciano Floridi, The Fight for Digital Sovereignty: What It Is, and Why It Matters, Especially for the EU, 33 Philosophy & Technology 369 (2020).
[65] Tim Wu, Network Neutrality, Broadband Discrimination, 2 Journal on Telecommunications and High Technology Law 141 (2003); Barbara van Schewick, Internet Architecture and Innovation (MIT Press, 2010); Federal Communications Commission, Protecting and Promoting the Open Internet, 30 FCC Rcd. 5601 (2015). 此处引用2015年FCC文件仅作为网络中立的历史制度材料,不据此认定其规则在本文论述时点仍原样有效或直接适用于IaaS。
[66] Munn v. Illinois, 94 U.S. 113 (1877); Joseph William Singer, No Right to Exclude: Public Accommodations and Private Property, 90 Northwestern University Law Review 1283 (1996).
[67] 参见 Brett M. Frischmann, Infrastructure: The Social Value of Shared Resources (Oxford University Press, 2012); Barbara van Schewick, Internet Architecture and Innovation (MIT Press, 2010).
[68] 关于数字平台领域竞争法与非歧视义务的区别,参见 Regulation (EU) 2022/1925 on contestable and fair markets in the digital sector (Digital Markets Act); OECD, Abuse of Dominance in Digital Markets (2020).
[69] 关于连续性、云服务服务等级、审计与可移植性的标准基础,参见 ISO 22301:2019, Security and Resilience—Business Continuity Management Systems—Requirements; ISO/IEC 19086-1:2016, Cloud Computing—Service Level Agreement—Part 1: Overview and Concepts; ISO/IEC 27017:2015, Code of Practice for Information Security Controls Based on ISO/IEC 27002 for Cloud Services; Regulation (EU) 2023/2854, Chapter VI.
[70] 关于云服务、数据本地化与主权控制之间的区别,参见 Paul M. Schwartz, Legal Access to the Global Cloud, 118 Columbia Law Review 1681 (2018); W. Kuan Hon, Data Localization Laws and Policy (Edward Elgar, 2017).
[71] General Agreement on Trade in Services, art. I:2(a); WTO Appellate Body Report, United States—Measures Affecting the Cross-Border Supply of Gambling and Betting Services, WT/DS285/AB/R (Apr. 7, 2005).
[72] 关于 AI 治理和管理体系的可操作化标准,参见 ISO/IEC 42001:2023, Artificial Intelligence—Management System; National Institute of Standards and Technology, Artificial Intelligence Risk Management Framework (AI RMF 1.0) (2023); OECD, Recommendation of the Council on Artificial Intelligence, OECD/LEGAL/0449.
[73] 关于网络中立和基础设施开放接入的最低规则结构,参见 Tim Wu, Network Neutrality, Broadband Discrimination, 2 Journal on Telecommunications and High Technology Law 141 (2003); Brett M. Frischmann, Infrastructure: The Social Value of Shared Resources (Oxford University Press, 2012).
[74] 参见 Peter Mell & Timothy Grance, National Institute of Standards and Technology, The NIST Definition of Cloud Computing, NIST Special Publication 800-145 (2011); ISO/IEC 22123-1:2023, Information Technology—Cloud Computing—Part 1: Vocabulary.
[75] 参见 Bureau of Industry and Security, Industry Guidance to Prevent Diversion of Advanced Computing Integrated Circuits (May 13, 2025); H.R. 2683, 119th Cong., § 2 (Engrossed in House Jan. 12, 2026). 本文关于实际访问关系的界定属于拟议规则的范围设计,不替代EAR或其他适用法关于最终用户、控制关系和许可义务的具体规定。
[76] 关于数字贸易协定中以程序性互操作、可信规则和非歧视原则形成共识的路径,参见 Digital Economy Partnership Agreement (2020); Regional Comprehensive Economic Partnership Agreement, Chapter 12, Electronic Commerce; ASEAN, Framework Agreement on Digital Economy negotiation documents.
[77] 关于非歧视接入原则在通信和平台基础设施中的理论基础,参见 Barbara van Schewick, Internet Architecture and Innovation (MIT Press, 2010); Federal Communications Commission, Protecting and Promoting the Open Internet, 30 FCC Rcd. 5601 (2015).
[78] 参见 Export Administration Regulations, Supplement No. 3 to Part 732, BIS’s “Know Your Customer” Guidance and Red Flags; Regulation (EU) 2016/679, art. 5(1)(c); ISO/IEC 27018:2019, Protection of Personally Identifiable Information in Public Clouds.
[79] 关于云服务合同、服务等级和平台限制措施的程序化要求,参见 ISO/IEC 19086-1:2016, Cloud Computing—Service Level Agreement—Part 1: Overview and Concepts; Google Cloud, Policy Violations FAQ; Amazon Web Services, AWS Customer Agreement.
[80] 关于数据处理服务转换、导出和互操作要求,参见 Regulation (EU) 2023/2854, Chapter VI; ISO/IEC 19941:2017, Information Technology—Cloud Computing—Interoperability and Portability.
[81] 参见 ISO 22301:2019, Security and Resilience—Business Continuity Management Systems—Requirements; Directive (EU) 2022/2555 (NIS2 Directive); Regulation (EU) 2022/2554 on digital operational resilience for the financial sector (DORA).
[82] 关于云服务合同中争议解决、服务等级与供应商责任边界,参见 ISO/IEC 19086-1:2016, Cloud Computing—Service Level Agreement—Part 1: Overview and Concepts; Christopher Millard ed., Cloud Computing Law (2nd ed., Oxford University Press, 2021).
[83] 关于云服务安全控制、日志、审计和信息安全管理,参见 ISO/IEC 27001:2022, Information Security Management Systems—Requirements; ISO/IEC 27017:2015, Code of Practice for Information Security Controls for Cloud Services; ISO/IEC 27018:2019, Protection of Personally Identifiable Information in Public Clouds.
[84] 关于网络安全认证、云安全认证和数据中心可信终端用户机制,参见 Regulation (EU) 2019/881 (Cybersecurity Act); ENISA, EU Cloud Services Cybersecurity Certification Scheme materials; Bureau of Industry and Security, Expansion of Validated End-User Authorization: Data Center Validated End-User Authorization, 89 Fed. Reg. 80080 (Oct. 2, 2024).
[85] 关于认证机构和合格评定的一般规则,参见 ISO/IEC 17065:2012, Conformity Assessment—Requirements for Bodies Certifying Products, Processes and Services; ISO/IEC 27017:2015, Code of Practice for Information Security Controls for Cloud Services.
[86] 关于数字经济协定中的合作、电子商务和数字贸易治理机制,参见 Digital Economy Partnership Agreement (2020); Regional Comprehensive Economic Partnership Agreement, Chapter 12, Electronic Commerce; ASEAN, Framework Agreement on Digital Economy negotiation materials.
[87] 关于国际贸易争端解决的程序性救济框架,参见 Understanding on Rules and Procedures Governing the Settlement of Disputes, Marrakesh Agreement Establishing the World Trade Organization, Annex 2 (1994)。关于区域协定中的电子商务争议处理,可参 Regional Comprehensive Economic Partnership Agreement, Chapters 12 and 19. 此处仅借鉴争端处理的组织方式,不表示本文提出的算力义务已经进入上述协定,亦不预设其现有争端解决机制当然适用。
[88] 关于数字贸易规则从软法、行业标准、协定附件向硬法扩展的路径,参见 Digital Economy Partnership Agreement (2020); Regional Comprehensive Economic Partnership Agreement (2020); EU-Singapore Digital Trade Agreement negotiation and text materials; ASEAN, Framework Agreement on Digital Economy negotiation materials.
[89] 关于公共采购作为政策工具和数字服务采购条件的制度基础,参见 OECD, Recommendation of the Council on Public Procurement, OECD/LEGAL/0411 (2015); ISO/IEC 27017:2015, Code of Practice for Information Security Controls for Cloud Services; ISO/IEC 19086-1:2016, Cloud Computing—Service Level Agreement—Part 1: Overview and Concepts.
[90] 关于云服务标准合同中的供应商单方变更、暂停、终止、责任限制和可接受使用政策问题,参见 Simon Bradshaw, Christopher Millard & Ian Walden, Contracts for Clouds: Comparison and Analysis of the Terms and Conditions of Cloud Computing Services, 19 International Journal of Law and Information Technology 187 (2011); Johan David Michels, Christopher Millard & Felicity Turton, Standard Contracts for Cloud Services, in Christopher Millard ed., Cloud Computing Law (2nd ed., Oxford University Press, 2021).
[91] 关于法律规则的一般性、相互性和可预期性对规则正当性的意义,参见 Lon L. Fuller, The Morality of Law (rev. ed., Yale University Press, 1969); Thomas M. Franck, Fairness in International Law and Institutions (Oxford University Press, 1995).
[92] 参见 Bureau of Industry and Security, Implementation of Additional Export Controls: Certain Advanced Computing and Semiconductor Manufacturing Items; Supercomputer and Semiconductor End Use; Entity List Modification, 87 Fed. Reg. 62186 (Oct. 13, 2022); Bureau of Industry and Security, Industry Guidance to Prevent Diversion of Advanced Computing Integrated Circuits (May 13, 2025).
[93] Remote Access Security Act, H.R. 2683, 119th Cong. (Engrossed in House Jan. 12, 2026)。本文以该通过文本为拟议访问连接点的分析对象,不据此断言独立远程访问管制已经实施。
[94] Council Regulation (EC) No. 2271/96; European Commission, Guidance Note: Questions and Answers—Adoption of Update of the Blocking Statute, 2018/C 277 I/03;《阻断外国法律与措施不当域外适用办法》(商务部令 2021 年第 1 号)。
[95] 关于数字经济规则中通过互操作、可信认证、数据流动和服务可得性形成共同程序性规则的路径,参见 Digital Economy Partnership Agreement (2020); Regulation (EU) 2023/2854 (Data Act); Regional Comprehensive Economic Partnership Agreement, Chapter 12, Electronic Commerce.
[96] 关于全球经济网络节点被国家用于强制和排除的理论,参见 Henry Farrell & Abraham L. Newman, Weaponized Interdependence: How Global Economic Networks Shape State Coercion, 44 International Security 42 (2019); Abraham L. Newman & Henry Farrell, Underground Empire: How America Weaponized the World Economy (Henry Holt, 2023).
[97] 关于全球 AI 算力、模型训练成本和云基础设施集中度,参见 Stanford Institute for Human-Centered Artificial Intelligence, Artificial Intelligence Index Report 2025 (2025); Epoch AI, The Rising Costs of Training Frontier AI Models (2024); Synergy Research Group, Cloud Market Share and Enterprise Cloud Infrastructure Services Reports (2025).
[98] 关于国际规则的普遍性、互惠性和制度可信性,参见 Thomas M. Franck, The Power of Legitimacy among Nations (Oxford University Press, 1990); Lon L. Fuller, The Morality of Law (rev. ed., Yale University Press, 1969).
[99] 关于数字基础设施、AI 治理和国际经济法中最低程序秩序的交叉问题,参见 Julie E. Cohen, Between Truth and Power: The Legal Constructions of Informational Capitalism (Oxford University Press, 2019); J. Benton Heath, The New National Security Challenge to the Economic Order, 129 Yale Law Journal 1020 (2020); OECD, Recommendation of the Council on Artificial Intelligence, OECD/LEGAL/0449.
声明:本文来自网安寻路人,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。