前情回顾·政务数据泄露狂潮
安全内参10月8日消息,丹麦政府近日表示,正在调查一起数据泄露事件,未经授权的用户获取了国家人口登记系统的数据,约880万人受到影响。
据悉,攻击者利用一家未公开名称的丹麦国内企业对丹麦中央个人登记系统(CPR)的合法访问权限,获取了姓名、地址和CPR编号等信息。CPR编号大致相当于美国的社会保障号码和中国的身份证号。
丹麦中央个人登记系统共存储约1100万人的信息,包括丹麦现有居民、已移居海外人员以及已故人员。而丹麦目前人口略高于600万。
丹麦高等教育和科学大臣Christina Egelund在一份声明中表示:“这是一起极其严重的事件。”她说,已下令对该系统开展全面安全审查。未来几天,丹麦数字安全热线也将延长服务时间,每天上午8时至午夜提供服务。
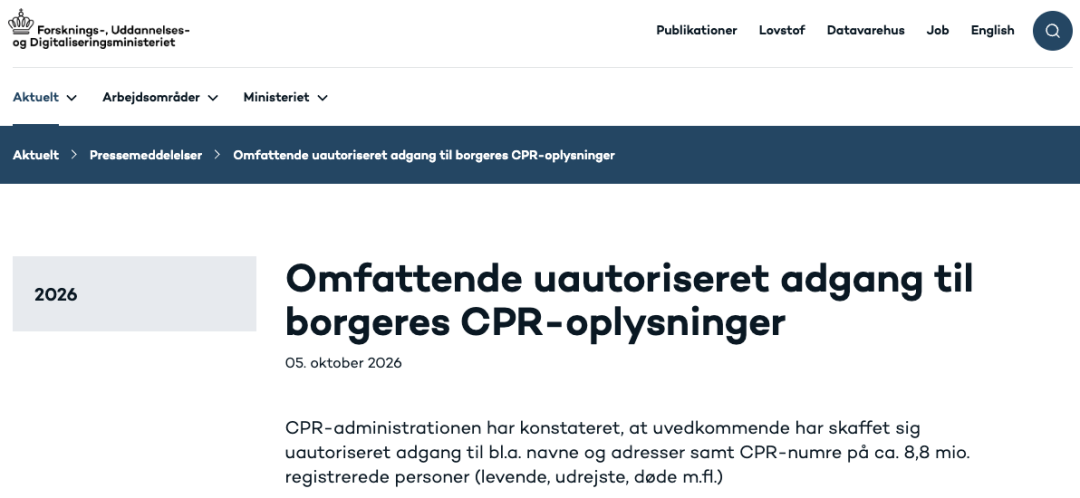
丹麦政府官员表示,他们于上周五(10月2日)首次发现影响CPR系统的异常活动。经过周末调查,相关部门确定此次数据泄露发生在9月,但没有透露攻击者可能是谁,或来自哪个组织。
身份数据泄露将造成长期影响
丹麦数据保护局表示,已于上周日接到数据泄露通报。该机构称,有人对系统发起大量自动化查询,试图找出真实有效的CPR编号。
CPR编号为10位数字,以个人出生日期开头,在丹麦被广泛用于医疗、银行及政府服务。由于CPR编号通常终身不变,受影响人员可能长期面临风险。
Egelund表示,政府已在CPR系统中采取进一步安全措施,以防止类似事件再次发生,并呼吁民众对未经请求的通信保持高度警惕。
目前,丹麦已为可能受影响的人员开通专门的“网络安全热线”,民众也可以通过sikkerdigital.dk获取相关帮助和指导。
丹麦政府在公告中提醒:“鉴于此次事件,再次提醒所有人,无论接到电话、电子邮件还是来自其他类似渠道的消息,都不要透露密码等机密信息。”
公告特别强调:“即使对方似乎已经知道你的姓名、地址和CPR编号,也同样不要提供任何密码或其他机密信息。”
全球政府公民数据泄露事件频繁
近年来,阿根廷、土耳其、印度、以色列等国也曾发生涉及全国人口登记系统的大规模数据泄露事件,分别发生于2021年、2016年、2018年和2006年。
网络安全公司Huntress安全运营高级经理Dray Agha表示:“这一事件凸显了高度集中的国家级数据库存在的固有风险,尤其是在私营企业能够直接访问敏感数据的情况下。”
他指出:“单个供应商的账号遭到入侵,就可能绕过相关机构的核心安全控制,将原本合法的数据连接变成大规模数据暴露的渠道。”
网络安全工程公司Acumen Cyber首席顾问Nathan Davies-Webb表示:“此类集中式系统应当受到最高程度的重视。”
他还说:“总体而言,目前的透明处置方式非常值得肯定,尤其是延长数字安全热线服务时间的做法。这说明,相关机构可能已经制定应急响应方案,并正在按方案推进处置。”
参考资料:bleepingcomputer.com
声明:本文来自安全内参,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
