当前5G核心网安全体系采用分域设计,并通过防火墙、入侵防御系统等传统安全设备实现安全域隔离。随着攻防对抗日益严峻以及AI技术的持续发展,仅靠依赖“外挂式”防护难以有效应对内网攻击,安全防护体系需由“外挂”向“内生”转变,逐步增强网元自身安全能力。本文提出5G内生安全技术框架,通过构建微隔离、攻击感知、恶意文件检测三项核心能力,全面实时监测非法流量、异常行为与恶意文件威胁。通过将安全能力深度嵌入网元虚拟机与虚拟层主机,实现安全与业务协同弹性运行,有效支撑通信网络安全保障。
5G通信网的安全挑战
5G移动通信网云化是ICT产业融合与网络架构演进的重要里程碑,在带来资源灵活编排、网元弹性伸缩、服务动态交互等优势的同时,也催生了新的安全挑战。虚拟化资源共享模式消解了传统物理安全边界,单点安全问题更易引发全局风险;虚拟化网元同质化特征明显,通用IT组件引入的已知漏洞显著降低攻击门槛;服务化架构下网元互访接口全面开放,进一步放大了非授权访问与横向移动风险,最终形成“一点突破、全网皆失”的系统性安全隐患。
现有边界外挂防护方案难以适配5G核心网虚拟化、动态化、服务化特征,存在显著短板。一是无法提供网元粒度的精细防护,无法穿透虚拟层感知网元内部的横向访问及运行状态;二是静态安全策略难以适配网元频繁扩缩容的动态特性,导致策略失效甚至影响网元业务;三是缺乏内网安全统一态势视图,难以联动、高效处置安全威胁,无法形成完整防护闭环。当前,安全防护理念正逐步从传统的“外挂式安全”向更加体系化的“内生安全”演进。5G内生安全是指以网元自身安全能力为基础,以智能分析、灵活编排为手段,形成的主动免疫、协同弹性的安全体系。其核心主张是将安全能力深度内化到网络基础设施与业务流程中,使安全能力更细粒度、灵活和高效。
内生安全框架与关键技术
(一)总体框架设计
5G内生安全体系采用“内生安全管理中心+多层级内建安全插件”的两级框架,形成“大脑统一调度、触角就地执行”的协同防护模式。
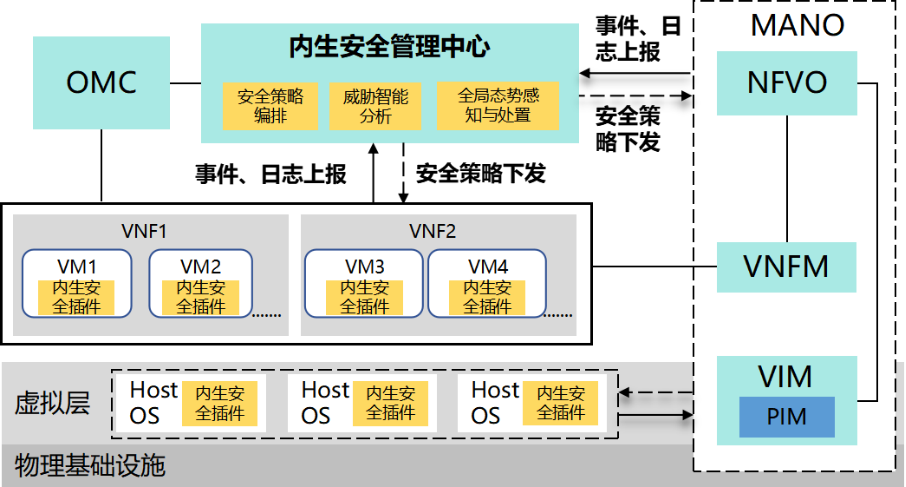
图1 5G内生安全框架
内生安全管理中心作为全网安全中枢,承担安全策略编排、威胁智能分析、全局态势感知与安全处置职能,可基于5G核心网业务逻辑生成精细化、差异化的安全策略,对全网安全事件进行智能关联研判,统一呈现并调度处置。内建安全插件作为安全执行触角,按部署层级分为两类,即网元级插件内嵌于各核心网网元虚拟机中,与网元进程同生命周期运行;虚拟层插件部署于宿主机操作系统,覆盖网元无法感知的底层虚拟化操作。安全插件实时采集网元及虚拟层的运行时信息并执行安全策略,同步将安全事件与日志等上报管理中心,实现本地秒级监测与全局智能研判的高效协同,从而构建内生安全检测、处置闭环,形成端到端自免疫能力,确保核心网安全可管、可控、可视。
(二)内生安全关键技术
微隔离:东西向流量的精细化管控
微隔离技术面向核心网网元间及网元内部虚拟机间的管理面流量,提供东西向流量的细粒度访问管控。网元内建插件利用内核原生eBPF技术实时采集访问流量,并与流量白名单进行精准匹配,对非授权访问即时生成安全事件。该流量白名单通过对现网真实流量模型自学习生成,策略准确率高;同时,策略以网元业务标签替代静态IP属性,能自适应网元扩缩容、IP地址变更、虚拟机故障迁移等动态场景,适配5G通信网的动态特性。
攻击感知:操作系统级的全维度行为监测
攻击感知技术针对网元虚拟机与虚拟层主机的操作系统级入侵行为进行精准监测,与微隔离形成访问层与行为层的互补防护体系。内生安全插件持续采集全维度系统行为数据,覆盖进程生命周期、系统调用序列、权限变更操作、定时任务等多个维度。内生安全框架基于通信网业务的确定性特征,为不同网元与宿主机构建专属的正常行为基线,并融合业界ATT&CK攻击模式库,支持对提权操作、文件篡改、隐蔽外联、暴力破解等5大类、15小类异常行为触发安全事件。
恶意文件检测:三级递进的全路径文件防护
恶意文件检测技术全面覆盖网元虚拟机与虚拟层主机的文件系统,实时感知新写入、下载、解压的文件,在文件落地磁盘的瞬间触发检测。检测体系包含三层递进判定逻辑:插件预置5G核心网业务文件基线,准确区分合法文件,大幅降低误报干扰;文件哈希、特征码匹配快速识别已知恶意文件;管理中心侧部署AI检测引擎,与动态异常行为、威胁情报进行关联分析,智能研判未知与变种恶意文件,兼顾检测效率与未知威胁识别能力。
总结
本文提出5G内生安全框架,通过分析内生安全管理中心与内生安全插件协同实现微隔离、攻击感知、恶意文件检测三项关键内生安全能力,实现对5G核心网内部非法流量、异常行为、恶意文件的全面实时监测。内生安全能力深度嵌入网络原生架构,天然适配云化网络的动态弹性特性,破解了传统边界防护粒度粗、响应慢、协同弱的核心痛点,真正实现了安全与业务的同生共长、同步演进。
作者:
张芳蕾
就职于中国移动研究院安全技术研究所,主要从事5G核心网内生安全领域研究工作。
庄小君
就职于中国移动研究院安全技术研究所,主要从事5G安全/5G-A安全、6G安全以及网络云安全领域研究工作。
审核:
都晨辉 | 安全技术研究所(中国移动人工智能安全治理研究中心)
声明:本文来自中移智库,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
