前情回顾·云服务威胁态势
安全内参10月10日消息,日本大型云服务商、软银旗下企业IDC Frontier近日披露,旗下IDCF Cloud云服务遭到勒索软件攻击,导致为日本东部地区提供服务的数据中心集群发生故障。
IDC Frontier表示,攻击于当地时间10月7日凌晨3时40分开始,公司被迫关闭相关网络和系统。
IDCF Cloud在公告中称:“经调查确认,东日本一区(East Japan Region 1)发生的服务中断是由第三方发起的勒索软件攻击所致。”公告还称,目前仍在调查事件的具体原因及影响范围。此次攻击影响了495家使用其云服务的企业和地方政府。
IDCF Cloud是IDC Frontier运营的基础设施即服务(IaaS)平台,该平台在日本的数据中心提供虚拟服务器、存储和网络资源,客户可用其运行网站、应用程序及业务系统。
攻击者声称封锁上万个虚机,加密超3.6PB数据
IDC Frontier在发现攻击后,随即隔离并关闭了东日本一区的受影响系统,以防攻击进一步扩散。目前,公司正着手查明并阻断入侵路径,同时检查其他区域的安全状况。
在确认各区域安全之前,IDCF Cloud已主动暂停所有区域客户对管理控制台的访问。待确认安全后,公司将恢复相关访问权限。
有客户在管理控制台访问权限被锁定前截取了屏幕内容。截图显示,攻击者声称仅用7分钟就突破了IDCF Cloud东日本一区的基础设施防线。
攻击者还声称,他们加密了225个数据库,涉及数据总量达3.6 PB;入侵了239台虚拟机管理平台(Hypervisor);封锁了1.6万个虚拟机磁盘;并删除了554153个快照。
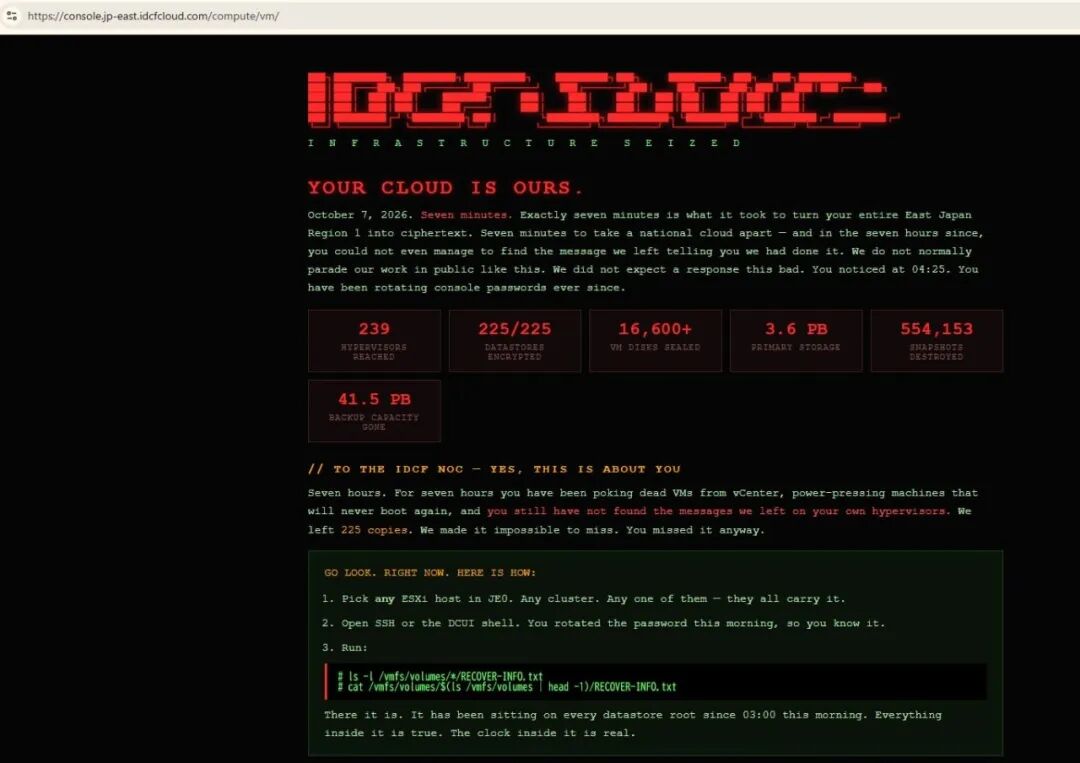
图:IDCF Cloud客户在平台管理控制台上看到的攻击者留言
大量组织报告服务中断和数据泄露
日本最大的铁路运营商JR东日本及其旗下的信用卡公司View Card,是最早确认受到影响的企业之一。两家公司表示,由于使用了IDCF Cloud的邮件发送服务,最多可能有609万条记录被他人获取;而JR九州则报告称,有130万封电子邮件受到影响。 两家公司均表示,信用卡号码、家庭住址和电话号码没有泄露。
日本水产及食品企业日水株式会社在7日宣布,旗下物流子公司日水物流使用的第三方数据中心疑似遭到未经授权的访问,导致相关系统中断。
受此影响,日水物流目前无法正常发货或收货,并正在调查是否有个人信息或客户数据泄露。尚不清楚日水此次中断是否与IDCF Cloud遭受的攻击有关。
据Japan Cyber Watch统计,已有茨城县警察、电商平台FutureShop、新闻社Jiji Press等数十家组织确认,受到此次事件影响。
日本网络威胁态势日益严峻,政府发布预警
网络安全企业Macnica的研究人员Yutaka Sejiyama表示,近期已有多家日本大型企业成为网络攻击目标。
Macnica的数据显示,今年年初以来,该公司记录了119起涉及个人信息被盗或数据暴露的网络安全事件,其中83起发生在7月1日至10月6日期间。相比之下,按相同标准,该公司2025年全年记录了84起此类事件,2024年全年则仅有62起。
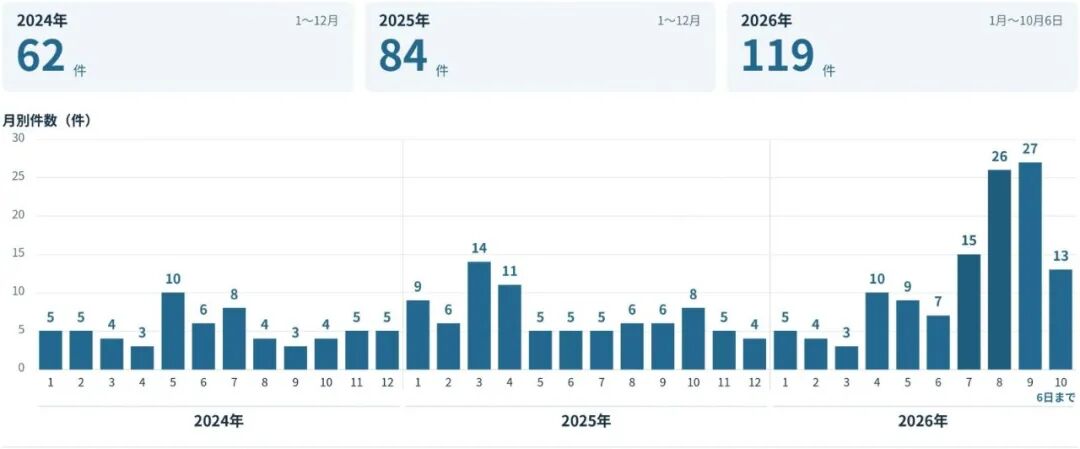
图:针对日本机构的已确认网络攻击事件数量
这些事件表明,攻击者正不断探测网站和API,寻找访问控制、配置及身份验证方面的安全弱点,并利用已公开一段时间的已知漏洞(即N日漏洞)实施攻击。
Sejiyama表示,过去,要发现特定网站的安全漏洞,通常需要投入大量时间和精力,因此小型目标对攻击者的吸引力相对有限。
如今,功能日益强大且成本低廉的AI工具不断涌现,可能正在改变这一局面,使攻击者能够更广泛、更深入地排查系统安全弱点。
日本政府已于周五发布警告,要求各方提高警惕,防范数量持续增加、手段日益复杂的网络攻击。
日本国家网络安全办公室已向各政府部门下发相关指示,并要求进一步向地方公共机构和私营企业传达。
指示内容包括及时更新安全防护措施、使用高强度密码,以及加强整个供应链的网络安全防护。指示还提醒各方,要警惕攻击者可能冒充网络安全防护人员实施攻击,并指出AI正在让安全漏洞变得更加复杂。
参考资料:bleepingcomputer.com
声明:本文来自安全内参,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
