漏洞概述 | |||
漏洞名称 | Windows 服务堆栈更新权限提升漏洞 | ||
漏洞编号 | QVD-2026-107990,CVE-2026-88235 | ||
公开时间 | 2026-11-10 | 影响量级 | 百万级 |
奇安信评级 | 高危 | CVSS 3.1分数 | 7.8 |
威胁类型 | 权限提升 | 利用可能性 | 高 |
POC状态 | 已公开 | 在野利用状态 | 未发现 |
EXP状态 | 已公开 | 技术细节状态 | 已公开 |
危害描述:成功利用此漏洞,低权限本地用户可在受保护位置写入恶意文件或修改关键配置,实现本地权限提升至 SYSTEM/TrustedInstaller 级别。 | |||
01
漏洞详情
>>>>
影响组件
Windows Servicing Stack(服务堆栈)是 Windows 操作系统中负责处理系统更新、可选组件、语言包及驱动程序安装与回滚的核心基础架构。它通过 TrustedInstaller.exe(Windows Modules Installer)服务在 LocalSystem 权限下运行,并借助 TiWorker.exe 执行具体的文件替换与注册表修改操作,以确保系统组件在服务过程中的一致性与完整性。
>>>>
漏洞描述
近日,奇安信CERT监测到官方修复Windows 服务堆栈更新权限提升漏洞(CVE-2026-88235),该漏洞源于 CBS Session COM 对象(实现 ICbsSession 系列接口)的访问控制不当,其 Launch/Access 权限对 INTERACTIVE 用户开放 Execute/ActivateLocal,导致任意登录用户可激活该 COM 类并调用 CreateExternalTransformerExecutor 创建执行器。攻击者可完全控制 Initialize 参数(构造伪离线环境)及 Install 传入的 XML 清单(指定 CopyData、MoveData 等 Transformer 插件及源/目标路径),随后通过 Commit 在 TiWorker.exe(SYSTEM 权限)中执行任意文件复制/移动/删除或注册表键值操作。成功利用此漏洞,低权限本地用户可在受保护位置写入恶意文件或修改关键配置,实现本地权限提升至 SYSTEM/TrustedInstaller 级别。目前该漏洞PoC和技术细节已公开,鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
>>>>
利用条件
1.攻击者需拥有目标系统的本地登录权限(任意普通用户账户)。
2.目标系统运行受影响版本的 Windows,且 TrustedInstaller/CBS 相关 COM 接口可访问(默认配置下满足)。
02
影响范围
>>>>
影响版本
10.0.14393.0 <= Windows 10 Version 1607 < 10.0.14393.9681
10.0.17763.0 <= Windows 10 Version 1809 < 10.0.17763.9487
10.0.19044.0 <= Windows 10 Version 21H2 < 10.0.19044.7846
10.0.19045.0 <= Windows 10 Version 22H2 < 10.0.19045.7846
10.0.22631.0 <= Windows 11 version 23H2 < 10.0.22631.7711
10.0.14393.0 <= Windows Server 2016(含 Server Core)< 10.0.14393.9681
10.0.17763.0 <= Windows Server 2019(含 Server Core)< 10.0.17763.9487
10.0.20348.0 <= Windows Server 2022 < 10.0.20348.5870
03
复现情况
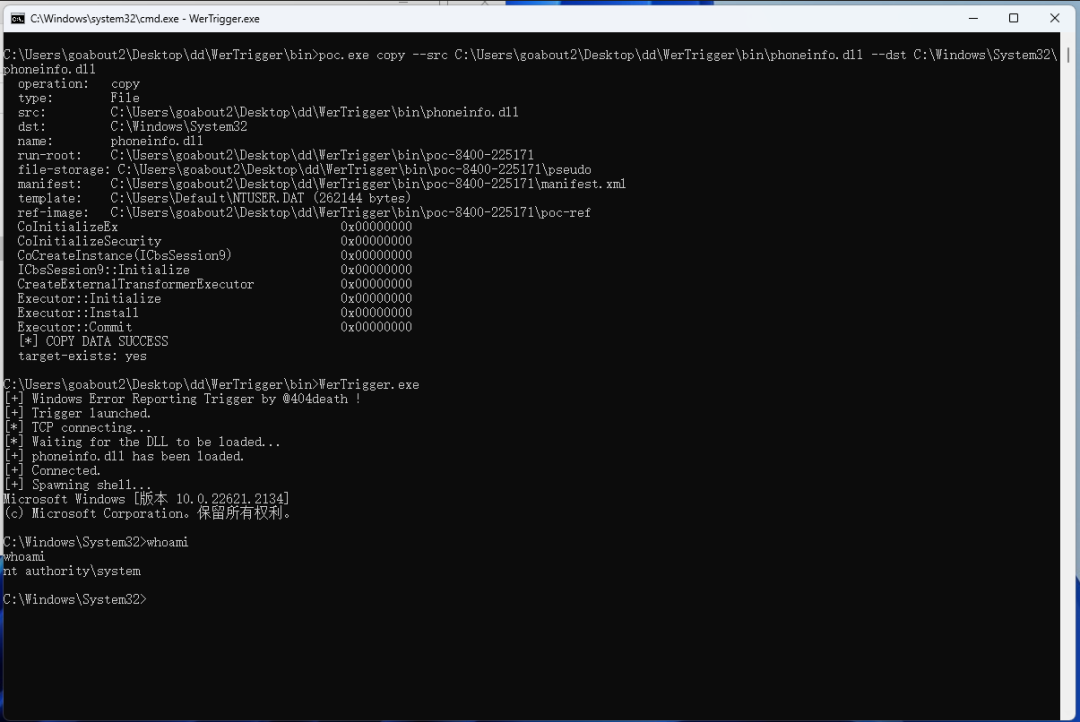
目前,奇安信威胁情报中心安全研究员已成功复现Windows 服务堆栈更新权限提升漏洞(CVE-2026-88235),截图如下:
04
处置建议
>>>>
安全更新
使用奇安信天擎的客户可以通过奇安信天擎控制台一键更新修补相关漏洞,也可以通过奇安信天擎客户端一键更新修补相关漏洞。
也可以采用以下官方解决方案及缓解方案来防护此漏洞:
Windows自动更新
Windows系统默认启用 Microsoft Update,当检测到可用更新时,将会自动下载更新并在下一次启动时安装。还可通过以下步骤快速安装更新:
1、点击“开始菜单”或按Windows快捷键,点击进入“设置”
2、选择“更新和安全”,进入“Windows更新”(Windows Server 2012以及Windows Server 2012 R2可通过控制面板进入“Windows更新”,步骤为“控制面板”-> “系统和安全”->“Windows更新”)
3、选择“检查更新”,等待系统将自动检查并下载可用更新
4、重启计算机,安装更新
系统重新启动后,可通过进入“Windows更新”->“查看更新历史记录”查看是否成功安装了更新。对于没有成功安装的更新,可以点击该更新名称进入微软官方更新描述链接,点击最新的SSU名称并在新链接中点击“Microsoft 更新目录”,然后在新链接中选择适用于目标系统的补丁进行下载并安装。
手动安装补丁
另外,对于不能自动更新的系统版本,可参考以下链接下载适用于该系统的补丁并安装:
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-88235
>>>>
产品解决方案
奇安信天擎终端安全管理系统解决方案
奇安信天擎终端安全管理系统并且有漏洞修复相关模块的用户,可以将补丁库版本更新到:2026.11.11.1000及以上版本,对内网终端进行补丁更新。
推荐采用自动化运维方案,如果控制中心可以连接互联网的用户场景,建议设置为自动从奇安信云端更新补丁库至2026.11.11.1000版本。
控制中心补丁库更新方式:每天04:00-06:00自动升级,升级源为从互联网升级。
纯隔离网内控制中心不能访问互联网,不能下载补丁库和补丁文件,需使用离线升级工具定期导入补丁库和文件到控制中心。
05
参考资料
[1]https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-88235
声明:本文来自奇安信 CERT,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
