随着通信网向云化、虚拟化、服务化深度转型,网元功能解耦、设备多厂商化、跨域协同常态化,网络架构正从“集中式管控”加速走向“分布式协同”。分布式公钥基础设施(Decentralized Public Key Infrastructure, DPKI)是信任传递方式的范式升级,其通过将CA根证书、实体证书及证书状态信息上链存证,以分布式账本构建多节点共同维护的信任锚,实现信任能力的全域延伸与高可用保障。目前已推动相关行业标准立项,并开展试点验证,为通信网信任体系分布式演进提供实践支撑。
通信网信任架构从集中信任到分布协同演进趋势
PKI(Public Key Infrastructure, PKI)伴随通信网从LTE规模部署到5G全面深化,已广泛覆盖基站接入认证、核心网鉴权、网管安全管控等关键场景。在网络规模有限、信任边界清晰的时代,中心化PKI以管理集中、责任明确的特性高效支撑了网络安全运行。然而,当网络从“单域封闭”走向“多域开放”,中心化信任的内在矛盾逐渐凸显。
(一)多CA独立部署互信困境
如图1所示,通信行业PKI普遍采用“分散建设、各管一域”模式,运营商核心CA、设备商出厂CA、网管内置CA、行业CA等各自独立建设,省级网络中独立信任域可达数十个。跨域互信依赖网元侧人工预置对端根证书,根证书更替、算法升级等变更都需全网批量更新,高度依赖人工,易因错配漏配引发故障。信任孤岛的本质,是中心化架构下信任只能点对点建立,无法自动传递。
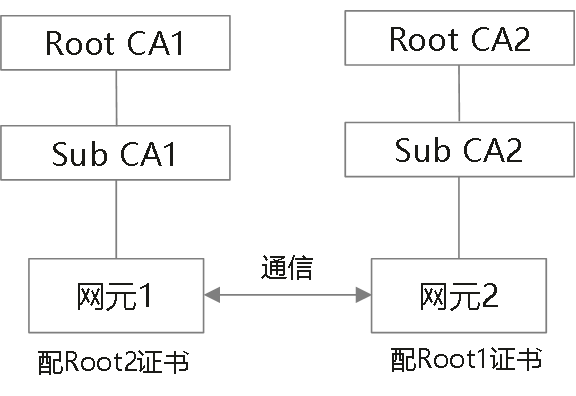
图1 跨CA互信场景
(二)动态云化网元证书挑战
如图2所示,5G网元云化后,功能分层解耦,多厂商模块共存导致互信配置复杂;虚拟化网元动态扩缩容,证书生命周期短、签发量大、吊销时效性要求高。传统人工审批、逐张签发模式效率低下,签发滞后拖慢业务上线,吊销不及时带来安全漏洞。
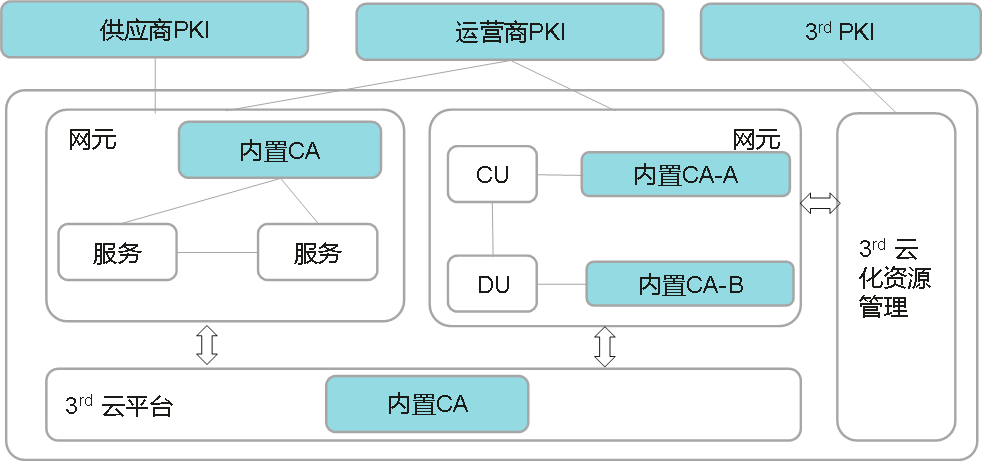
图2 通信网元云化场景
(三)中心化服务单点风险隐患
如图3所示,传统PKI中,证书状态查询高度依赖中心化CRL/OCSP服务。一旦单个CA故障导致查询中断,该域下所有设备证书校验失效,甚至引发业务停摆。网络日益成为关键信息基础设施,单点故障风险持续扩大。
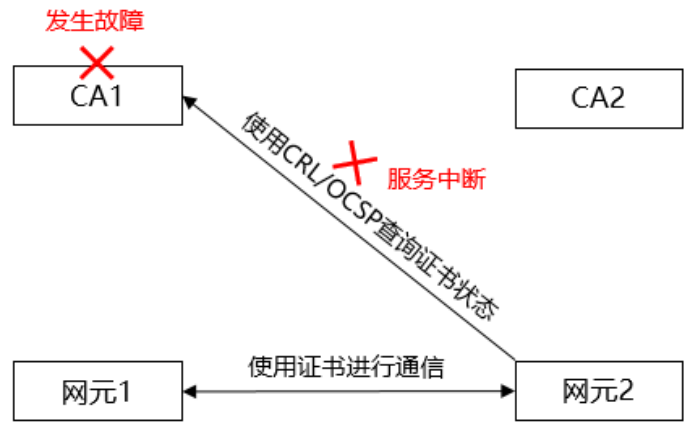
图3 CA单点故障场景
三大挑战的共同指向是中心化信任架构与分布式网络形态之间的深层矛盾。DPKI的核心思路不是推倒重来,而是在保留CA签发权威的前提下,将信任查询能力从中心节点释放到分布式网络中,实现“中心化签发+分布式可信查询”的架构升级。
DPKI架构设计
DPKI采用“权威集中签发、分布式共识验证”的核心设计思路,通过将证书签发与证书查询解耦,在保留CA签发权威的前提下,以区块链构建分布式信任锚。整体架构自上而下分为区块链层、CA侧和应用侧三层,总体架构如图4所示。
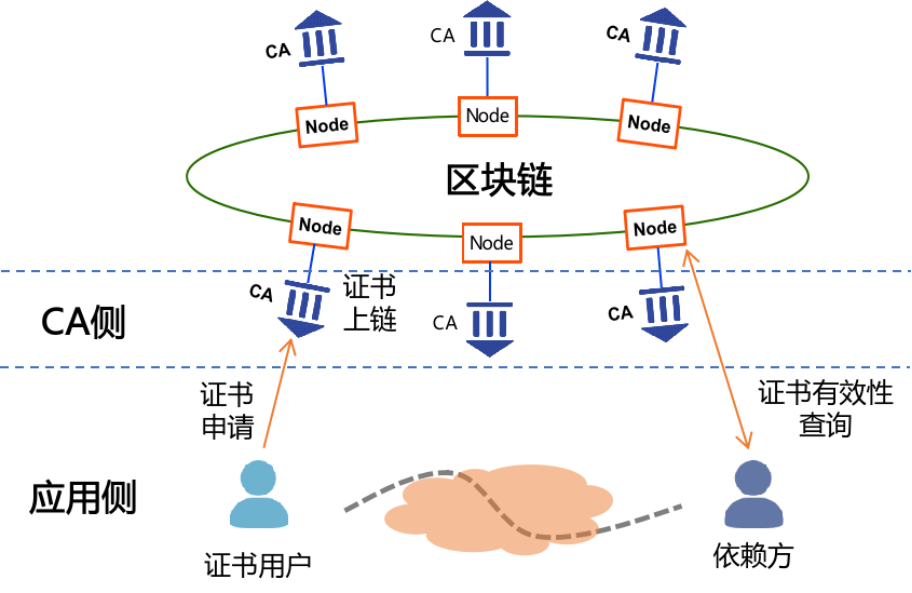
图4 DPKI总体架构
(一)总体架构
DPKI总体架构由区块链层、CA侧与应用侧三层构成。区块链层位于最上层,由各CA对应的DPKI节点(Node)共同组成分布式网络,通过共识算法维护统一账本,所有证书信息以哈希链结构存储,具备不可篡改、可追溯特性。CA侧位于中间层,各CA系统通过专属Node接入区块链,承担证书签发与上链同步职能。应用侧位于最底层,包含证书用户与依赖方两类主体,分别完成证书申请与有效性查询。
(二)证书上链
证书签发仍由中心化CA完成,确保信任源头的强管控与合规性。证书用户向CA提交证书申请,CA审核通过后签发实体证书,并通过标准化安全接口将证书数据以事件驱动模式同步至对应Node,所有同步数据均经CA私钥签名校验后写入区块链。各Node通过共识算法完成全网数据同步,实现证书信息的分布式存证与全域共享。根证书更替、证书吊销等状态变更同样通过链上交易完成,一次操作、全域生效。
(三)链上验证
依赖方在身份认证时,向就近的DPKI节点发起证书有效性查询,核验证书的签发主体与实时状态,无须预置多套CA根证书。所有跨CA证书均可通过区块链信任层完成校验,查询结果经多节点共识验证,具备高可信度。依托多副本分布式架构,单节点故障时其余正常节点仍可完整提供查询服务,业务侧无感知切换,从架构层面消除单点故障风险。
场景实践
DPKI的价值不仅在于架构创新,更在于为通信网典型场景带来信任运维模式的深刻转变。当前,中国移动研究院已联合浙江移动、华为开展DPKI试点验证,聚焦基站设备可信认证场景,探索从“点对点配置互信”到“网络化自动互信”的模式升级,为规模化推广积累实践经验。
试点采用分层部署架构:核心网侧部署基站、网管(内置CA)与边缘节点,互联网侧部署区块链网络,边缘节点作为核心网与区块链之间的信任桥梁。试点流程如图5所示,完整覆盖五个关键环节:一是证书申请,基站向网管内置CA提交证书申请;二是证书配置,CA审核通过后签发证书并配置至基站;三是证书上链,网管将证书信息同步至边缘节点,由边缘节点完成证书数据上链;四是信息同步,边缘节点与区块链网络完成数据共识同步,确保各节点证书状态一致;五是证书查询,基站通过边缘节点发起证书有效性查询,核验证书签发主体与实时状态。
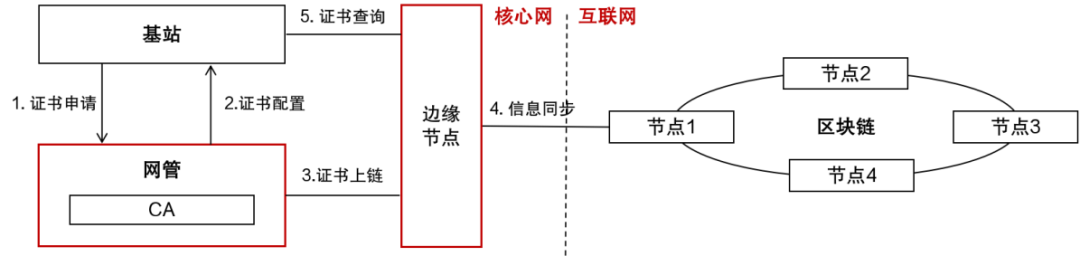
图5 DPKI试点流程图
试点结果表明,DPKI可有效破解多CA互信难题。各类根证书、实体证书经审核后上链,通过全网共识完成全域锚定,基站无须预置多套根证书即可完成跨CA核验。推动信任运维从“以配置为中心”的人工模式向“以数据为中心”的自动化模式转变,为通信网信任体系的分布式演进提供了可复制的实践路径。
挑战与展望
DPKI在技术落地与生态建设中仍面临标准化、性能与治理机制等挑战,需在跨厂商互联互通、共识算法优化及监管责任划分等方面持续突破。面向未来,应加快推动国际国内标准立项与行业共识形成,并面向6G泛在连接、通感算智一体化及AI原生等场景,将分布式信任嵌入内生安全能力体系。从更本质的层面看,DPKI不仅是技术升级,更是通信网信任治理从单一主体集中管控走向多主体协同共治、从静态配置走向动态流动的范式转变,将为6G及未来网络的安全可信运行奠定坚实的分布式信任底座。
作者:
叶欣宇、阎军智、杜海涛 | 安全技术研究所(中国移动人工智能安全治理研究中心)
审核:
都晨辉 | 安全技术研究所(中国移动人工智能安全治理研究中心)
声明:本文来自中移智库,版权归作者所有。文章内容仅代表作者独立观点,不代表安全内参立场,转载目的在于传递更多信息。如有侵权,请联系 anquanneican@163.com。
